





Чтобы проверить, насколько легко подобрать файлы с одинаковым хешем MD5, программист Нэт Макхью (Nat McHugh) провёл эксперимент в облаке Amazon. Результат поразительный: поиск коллизий занял 10 часов и стоил ему всего лишь 65 центов на оплату вычислительных ресурсов облака.
Слабость хеш-алгоритма MD5 давно известна, но теперь ясно, что провести атаку такого типа может любой желающий без особого труда. А ведь ещё несколько лет назад это казалось «высшим пилотажем». Например, такие коллизии использовали авторы «государственного» шпионского трояна Flame для подделки цифровых сертификатов Windows Update и загрузки вредоносного кода на компьютеры жертвы под видом обновления Windows.
Макхью в своём эксперименте подобрал две разные картинки, у которых совершенно одинаковый хеш MD5.
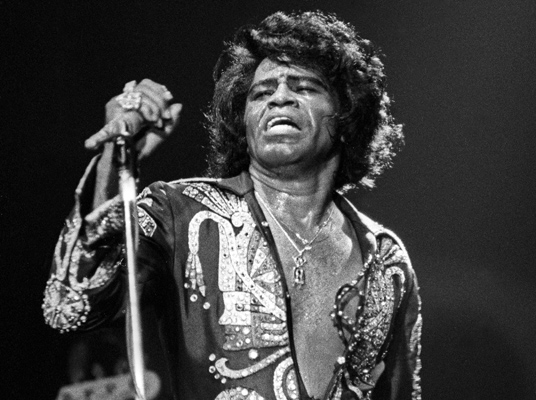
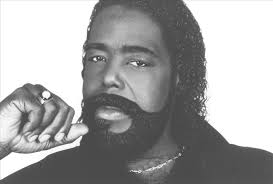
Чтобы сгенерировать картинку с заданным MD5, программист использовал метод атаки с выбранным префиксом (chosen prefix collision), когда произвольные бинарные данные добавляются в конец JPEG-файла, то есть к известному префиксу. Для автоматического подбора «аппендиксов» и проверки хешей существует специальная программка HashClash.

