Главная Взлом

Взлом

Рубрика об информационной безопасности. Подробное описание различных уязвимостей и техник, которые используются для проведения атак. Описания действенных способов защиты. История реальных взломов. Авторы — специалисты в области информационной безопасности и люди, которые часто не хотят раскрывать свои настоящие имена.

Xakep #331

HTB MakeSense. Заставляем OCR распознать PHP-код и получаем root

Если внутренний сервис сохраняет текст в файл и не ограничивает расширение, его можно превратить в загрузчик шелла: сгенерировать изображение с коротким PHP-кодом так, чтобы распознаватель вернул его символ в символ. Результат выполним от имени сервиса.

Xakep #331

Сыворотка правды. Разбираем два кейса промпт-инъекций в ИИ-агентов

Я расскажу о двух похожих уязвимостях, обнаруженных в ИИ-агентах крупных российских компаний. В обеих хотели сделать сервисы удобными для пользователей, но выдали агентам больше прав, чем нужно. Итог: утечка запросов в одном случае, раскрытие исходного кода агента и доступ на запись в S3 с диалогами пользователей — в другом.

Xakep #331

HTB Checkpoint. Захватываем служебную учетку AD через dMSA

Если в домене разрешено создавать делегированные управляемые учетные записи служб, механизм миграции старых сервисных аккаунтов можно превратить в короткий путь к их секретам. В статье разберем этот трюк на практике, затем через dMSA заберем хеш служебной учетки и доберемся до данных админа в дампе памяти VM.

Xakep #331

Длинный-предлинный кейс. Как мы захватили два домена с помощью ИНН, PostgreSQL и антивируса

Сегодня мы расскажем о пентесте крупной розничной компании. Нам предстояло не только проникнуть во внутреннюю сеть и захватить домен, но и добраться до критически важных систем: бухгалтерии на базе 1С, серверов антивирусной защиты, инфраструктуры резервного копирования и виртуализации, а также корпоративного ПО для продавцов.

Xakep #331

Обход антивирусов на практике. Как работает сигнатурный сканер ClamAV

ClamAV — антивирус с полностью открытым исходным кодом. Сложно изобрести не круглое колесо: антивирусные движки решают схожие задачи — разбирают файловые форматы, распаковывают содержимое и ищут сигнатуры. Поэтому многие архитектурные решения у них похожи, а изучение кода ClamAV помогает понять, как устроены антивирусы в целом.

Xakep #331

HTB Eloquia. Угоняем OAuth-привязку и превращаем доступ к админке в выполнение кода

В OAuth-интеграциях опасно принимать код авторизации без жесткой привязки к сессии, которая начала подключение внешнего аккаунта: так можно подсунуть жертве свой код и привязать профиль атакующего к ее учетной записи. В этой статье покажем, как через HTML-редирект заставить администратора завершить такую привязку, войти в приложение и выполнить код на сервере.

Xakep #331

Взлом слона по частям. Разбираем SQLi и DoS на уровне C-драйверов PHP

Каждый разработчик на PHP, и не только, знает мантру: «Экранируй входные данные, и SQL-инъекции тебе не страшны». Пропустить параметр через штатную функцию экранирования, заключить результат в кавычки, собрать SQL-запрос и отправить его в базу данных — классический прием, которому разработчики доверяют уже много лет.

Xakep #331

Эй, башнем! Разбираем особенности Bash, которые нужно знать хакеру

Если ты хочешь пентестить машины с Linux, но не до конца понимаешь тонкости работы командной оболочки, эта статья — для тебя. В ней я объясняю нюансы работы в Bash, которые важно знать каждому пентестеру.

Xakep #330

The Gentlemen. Как работает самая быстрая RaaS-группировка 2026 года

22 июля 2025 года пользователь hastalamuerte открыл на форуме RAMP тред с жалобой. Обычно преступники стараются не привлекать внимания к своим делам, а этот сам расписал: сколько заработал, с кем судился, кто его обманул. Жаловался он на Qilin — платформу, на которой сам же работал аффилиатом.

Xakep #331

HTB DevHub. Используем скрытые инструменты MCP-сервиса, чтобы получить root

Внутренние сервисы автоматизации часто выглядят безопасно: слушают только localhost, требуют API-ключ и показывают лишь безобидные команды. Но отладочный режим может раскрыть скрытые административные инструменты. В этой статье посмотрим, как через такой MCP-сервис получить приватный SSH-ключ root.

Xakep #331

Карты на стол! Проводим пентест POS-терминалов

В этой статье мы рассмотрим упрощенную схему инфраструктуры POS‑систем, а затем разберем пару кейсов из пентестов платежных приложений и инфраструктуры POS‑терминалов. Hardware‑аспекты и безопасность аппаратной части POS мы затрагивать не будем.

Xakep #331

Обход антивирусов на практике. Разбираем на пальцах сигнатурный движок YARA

Стоит изменить в файле хотя бы один байт — и его хеш станет другим. YARA ищет не точную копию, а заданный набор признаков, поэтому лучше подходит для обнаружения разных образцов малвари. В статье мы разберемся, как устроены правила и модули YARA, напишем собственные сигнатуры и применим их для поиска аномальных файлов.

Xakep #331

Девять жизней. Способы закрепления вредоносов в Linux

При первом запуске малварь пытается закрепиться в системе, чтобы сохранить доступ после перезагрузки, выхода из учетной записи или команды kill. Канал первоначального доступа могут закрыть, например сменив пароль или установив обновление, которое устраняет уязвимость.

Xakep #330

USB-задолбатор. Создаем злой девайс для розыгрыша друзей

Ты наверняка уже задался вопросом: а что это? Это несложное устройство, которое перехватывает управление курсором мыши и периодически его перемещает. Зачем? Да просто по фану или чтобы потрепать нервы пользователю во время подготовки, скажем, годового отчета. Заодно ты узнаешь, что такое BAD-USB, поскольку наша поделка также попадает под это определение.

Xakep #330

Ядреная веб-бомба. Разбираем RCE в WordPress без плагинов

Впервые за десять лет найден путь прямого взлома WordPress без плагинов. Владельцы сайтов трясутся, команда WP строчит патчи, хакеры ищут новые векторы атаки. А мы спокойно и дотошно разбираемся, как работает ужасный wp2shell.

Xakep #330

Реверс EVM-кода. Учимся вскрывать байт-код виртуальной машины Ethereum

8 января 2026 года злоумышленник вывел примерно 8535 ETH (на тот момент около 26,4 миллиона долларов) из смарт-контракта проекта Truebit. Ошибка в функции расчета цены позволила атакующему минтить новые токены почти бесплатно. После атаки цена токена TRU обрушилась более чем на 99% за несколько часов.

Xakep #330

Суровая малиновая утка. Собираем Rubber Ducky на базе RP2040

Я постоянно вижу компьютеры без присмотра, к которым так и хочется подойти и ввести какую-нибудь полезную — от слова «пейлоад» — команду. Но делать это вручную долго и некрасиво. А что, если собрать простое устройство USB, которое будет уверенно косить под безобидную клавиатуру? Именно так я и поступил.

Xakep #330

Байт за байтом. Учимся восстанавливать структуры данных с помощью Ghidra и GDB

Сегодня мы разберем на практике, как реверсировать неизвестный бинарник C++ и восстанавливать скрытые структуры данных по косвенным признакам. Совместим статический анализ в Ghidra с динамическим анализом в GDB, проверим гипотезы экспериментами и разберемся, как устроено хранение коротких и длинных строк в std::string. Заодно увидим, почему в реверсе важно не доверять первой догадке и подтверждать выводы экспериментом.

Xakep #330

Лютый вайб! Подбираем бесплатные тулзы для вайбкодинга

Признавайся, вайбкодишь, пока никто не видит? Специально для тебя я перелопатил сотню инструментов и подобрал то, что реально дает хороший результат. Ты сможешь выбрать инструменты для самых разных задач — от простого кодинга до нишевых нужд.

Xakep #330

HTB Silentium. Превращаем доступ к ИИ-платформе Flowise в выполнение команд

Когда сервис для сборки AI-агентов принимает пользовательскую конфигурацию и затем выполняет ее как JavaScript, доступ к панели управления легко превращается в удаленное выполнение команд. В этой статье посмотрим, как сначала попасть в Flowise, используя утекший токен сброса пароля, а в конце повысим привилегии через атаку с символическими ссылками в Gogs.

Xakep #330

Семечко от Mango. Разбираем и воспроизводим уязвимость в роутере по описанию с NVD

Думаю, каждый, кто интересуется ИБ, встречал упоминания CVE в статьях или постах. Возможно, кто-то даже хотел найти уязвимость своими руками. Сегодня мы с тобой рассмотрим поиск уязвимостей на примере роутера GL.iNet GL-MT300N-V2 Mango.

Xakep #330

Доверчивый банкир. Ищем уязвимости в мобильном банковском приложении

Со стороны кажется, что мобильные банковские приложения надежно защищены от любых попыток взлома, но порой оказывается, что они содержат множество уязвимостей, выявить которые можно вдумчивым тестированием. Историю пентеста одного такого приложения мы расскажем сегодня.

Xakep #330

Ботоферма. Как создать мини-ферму на Android и ESP32

В этой статье разберем устройство крошечной фермы для массовых действий, например автоматической регистрации аккаунтов. Микроконтроллер ESP32 будет назначать задания смартфону и забирать результаты. Впрочем, такая схема подойдет для самых разных сценариев.

Xakep #330

HTB Pirate. Подменяем имя службы Kerberos и получаем репликацию паролей домена

В Active Directory право записи в атрибут SPN можно превратить в захват домена, что я сегодня и продемонстрирую. По пути разберем цепочку из компрометации старой машинной учетной записи Pre-Windows 2000, чтения пароля gMSA, входа по WinRM, SOCKS-туннеля во внутреннюю сеть, ретрансляции NTLM для настройки делегирования и дампа секретов с промежуточного сервера.

Xakep #329

Сам себе канарейка. Добавляем Canarytokens в документы Office

В юности мы часто угорали по приколюхе Canarytokens: указываешь почту, скачиваешь файл DOCX, XLSX или PDF, чуть правишь, отправляешь другу — и вычисляешь его по IP-адресу. Сегодня посмотрим на этот древний трюк с профессиональной точки зрения.

Xakep #329

Skipjack. Вскрываем криптоалгоритм Агентства национальной безопасности США

Сегодня мы возьмем старое приложение на Visual Basic и попробуем разобраться, как оно шифрует файл лицензии. Найдем декриптор, восстановим алгоритм по дизассемблированному коду и с помощью ИИ опознаем реализацию криптоалгоритма Skipjack. Заодно выясним, как секретный американский шифр времен холодной войны оказался внутри обычной программы и почему от его криптостойкости в итоге почти ничего не осталось.

Xakep #329

Что ж ты, Жека? Разбираем критическую уязвимость в Jenkins

В этой статье я покажу, как работает опасная уязвимость в механизме десериализации Jenkins, которая ведет к компрометации данных, а иногда и к полному захвату сервера. Посмотрим, как взламывают серверы CI/CD и что происходит в коде во время атаки.

Xakep #329

Bash с самого начала. Проходим путь от простых команд до сканирования сети

Сегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.

Xakep #329

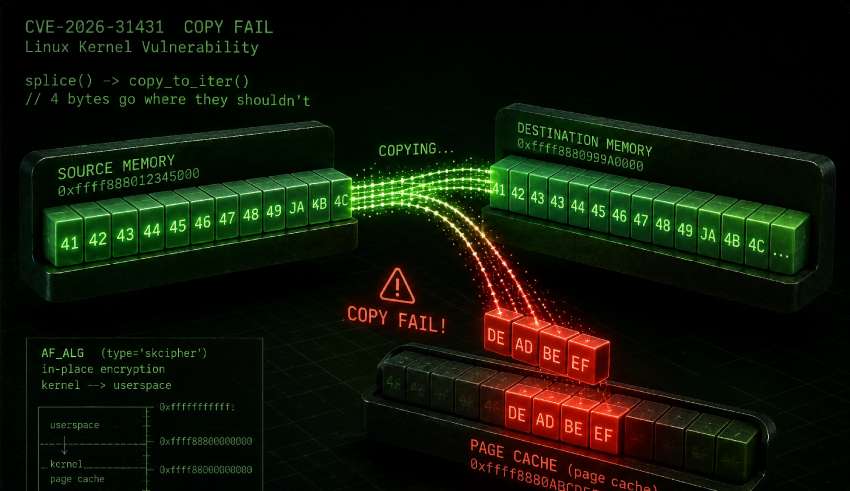
Copy Fail. Как четыре байта дают root в Linux

Весной 2026 года уязвимость Copy Fail привлекла много внимания. Скрипт на Python размером чуть больше 700 байт повышал права пользователя до прав суперпользователя буквально в один клик. В этой статье мы разберем технические подробности бага, напишем демокод целевой программы и пейлоад для нее. Соберем все вместе и проэксплуатируем механизм уязвимости.

Xakep #329

HTB Cobblestone. Используем XSS в браузере админа и превращаем SSTI в RCE

Если уязвимый обработчик доступен только администратору, до него можно добраться через хранимый XSS: заставить браузер админа отправить нужный запрос и вернуть нам результат. В этом райтапе покажу именно такую связку.

Xakep #329

Prototype без загрязнения. Эксплуатируем прототипы в JavaScript без prototype pollution

Prototype pollution — довольно известная атака в таких языках, как JavaScript или Python, которая приводит к серьезным последствиям. Исследуя один популярный проект, я придумал, как можно эксплуатировать прототипы по-новому, и решил поделиться этой идеей.

Xakep #329

Слабое звено. Обходим проверку лицензии, анализируя JavaScript вместо байт-кода

Не всякую защиту нужно ломать с помощью дизассемблера. Иногда достаточно открыть DevTools, изучить JavaScript фронтенда и понять, как приложение принимает решение о блокировке. Мы исследуем лицензионный механизм Java-приложения с веб-интерфейсом, разберемся в архитектуре Angular и NgRx, а заодно проверим, насколько полезен искусственный интеллект при анализе минифицированного кода.

Xakep #329

Охота на призраков. Как работает закрепление в Windows через WMI-подписки

Windows Management Instrumentation (WMI) — это мощнейший инструмент администрирования, встроенный в каждую современную версию Windows. Он позволяет управлять системой, получать информацию о процессах, службах, оборудовании и многом другом. Но, как любой мощный инструмент, WMI может быть использован во вред.

Xakep #329

LD_PRELOAD Reloaded. Закрепляемся в Linux — от перехвата функций до руткита BEURK

«Зорко одно лишь сердце. Самого главного глазами не увидишь». Эта фраза Антуана де Сент-Экзюпери как нельзя лучше описывает ситуацию, в которой оказывается администратор взломанной системы. Его глаза — ls, ps, netstat — показывают ему не реальность, а то, что им позволено. Чтобы найти правду, нужно смотреть глубже: в механизмы загрузки библиотек, GOT, PLT. В этой статье мы научимся видеть то, что скрыто от глаз.

Xakep #329

Новая мапа. Разбираем, что изменилось в sqlmap за последний год

Если сравнить мануал sqlmap годичной давности с текущим, разница бросается в глаза: многие вещи вообще напрямую не связаны с эксплуатацией SQLi. Сегодня посмотрим, что это за фичи и как они пригождаются в работе пентестера.

Xakep #329

HTB Kobold. Используем панель управления Docker для захвата хоста

Если у веб-панели управления контейнерами есть право создавать привилегированные контейнеры, захват хоста часто сводится к одному опасному действию. Я покажу такую эскалацию, а по пути получим доступ через удаленное выполнение команд в MCPJam Inspector, найдем скрытые поддомены, используем включение локального файла в PrivateBin через общий том.

Страница 1 из 4412345 102030...
Codeby

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков