Polymarket скомпрометировали из-за подмены записей DNS
Представители рынка прогнозов Polymarket сообщили, что выплатят пользователям в общей сложности 3,9 млн долларов США после н…
Все статьи, PDF-архив, скидки и другие бонусы
6000₽ в год
ПодписатьсяПечатный выпуск за август–ноябрь 2026 года
2000₽
ЗаказатьПечатный выпуск за май–июль 2026 года
2000₽
ЗаказатьИзбранные материалы 2021–2022 годов на бумаге
2000₽
Заказать
Представители рынка прогнозов Polymarket сообщили, что выплатят пользователям в общей сложности 3,9 млн долларов США после н…

Исследователи из компании Socket обнаружили масштабную вредоносную кампанию, построенную вокруг расширений для Chrome, котор…

Представители хостинг-провайдера Beget сообщили, что масштабный сбой, начавшийся в ночь на 2 ноября 2026 года, стал результа…

Специализирующаяся на блокчейн-анализе компания Chainalysis сообщила о взломе своих внутренних систем и инструментов. По дан…
Если внутренний сервис сохраняет текст в файл и не ограничивает расширение, его можно превратить в загрузчик шелла: сгенерировать изображение с коротким PHP-кодом так, чтобы распознаватель вернул его символ в символ. Результат выполним от имени сервиса.

Производитель аппаратных криптокошельков Trezor расследует возможную атаку на цепочку поставок. Дело в том, что внутри устро…

Представители ФБР официально подтвердили, что за взломом криптобиржи Binance стояла северокорейская хакерская группировка Tr…
Через маркетплейс расширений для Cursor на протяжении почти 12 часов распространялась вредоносная версия официального расшир…

ИБ-исследователь Марк Бла (Mark Blah) опубликовал в открытом доступе PoC-эксплоит для недавно исправленной в Android уязвимо…

Построить собственную сотовую сеть, разобраться в криптоалгоритме АНБ и написать хешкрекер на Go — эти и другие темы наши авторы разбирают на страницах четвертого ежеквартального номера «Хакера». Уже совсем скоро последний бумажный выпуск в 2026 году будет передан в печать, а мы продолжаем принимать предварительные заказы.
Разработчики Warp сообщили об атаке на стороннего подрядчика, связанного с инфраструктурой платформы. В результате злоумышле…
Платформа Polymarket временно остановила торги после того, как хакеры скомпрометировали сторонний сервис DebugBear и распрос…

По информации РБК, в Минцифры работают над новыми правилами для смартфонов, ввезенных в Россию без таможенного оформления. П…

Эксперты «Лаборатории Касперского» обнаружили DoS-уязвимость в IP-камерах Intelbras. Из-за ошибки в механизме обновления про…
Криптобиржа Binance расследует взлом, ущерб от которого в настоящий момент оценивается в 6,3 млрд долларов США. Предваритель…
Японский интернет-холдинг GMO Internet Group объявил награду в размере до миллиона долларов США за информацию о хакерах, взл…
Представители Discord объявили, что сообщения из публичных сообществ скоро начнут появляться в поисковой выдаче Google и дру…

Разработчики биткоин-кошелька Electrum выпустили версию 4.8.3, в которой исправили баг, которым уже пользовались злоумышленн…
Американский хостинг-провайдер DreamHost принудительно сбросил пароли для части пользователей электронной почты и FTP/SFTP п…

Специалисты «Доктор Веб» обнаружили на GitHub зараженные репозитории, которые распространяют малварь под видом инструментов …
В TianoCore EDK II (EDK2) обнаружили критическую уязвимость CVE-2026-97631 (9,5 балла по шкале CVSS), которая позволяет выпо…

Производитель аппаратных криптокошельков Keystone сообщает, что из-за кибератаки будет вынужден уничтожить 18 835 нераспрода…
Я расскажу о двух похожих уязвимостях, обнаруженных в ИИ-агентах крупных российских компаний. В обеих хотели сделать сервисы удобными для пользователей, но выдали агентам больше прав, чем нужно. Итог: утечка запросов в одном случае, раскрытие исходного кода агента и доступ на запись в S3 с диалогами пользователей — в другом.
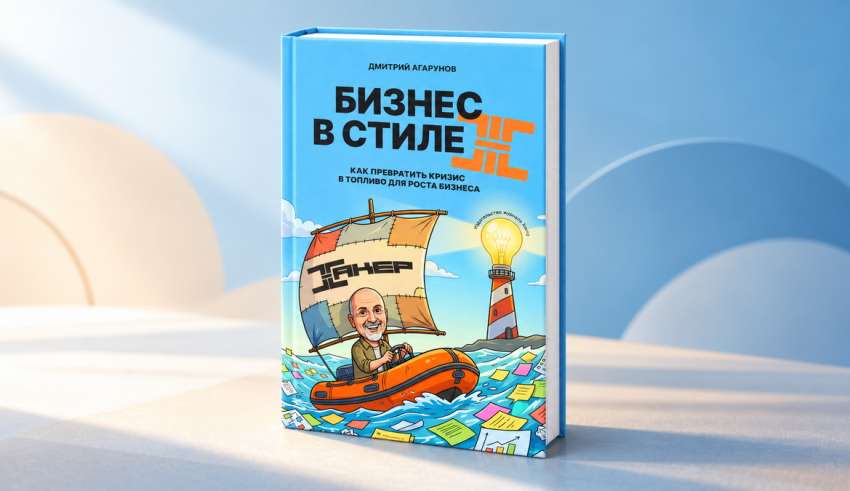
Падение продаж, рост расходов, неработающая бизнес-модель — в кризис привычные решения могут перестать давать результат. В книге «Бизнес в стиле Ж» основатель Gameland и журнала «Хакер» Дмитрий Агарунов рассказывает о том, как проходил через такие периоды сам и чему научился за 30 лет предпринимательства.
Пока администраторы во всем мире разбираются с уязвимостями PHP2Shell и массовыми попытками эксплуатации этих багов, в конце…
Разработчики Kali Linux представили третий релиз дистрибутива в этом году. В Kali Linux 2026.3 они обновили 126 пакетов, доб…

В Минцифры рассматривают возможность ограничения объема зарубежного интернет-трафика для российских пользователей. По данным…
Современная ИТ-инфраструктура требует не только возможности подключиться к удаленному устройству, но и централизованно управ…
Представители японской компании Capcom сообщили о компрометации сервиса CAPCOM ID. Неизвестные злоумышленники похитили у ком…
Исследователи из нидерландской компании Eye Security воспользовались уязвимым механизмом обновления в заброшенном форке Popc…

Специалисты компании F6 обнаружили новую кампанию по распространению Android-трояна ZloyRAT. Его дропперы выдают за бесплатн…
Специалисты Microsoft и PHP выпустили внеплановые обновления для исправления критической уязвимости CVE-2026-111497, недавно…
Эксперты «Лаборатории Касперского» обнаружили новый UEFI-буткит BlackX, который использовался в атаках на дипломатические ве…
Разработчики GitLab выпустили патчи для очередной критической проблемы. Уязвимость получила идентификатор CVE-2026-110264 и …
Если в домене разрешено создавать делегированные управляемые учетные записи служб, механизм миграции старых сервисных аккаунтов можно превратить в короткий путь к их секретам. В статье разберем этот трюк на практике, затем через dMSA заберем хеш служебной учетки и доберемся до данных админа в дампе памяти VM.
ИБ-эксперты предупреждают, что хакеры начали массово эксплуатировать четыре уязвимости в Plex Media Server, получившие общее…
Индийский удостоверяющий центр eMudhra решил полностью отказаться от своего бизнеса по выпуску SSL/TLS-сертификатов. Это реш…
Организаторы SOC Forum 2026 опубликовали полную программу мероприятия, которое пройдет 27–28 октября 2026 года в московском …
Представители LiteLLM сообщили, что проект пострадал от атаки на цепочку поставок: на прошлой неделе злоумышленники скомпром…
Разработчики Node.js выпустили обновления для всех поддерживаемых веток (22.x, 24.x и 26.x), в которых устранили десять уязв…

 Сайт защищен Qrator —