Сентябрьские обновления нарушили работу RDS в Windows Server
Представители Microsoft подтвердили, что сентябрьские обновления вызывают сбои в работе Remote Desktop Services (RDS). После…

Представители Microsoft подтвердили, что сентябрьские обновления вызывают сбои в работе Remote Desktop Services (RDS). После…

Анонимный ИБ-исследователь Nightmare Eclipse (также известный под никами Chaotic Eclipse и MSNightmare) опубликовал PoC-эксп…
В Active Directory право записи в атрибут SPN можно превратить в захват домена, что я сегодня и продемонстрирую. По пути разберем цепочку из компрометации старой машинной учетной записи Pre-Windows 2000, чтения пароля gMSA, входа по WinRM, SOCKS-туннеля во внутреннюю сеть, ретрансляции NTLM для настройки делегирования и дампа секретов с промежуточного сервера.

В рамках сентябрьского «вторника обновлений» разработчики Microsoft устранили почти 1000 уязвимостей, включая два 0-day-бага…

Исследователи Group-IB обнаружили вредоносный Python-фреймворк BraZetsu, который превращает зараженные Windows-системы в тов…
После удаления файла информация о нем может еще долго оставаться в системе. В статье мы разберем эту особенность на примере Windows 11. Возьмем стандартный сценарий: удалим файл, очистим корзину и перезагрузим систему. Представь себе, даже после таких процедур в системе останется достаточно инфы для форензики.

ИБ-исследователь Доминик Райхель (Dominik Reichel) обнаружил ранее неизвестный бэкдор Sleepwalker для Windows. Вредонос може…

Разработчики Microsoft предложили пользователям временное решение для проблем с играми, которые возникают после выхода авгус…
Фишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.

Исследователь Nightmare Eclipse (он же Chaotic Eclipse) опубликовал PoC-эксплоит для новой 0-day-уязвимости в Microsoft Defe…
Разработчики Microsoft выпустили августовские патчи, которые исправили 421 уязвимость. Среди них были три уязвимости нулевог…
Windows Management Instrumentation (WMI) — это мощнейший инструмент администрирования, встроенный в каждую современную версию Windows. Он позволяет управлять системой, получать информацию о процессах, службах, оборудовании и многом другом. Но, как любой мощный инструмент, WMI может быть использован во вред.
Весной 2026 года в ИБ-сообществе начался конфликт, который быстро вышел за пределы обычного спора исследователя с компанией. Специалист, известный под ником Nightmare Eclipse (он же Chaotic Eclipse), начал публиковать рабочие эксплоиты для еще не исправленных уязвимостей в Windows, Microsoft Defender и BitLocker. За несколько месяцев на его счету оказалось восемь публично раскрытых 0-day, причем часть из них практически сразу начали применять злоумышленники.

В Microsoft анонсировали механизм KMS Hardware-Secured, который призван защитить корпоративную активацию Windows от поддельн…

Разработчики Zoom выпустили обновления для Windows-клиентов и SDK, устраняющие критическую уязвимость CVE-2026-53412. Баг по…
12 января 2027 года в Microsoft официально прекратят расширенную поддержку Windows Server 2016. Редакции Datacenter, Standard и Essentials перейдут в статус End of Life (EOL): для них больше не будут выпускать регулярные обновления безопасности и бесплатные исправления, а техподдержка закончится.
Анонимный ИБ-исследователь Nightmare Eclipse опубликовал PoC-эксплоит LegacyHive для новой 0-day-уязвимости в Windows. Баг п…
Специалисты Microsoft выпустили июльский пакет обновлений, который устраняет 622 уязвимости в продуктах компании. Это крупне…
Аналитики компании Microsoft рассказали об обнаружении Windows-бэкдора GigaWiper, который объединяет в себе как минимум три …
Разработчики Microsoft выпустили патч для 0-day-уязвимости RoguePlanet в Microsoft Defender, однако исправление могло создат…
Мы обратили внимание на привычную всем функцию предпросмотра окон в Windows. Превью может хранить последнее видимое состояние окна, даже когда само приложение заблокировано или спрятало содержимое. Это может быть каналом утечки данных, и сегодня посмотрим, как его эксплуатировать.
В материалах дела 19-летнего Питера Стоукса (Peter Stokes), которого власти США связывают с хак-группой Scattered Spider, об…
Специалисты Microsoft предупреждают о проблеме, которая возникает после установки июньских обновлений для Windows. При оконч…
Если на сервере с Windows остались MSI-пакеты установленных программ, стоит проверять их механизмы восстановления: иногда служба с высокими правами создает временные сценарии в доступном для записи каталоге и затем сама же их запускает. Сегодня я покажу, как это можно использовать для повышения привилегий.
Специалисты Microsoft предупредили об обнаружении нового Windows-клиппера, который активен как минимум с февраля 2026 года. …
Спустя неделю после публикации эксплоита для уязвимости RoguePlanet специалисты Microsoft подтвердили наличие проблемы, прис…
Исследователь из компании Positive Technologies Сергей Тарасов обнаружил две уязвимости нулевого дня в компоненте Desktop Wi…
Аналитики «Лаборатории Касперского» обнаружили в Steam Workshop десятки вредоносных проектов для Wallpaper Engine. Злоумышле…

ИБ-исследователь Nightmare Eclipse (он же Chaotic Eclipse) опубликовал еще один эксплоит для 0-day-уязвимости в Windows. На …
Исследователь Nightmare Eclipse (он же Chaotic Eclipse) продолжает публичный конфликт с компанией Microsoft. Спустя нескольк…
Представители компании Microsoft пытаются сгладить конфликт с ИБ-исследователем, известным под ником Nightmare Eclipse (он ж…
Бельгийский центр кибербезопасности сообщил, что злоумышленники начали эксплуатировать критическую уязвимость CVE-2026-41089…
В Microsoft тестируют новую функциональность Defender for Endpoint: платформа сможет автоматически изолировать рабочие станц…
Разработчики Microsoft выпустили внеплановые обновления для исправления двух 0-day-уязвимостей в Microsoft Defender, которые…
ИБ-исследователь Chaotic Eclipse (он же Nightmare Eclipse) опубликовал на GitHub новый 0-day-эксплоит для Windows под назван…
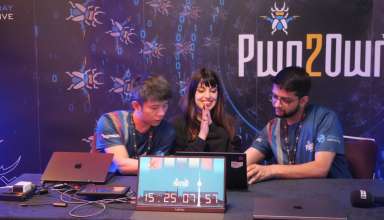
В Берлине стартовало соревнование Pwn2Own Berlin 2026, посвященное взлому корпоративных технологий и ИИ. В первый день иссле…

В этом месяце разработчики Microsoft исправили множество уязвимостей в продуктах компании, включая баги в DNS Client, Netlog…
Недовольный действиями компании Microsoft ИБ-исследователь Chaotic Eclipse (он же Nightmare-Eclipse) выложил на GitHub еще д…
Эксперт центра сервисов по кибербезопасности «Лаборатории Касперского» Хайдар Кабибо (Haydar Kabibo) обнаружил уязвимость в …
Исследователь Chaotic Eclipse, ранее опубликовавший эксплоит BlueHammer для непропатченной уязвимости в Windows, продолжил с…

 Сайт защищен Qrator —