





Специалисты IBM Security сообщают, что злоумышленники объединили два вредоноса воедино, скрестив дроппер Nymaim с банкером Gozi. Полученная гибридная малварь была названа GozNym и уже атаковала финансовые организации в Канаде и США.
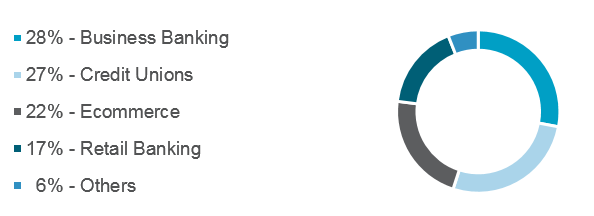
Исследователи пишут, что гибридный вредонос прицельно атакует не только банки, но и кредитные союзы, платформы для электронной коммерции и системы розничного банковского обслуживания. Среди пострадавших уже числятся двадцать две организации из США и еще две из Канады. Хотя вредоносную кампанию заметили только в этом месяце (апреле 2016 года), исследователи утверждают, что GozNym уже принес своим операторам миллионы долларов.
Исходные коды банковской малвари Gozi утекали в сеть дважды – в 2010 и 2015 годах. Исходники вредоноса Nymaim, который обычно использовался в роли дроппера для вымогательского ПО, никогда в открытый доступ не попадали. Это позволило экспертам IBM сделать вывод, что, скорее всего, создателями новой гибридной угрозы являются авторы Nymaim.
Малварь распространяется в составе различных эксплоит китов, а также через скомпрометированные злоумышленниками сайты.
От обоих «родителей» GozNym взял лучшее: дроппер Nymaim отвечает за доставку фактического вредоноса в систему жертвы. Исследователи пишут, что Nymaim действует скрытно и использует ряд техник, чтобы не быть обнаруженным. В частности, дроппер применяет шифрование, проверяет, не запущен ли он на виртуальной машине, мешает работе дебагинговых инструментов и использует обфускацию потока команд, которыми обменивается с управляющим сервером. Банкер Gozi, в свою очередь, прекрасно известен в среде киберпреступников. После неоднократных утечек исходного кода – это очень популярная «платформа» для создания малвари. Gozi атакует браузеры, имеет модули похожие на аналогичные решения в банкерах Zeus и SpyEye, способен осуществлять веб-инъекции и манипулировать данными веб-сессий.
Подробный анализ кода опубликован в официальном блоге IBM. Также эксперты отмечают, что проанализированный ими образчик трояна, к счастью, без проблем обнаруживается большинством антивирусов.
Фото: IBM

