





Исследователи компании Check Point сообщили о появлении крупного ботнета, объединившего под своим крылом уязвимые IoT-устройства, такие как IP-камеры. По оценкам компании, миллионы организаций по всему миру могли стать жертвами атак с этих устройств. Аналитики Check Point считают, что новый ботнет может нанести гораздо больший ущерб, чем ботнет Mirai в 2016 году.
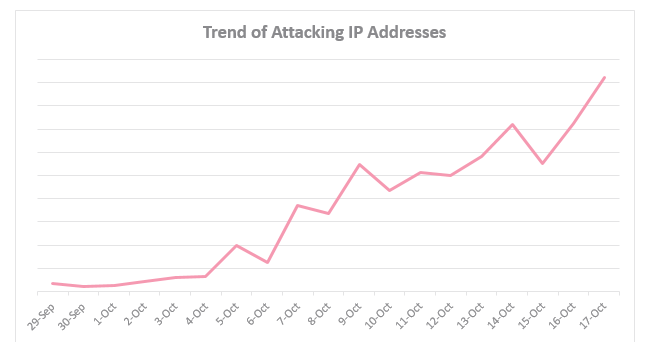
Специалисты рассказывают, что некоторые технические аспекты намекают на возможную связь нового ботнета с Mirai, однако детальный анализ показывает, что это совершенно новая и гораздо более сложная сеть, которая быстро распространяется по всему миру. Хотя пока рано делать выводы о намерениях создателей ботнета, эксперты предупреждают, что с учетом мощности предыдущих DDoS-атак, организованных с помощью IoT-устройств, крайне важно, чтобы организации были готовы к такой угрозе и имели соответствующие защитные механизмы.
Признаки существования нового ботнета были впервые обнаружены через систему предотвращения вторжений Check Point (IPS) в конце сентября 2017 года. Система зафиксировала увеличивающееся число попыток эксплуатации уязвимостей в IoT-устройствах.
Пока безымянная малварь развивалась с каждым днем, используя все большее число уязвимостей в беспроводных IP-камерах компаний GoAhead, D-Link, TP-Link, AVTECH, NETGEAR, MikroTik, Linksys, Synology и других. Вскоре исследователи обнаружили, что атаки на корпоративные сети исходят из разных источников, с различных «умных» устройств, то есть атака распространялась самими IoT-девайсами.
По оценкам Check Point, уже были атакованы более миллиона организаций по всему миру, включая США и Австралию, и их число продолжает увеличиваться.
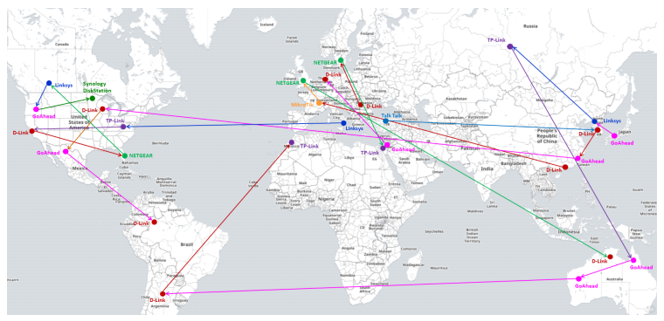
Ботнет также заметили и специалисты Qihoo 360 Netlab, присвоившие ему имя IoT_reaper. Аналитики отмечают, что в отличие от Mirai, Reaper полагается не на Telnet-сканер, но использует эксплоиты для различных багов в IoT-девайсах. К примеру, уязвимости D-Link 1, D-Link 2, Netgear 1, Netgear 2, Linksys, GoAhead, JAWS, Vacron, и баг в продуктах AVTECH.

