На прошлой неделе стало известно, что некий анонимный исследователь обнародовал в открытом доступе детали опасной уязвимости нулевого дня в форумном движке vBulletin, а также эксплоит для нее. Баг позволяет злоумышленнику выполнять shell-команды на уязвимом сервере. Причем атакующему достаточно использовать простой HTTP POST-запрос и не нужно иметь учетную запись на целевом форуме, то есть проблема относится к неприятному классу pre-authentication уязвимостей.
На GitHub вскоре появилось более детальное описание проблемы, а в сети был опубликован скрипт для поиска уязвимых серверов. Уязвимость получила идентификатор CVE-2019-16759.
Хотя в конце прошлой недели разработчики vBulletin все же прервали затянувшееся молчание и сообщили о выходе патча для vBulletin версий 5.5.X, проблему уже активно эксплуатируют злоумышленники.
Так, специалисты компаний Bad Packets и GreyNoise сообщают, что эксплоит уже взяли на вооружение операторы ботнетов. Более того, злоумышленники заботятся о том, чтобы другие атакующие не смогли воспользоваться багом в vBulletin. Так, взломав уязвимый сервер, злоумышленники вносят изменения в код bbcode.php, таким образом, чтобы дальнейшее выполнение команд требовало ввода пароля. То есть уязвимость по-прежнему сохраняется, однако ею больше не может воспользоваться любой желающий, ведь для эксплуатации бага нужно знать пароль.

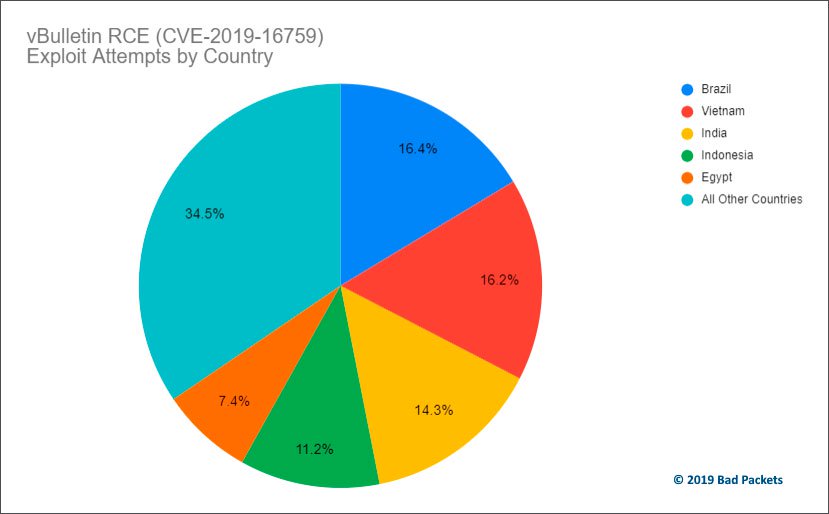
По информации Bad Packets, атаки на CVE-2019-16759 сейчас в основном исходят из Бразилии, Вьетнама и Индии.
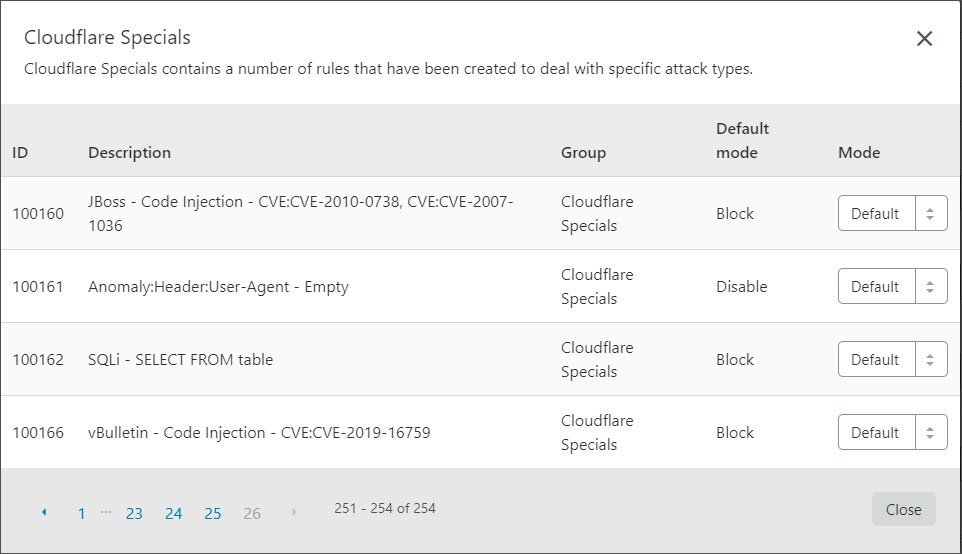
Стоит отметить, что массовыми атаками на свежую уязвимость уже заинтересовались эксперты Cloudflare. Так, для WAF компании уже было создано новое правило, обнаруживающие попытки эксплуатации бага и пресекающее их. То есть клиентам Cloudflare со включенным WAF атаки не угрожают.