Специалисты компании RiskSense представили отчет об уязвимостях в проектах с открытым исходным кодом. В общей сложности компания обнаружила и изучила 2694 проблем за период с 2015 по 2020 год. Стоит заметить, что в эту статистику не попали Linux, WordPress, Drupal и другие сверхпопулярные бесплатные решения. Дело в том, что внимание к этим проектам повышенное, информация о серьезных уязвимостях в них регулярно попадает на страницы СМИ, а значит, большинство этих проблем исправляются достаточно быстро.
Вместо этого аналитики RiskSense изучили другие проекты с открытым исходным кодом, которые известны не так широко, но все же часто используются сообществом разработчиков (включая Jenkins, MongoDB, Elasticsearch, Chef, GitLab, Spark, Puppet и так далее).
В общей сложности были проанализированы 54 проекта с открытым исходным кодом, и оказалось, что количество уязвимостей в этих продуктах удвоились в 2019 году: от 421 ошибки в 2018 году до 968 уязвимостей в прошлом году.

По словам исследователей, одной из основных замеченных ими проблем оказалось большое количество уязвимостей, информация о которых была передана в Национальную базу данных уязвимостей (National Vulnerability Database, NVD) лишь спустя много недель после публичного раскрытия данных о них. Дело в том, что многие компании и разработчики опираются на данные NVD для рассылки предупреждений безопасности, а если уязвимость отсутствует в базе, но о ней уже известно всем и каждому (и доступен эксплоит), создается ситуация, когда компании открыты для атак.
В среднем разработчикам нужно 54 дня, чтобы информация об уязвимости попала в NVD, и особенно здесь отличились разработчики PostgreSQL, чье среднее время задержки отчетов составило восемь месяцев, а для одной из уязвимостей и вовсе потребовалось 1817 дней.
Наибольшей популярностью у злоумышленников пользовались проблемы в Jenkins и MySQL: в обоих случаях хакеры активно эксплуатировали по 15 различных багов.

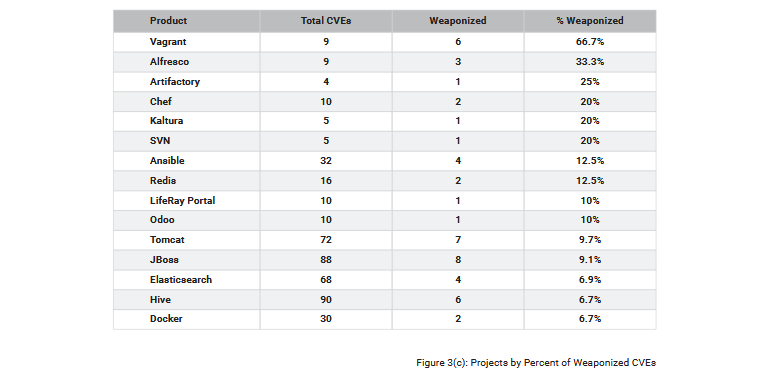
Но если в других опенсорсных проектах было найдено меньше проблем, это еще не значит, что им повезло больше, а хакеры меньше злоупотребляли такими уязвимостями. Исследователи отмечают, что некоторые баги проще использовать, и из-за этого они весьма популярны среди преступников. К примеру, это касается уязвимостей в Vagrant и Alfresco.