





Эксперты Wordfence предупредили об опасной CSRF-уязвимости, затрагивающей сразу три популярных плагина для WordPress, поддерживаемые Xootix: Login/Signup Popup (20 000 установок), Side Cart Woocommerce (4000 установок) и Waitlist Woocommerce (60 000 установок).
«Уязвимость позволяет злоумышленнику обновить произвольные параметры сайта, при условии, что он может обманом заставить администратора ресурса выполнить какое-либо действие, кликнуть по ссылке», — рассказывают специалисты.
Баг имеет идентификатор CVE-2022-0215 и получил 8,8 балла по шкале оценки уязвимостей CVSS. Корень уязвимости кроется в отсутствие необходимой проверки при обработке запросов AJAX . Фактически проблема позволяет злоумышленнику установить значение параметра users_can_register (любой может зарегистрироваться) на true, а также переключить параметр default_role (роль по умолчанию для всех пользователей, которые регистрируются на сайте) на значение administrator, получив полный контроль над ресурсом.
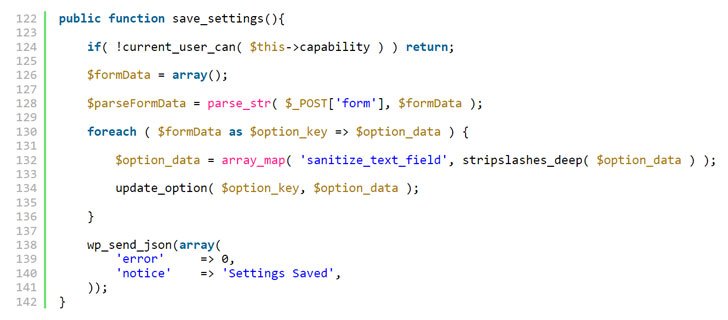
Так как уязвимость была обнаружена еще в ноябре 2021 года, в настоящее время баг уже исправлен в Login/Signup Popup версии 2.3, Side Cart Woocommerce версии 2.1, а также в Waitlist Woocommerce версии 2.5.2.
«Хотя эта CSRF-уязвимость вряд ли будет эксплуатироваться широко( так как она требует взаимодействия с администратором), она все равно может оказать заметное влияние на успешно взломанный сайт и служит важным напоминанием о том, что нужно проявлять бдительность при переходе по ссылкам и открытии вложений, а также следить за регулярным обновлением своих плагинов и тем», — говорят эксперты Wordfence.

