





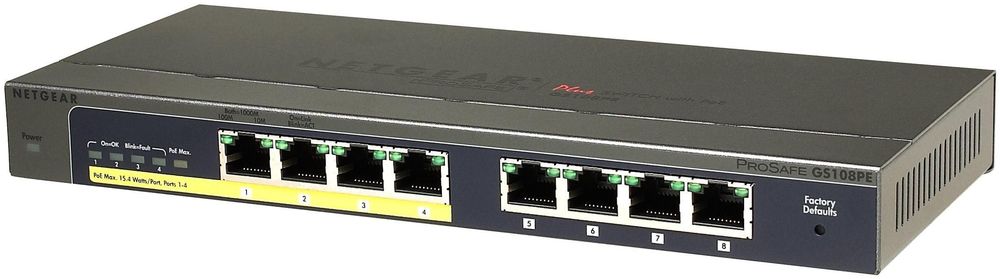
В популярной модели коммутатора Netgear GS108PE Prosafe Plus (прошивка 1.2.0.5) обнаружен жёстко запрограммированный «отладочный» пароль. Он даёт доступ к веб-серверу, работающему на коммутаторе. После авторизации пользователь может сделать с устройством что угодно, в том числе изменить серийный номер и MAC-адрес, изменить значение произвольных адресов в памяти, загрузить новую прошивку.
Имя пользователя: ntgruser
Пароль: debugpassword
Речь идёт не о пароле по умолчанию password, который можно поменять. Здесь именно пароль для удалённого доступа к устройству. Поскольку он внесён в прошивку, удалить его просто так не получится, нужно обновить firmware. А новой версии пока нет. Компания Netgear уведомлена об уязвимости 19 мая 2014 года.
Netgear GS108PE Prosafe Plus — 8-портовый гигабитный Ethernet-коммутатор линейки Prosafe Plus с повышенной безопасностью.
Коммутатор довольно популярен в России как бюджетное решение для развёртывания небольшой локальной сети.

