





Ботнеты, состоящие из IoT-устройств, все чаще попадают в заголовки СМИ и используются злоумышленниками как оружие для осуществления мощных DDoS-атак или проксирования трафика. Так, в прошлую пятницу, 21 октября 2016 года, DDoS-атака на инфраструктуру DNS-провайдера Dyn фактически вывела из строя немалый сегмент интернета. Хотя подробностей о происшедшем до сих пор немного, известно, что без участия интернета вещей не обошлось.
Исследователи компании ESET решили проверить, как у пользователей обстоят дела с настройкой роутеров, ведь чаще всего злоумышленники и специальная малварь компрометируют именно роутеры, IP-камеры, DVR-системы и так далее. Поделиться данными с аналитиками ESET согласились более 12 000 домашних пользователей.
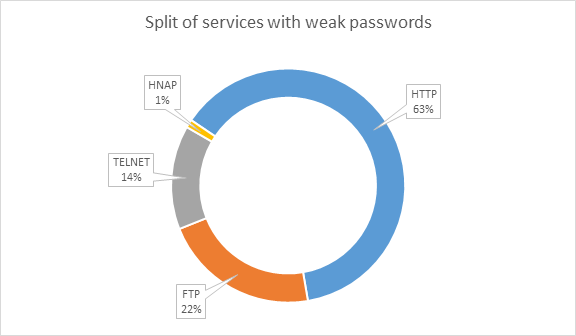
По итогам проведенного исследования аналитики получили весьма удручающую картину. Порядка 15% всех изученных роутеров имеют очень слабые пароли, а в качестве имени пользователя, чаще всего, оставлено дефолтное значение «admin». В ходе эксперимента исследователи попробовали осуществить брутфорс, перебирая наиболее распространенные сочетания логинов и паролей, и каждая седьмая попытка атаки оказалась успешной.
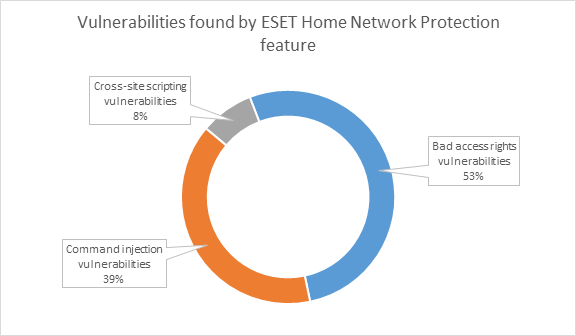
Обновлять ПО пользователи тоже не любят. Так, на 7% устройств были обнаружены серьезные и умеренные уязвимости, которые могут эксплуатировать атакующие. 53% роутеров имеют так называемые «bad access rights» уязвимости: такие дыры позволяют атакующему миновать аутентификацию и получить доступ управлению устройством. 39% устройств допускают инъекции команд, что может привести к выполнению роутером какого-либо кода. Еще порядка 10% девайсов уязвимы перед эксплуатаций XSS-багов.
Настоящая беда обнаружилась и с открытым портами. Оказалось, что многие устройства доступны из интернета, причем их хозяева об этом не догадываются. Хотя Telnet-порт не стоит оставлять открытым даже в локальной сети, более 20% изученных роутеров «светят» открытыми Telnet-портами в интернет.
«Результаты проверки показывают, что осуществить атаку на роутеры довольно легко, достаточно эксплуатировать одну из наиболее распространенных проблем. Это делает роутеры настоящей ахиллесовой пятой сетевой безопасности, как в частном секторе, так и в сфере малого бизнеса», — резюмируют аналитики.

