





Исследователи Hacker House описывают интересный метод, который потенциально может использоваться для деанонимизации пользователей Tor браузера. Методика связана с защищенными медиафайлами DRM. Злоумышленники используют такие файлы для реализации различных атак уже много лет, к примеру, здесь описан случай, датированный 2005 годом. Однако все это время DRM-файлы использовались в основном для распространения малвари, а специалисты Hacker House предлагают отойти от этой «традиции».
Как правило, в ходе атаки, пользователя убеждают скачать и открыть защищенный DRM файл. После его запуска должен открыться Windows Media Player, и пользователь увидит всплывающее окно, в котором ему предложат пройти по ссылке и подтвердить лицензию. Если жертва согласится, то попадет на сайт злоумышленника, так как хакеры давно научились подделывать такие ссылки и направлять пользователей не на проверку лицензии, но на страницы с наборами эксплоитов.
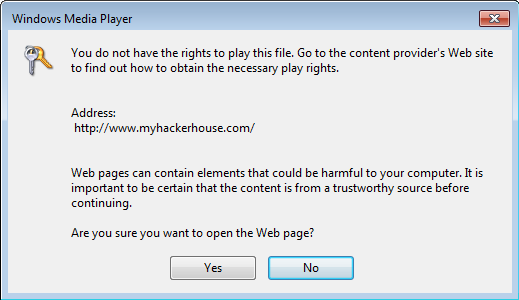
Однако исследователи пишут, что появления всплывающего окна можно избежать. Дело в том, что окно возникает только в том случае, если файл подписан некорректно. Если же использовать для этих целей официальный Microsoft SDK (Windows Media Encoder или Microsoft Expression Encoder), всплывающего окна не будет, вместо этого файл запустится в плеере пользователя, а тот автоматически откроет Internet Explorer и обратится к указанному URL.
Эксплуатируя эту особенность DRM-файлов, в теории действительно можно деанонимизировать пользователя Tor, обманом заставив его запустить такой файл. Но подобная атака дорого обойдется ее организаторам. Исследователи отмечают, что корректное подписание DRM-файла будет стоить примерно $10 000. Но, по их мнению, это не остановит так называемых «правительственных хакеров» или представителей правоохранительных органов, если они захотят использовать данный метод. DRM-файл может послужить приманкой: его можно выдать за детское порно, пропагандистское видео или ролик, демонстрирующий продаваемый товар (наркотики, оружие). Как только жертва откроет такое «видео», Internet Explorer отправит ping-запрос на сервер, принадлежащий хакерам или правительственному агентству. Ниже можно увидеть демонстрацию атаки на видео.

