





Специалисты компании «Доктор Веб» рассказали об обнаружении двух Linux-троянов, один из которых устанавливает на инфицированном устройстве приложение для майнинга криптовалют, а второй — запускает прокси-сервер.
Исследователи пишут, что распространение малвари Linux.MulDrop.14, которая атакует исключительно устройства Raspberry Pi, началось в мае 2017 года. Троян представляет из себя скрипт, в теле которого хранится сжатое и зашифрованное приложение-майнер, предназначенное для добычи криптовалюты. Linux.MulDrop.14 меняет пароль на зараженном устройстве на «\$6\$U1Nu9qCp\$FhPuo8s5PsQlH6lwUdTwFcAUPNzmr0pWCdNJj.p6l4Mzi8S867YLmc7BspmEH95POvxPQ3PzP029yT1L3yi6K1а».
Затем троян распаковывает и запускает майнер, после чего, с помощью zmap, в бесконечном цикле начинает искать в сетевом окружении узлы с открытым портом 22. Малварь пытается соединиться с ними, используя sshpass и дефолтные учетные данные (pi:raspberry), и запустить на них свою копию.
Хотя обновление Raspbian OS, вышедшее в прошлом году, отключает SSH по умолчанию, а также вынуждает пользователя сменить логин и пароль, многие владельцы Raspberry Pi попросту не обновляют свои устройства, поэтому Linux.MulDrop.14 представляет для них угрозу.
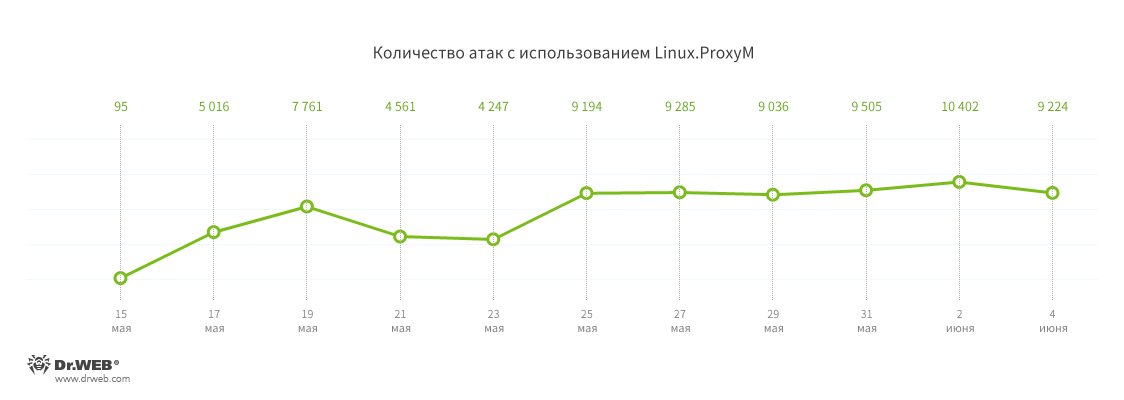
Второй троян получил идентификатор Linux.ProxyM. Атаки с его использованием фиксировались начиная с февраля 2017 года, но пика достигли во второй половине мая.
Сообщается, что троян использует специальный набор методов для обнаружения ханипотов . После старта он соединяется с управляющим сервером и, получив от него подтверждение, запускает на инфицированном устройстве SOCKS-прокси-сервер. Злоумышленники могут использовать его для обеспечения собственной анонимности в интернете.

