




На конференции Hack in the Box специалисты компании ERPScan рассказали о проблемах Point-of-Sale (POS) систем SAP и других производителей. Баги позволяют атакующим похитить у организаций информацию о банковских картах, а также изменить цены на продаваемые товары. Стоит отметить, что в настоящее время найденные уязвимости уже исправлены (SAP Security Note 2476601 и 2520064), что и позволило исследователям рассказать о них открыто.
Исследователи пишут, что им удалось обнаружить ряд проблем в решениях SAP для розничной торговли, которыми пользуются почти 80% компаний в мире. В частности уязвимости были обнаружены в серверном компоненте Xpress Server, которому не хватает авторизации для выполнения ряда критических функций. Это позволяет злоумышленникам направить Xpress Server вредоносный файл конфигурации и получить контроль как над фронтэндом, так и над бэкэндом PoS-системы. Специалисты подчеркивают, что некоторые из таких систем доступны через интернет, то есть существует возможность удаленных атак.
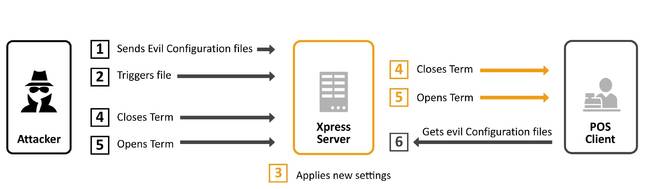
В итоге взломщики могут использовать десятки команд, которые позволят им похитить у компании информацию о банковских картах клиентов, а также установить «специальные» цены и скидки на какие-либо товары. Кроме того, атакующие могут вообще отключить PoS-терминал или заставить систему снять деньги за покупку с карты предыдущего покупателя, а также настроить печать чека таким образом, чтобы в нем отображался полный номер банковской карты, а не только его последние четыре цифры.
Если уязвимая система недоступна из интернета, злоумышленники могут воспользоваться Raspberry Pi и оборудованием, суммарной стоимостью 25 долларов, для подключения к сети магазина или компании. Специалисты отмечают, что такой взлом можно достаточно легко осуществить через электронные весы. На видео ниже аналитики ERPScan демонстрируют атаку в действии и показывают, как в теории можно было приобрести MacBook за один доллар.

