





Специалисты компании Zscaler обнаружили, что с февраля 2017 года на андеграундных хакерских форумах активно рекламируют и распространяют бесплатную малварь Cobian RAT. Однако польстившихся на это предложение злоумышленников ожидает неприятный сюрприз – скрытый бэкдор.
Глава исследовательского подразделения компании, Дипен Десай (Deepen Desai) рассказывает, что неизвестные предлагают загрузить Cobian RAT под видом бесплатного билдера, с помощью которого любой желающий может создать собственную, кастомную версию вредоноса. Незаметно для своих наивных жертв Cobian RAT связывается с адресом на Pastebin, который принадлежит оригинальным авторам малвари, и ожидает получения команд. К этому файлу на Pastebin обращались уже 4055 раз, что позволяет судить о количестве пострадавших.
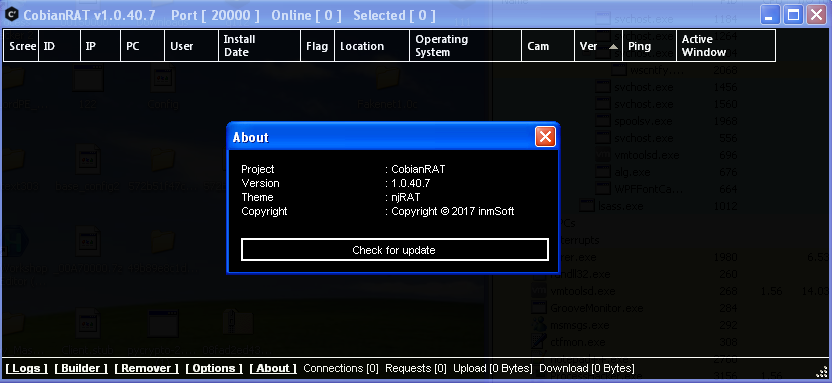
Десай рассказывает, что, к счастью, Cobian RAT основан на коде njRAT и H-Worm, но работает плохо: многие функции вредоноса ведут себя не совсем так, как должны. К примеру, модуль кейлоггера перехватывает нажатия клавиш неверно, если пользователь печатает слишком быстро. Возможно, именно поэтому Cobian RAT до сих пор не набрал большой популярности, хотя злоумышленники уже более полугода распространяют его бесплатно. Тем не менее, специалисты Zscaler отмечают, что не считая скрытого бэкдора и ряда ошибок, Cobian RAT предлагает такую же функциональность, как и другие похожие решения на «рынке», то есть малварь не так сильно отстает от своих конкурентов.
«Мы не наблюдали крупных кампаний с использованием Cobian RAT, но обнаружили пару отдельных инцидентов, в ходе которых [малварь] распространялась через скомпрометированные сайты», — рассказал исследователь изданию Bleeping Computer.
С подробным анализом угрозы можно ознакомиться в блоге Zscaler, а ниже мы приводим инфографику, составленную компанией и иллюстрирующую методы работы Cobian RAT.
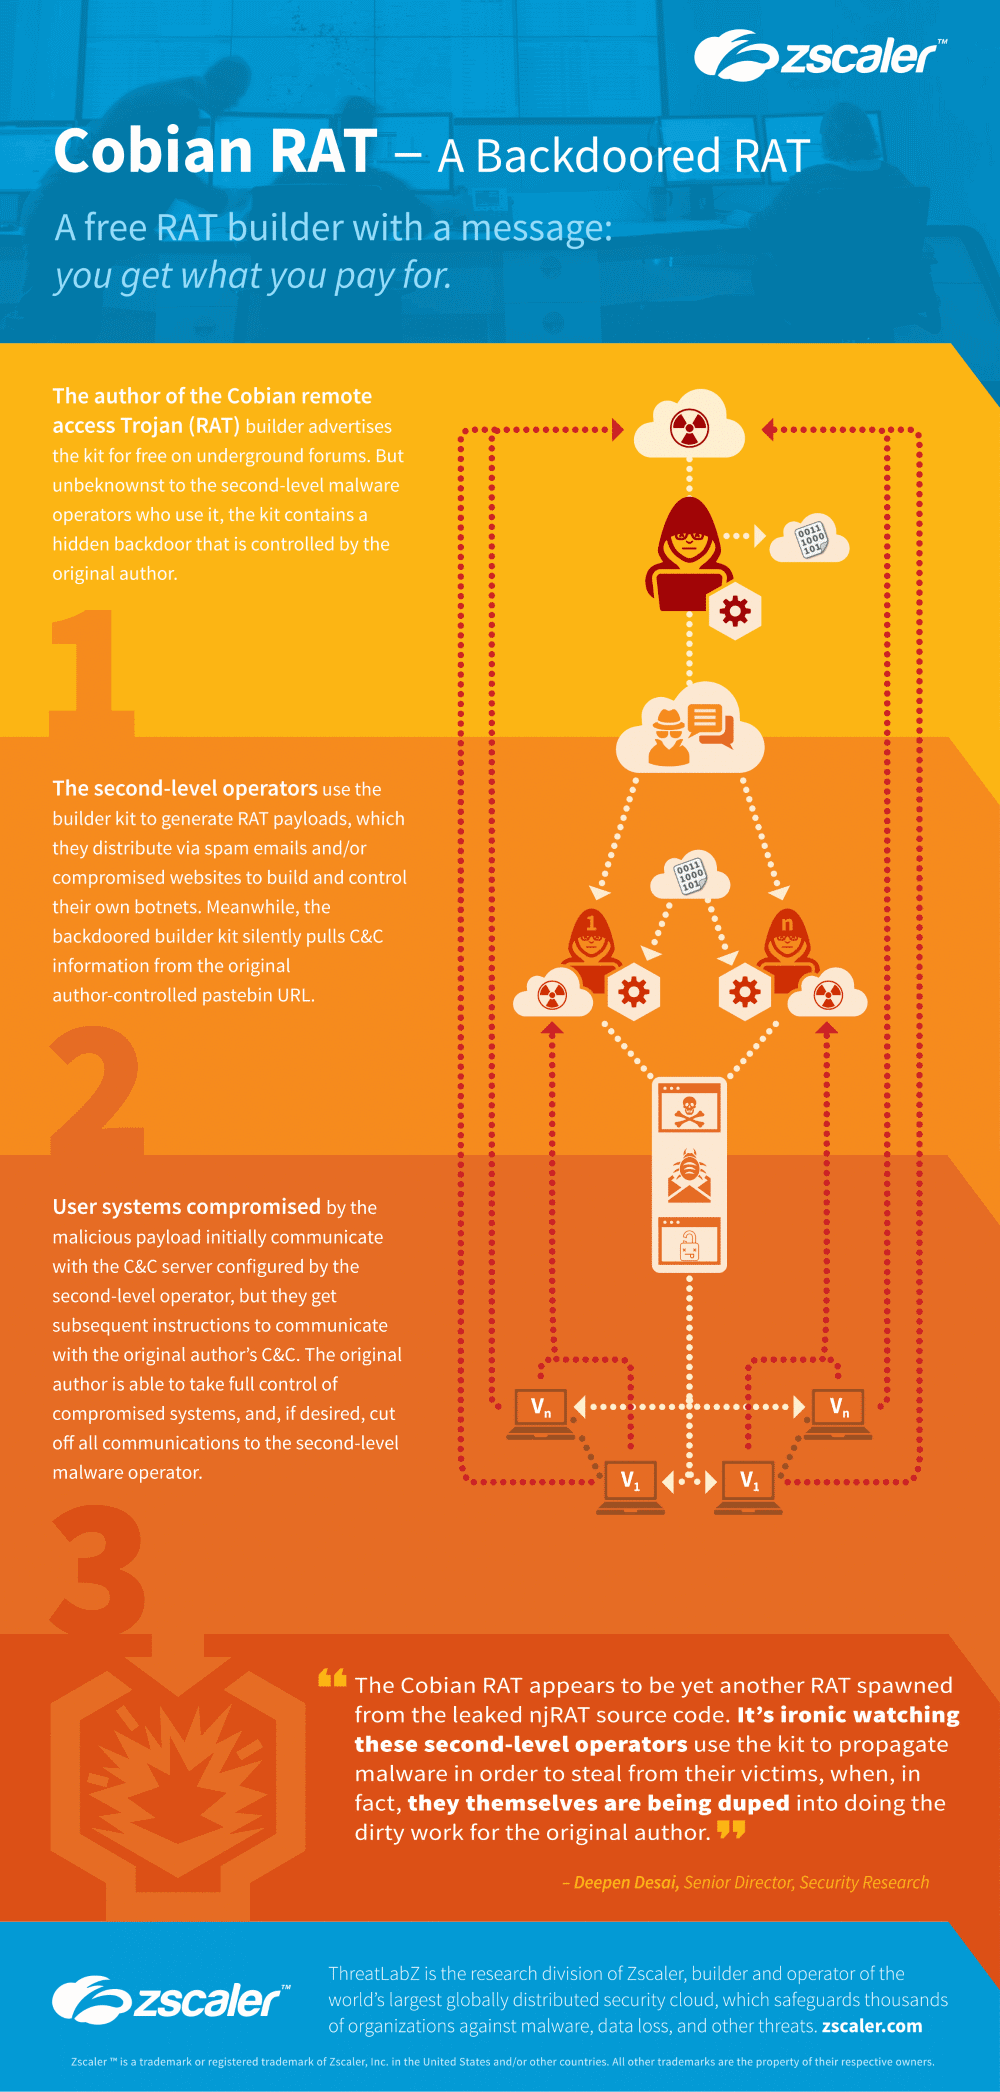 Фото: Bruno Moraes

