




Специалисты китайской компании Quihoo 360 сообщили о 0-day уязвимости в браузере Internet Explorer и предупредили, что проблему уже взяла на вооружение как минимум одна группа хакеров.
В сообщении, оставленном экспертами на платформе Weibo (китайский язык), исследователи объясняют, что баг в ядре IE затрагивает последние версии браузера и представляет угрозу для всех приложений, которые используют в своей работе ядро Internet Explorer.
Пока об уязвимости известно мало технических подробностей, так как эксперты Quihoo 360 уже сообщили о проблеме в Microsoft и теперь ожидают релиза патча. Сообщается лишь, что эксплуатация проблемы объединяет в себе обход UAC, рефлективную загрузку DLL, «бесфайловое» исполнение и стеганографию.
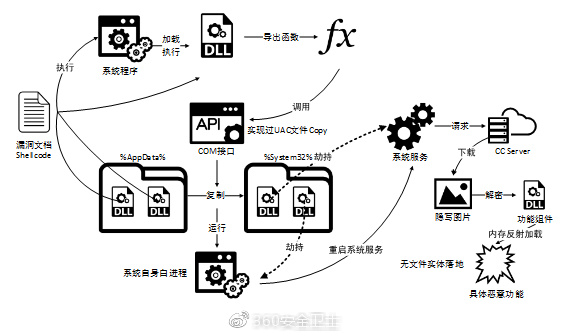
По данным специалистов, как минимум одна хакерская группа «правительственного» масштаба уже эксплуатирует уязвимость посредством документов Microsoft Office, в которые внедрены вредоносные веб-страницы. Так, после открытия подобного документа в фоновом режиме происходит атака, включающая в себя вышеописанные пункты.
Представители Microsoft сообщают, что уже занимаются изучением проблемы, но сроки выхода исправления еще не названы. Пока пользователям советуют применять Windows 10 и браузер Edge, а также не забывать устанавливать обновления.

