





Эксперты компании ESET опубликовали отчет, рассказывающий о 21 недавно обнаруженном семействе малвари для Linux. Вся обнаруженная исследователи малварь работает похожим образом: это троянизированные версии OpenSSH, зачастую имеющие функциональность кейлоггера и бэкдора. Некоторые образцы очень просты, другие представляют собой комплексную малварь, определенно созданную опытными разработчиками.
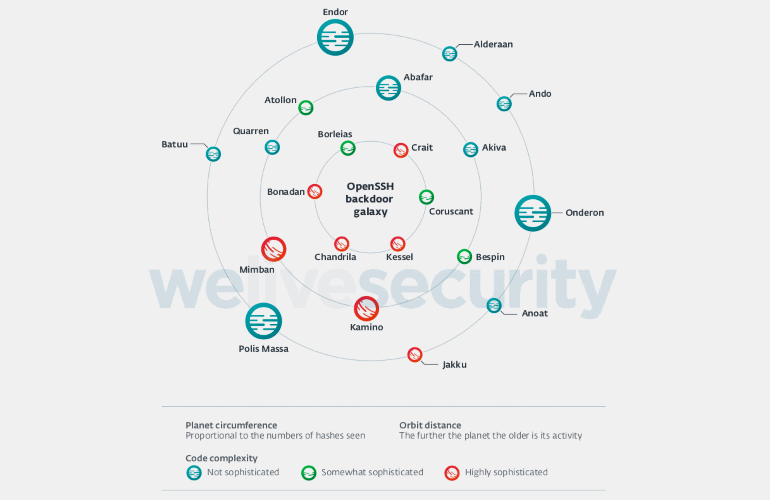
Отчет гласит, что злоумышленники компрометируют Linux-машины (как правило, это серверы) и подменяют легитимные установки OpenSSH вредоносными. Как именно происходит компрометация, в отчете не уточняется, но можно предположить, что используются брутфорс, словарные атаки и известные уязвимости.
По данным компании, 17 семейств малвари могут похищать учетные данные своих жертв, включая пароли и ключи. Также 17 семейств малвари оснащены бэкдор-модулем, с помощью которого злоумышленники имеют скрытый и постоянный доступ к скомпрометированным машинам.
При этом исследователи признают, что обнаруженную малварь нельзя назвать «новой». Дело в том, что первым этих вредоносов нашел еще оператор ботнета Windigo. Несколько лет назад, во время изучения ботнета и бэкдора Ebury, вокруг которого тот строился, аналитики ESET заметили, что малварь ищет на зараженных машинах другие бэкдоры в OpenSSH: специальный Perl-скрипт искал 40 определённых хешей, имеющих отношение к конкурирующим хак-группам.
Изучив сигнатуры, которые искала малварь, исследователи обнаружили, что им не было известно о вредоносах, которые пытается отыскать скрипт. То есть оператору ботнета было известно о существовании многих бэкдоров, о которых даже не подозревали ИБ-специалисты. Вооружившись этими сигнатурами, исследователи несколько лет «охотились» на вредоносные семейства, которые теперь детально описаны в свежем 53-страничном отчете.

