ИБ-специалист Джером Сегура из Malwarebytes (Jérôme Segura) сообщил о новой технике, которую используют операторы сайтов фальшивой технической поддержки.
Новый способ введения пользователей в заблуждение связан с эксплуатацией бага в браузере Google Chrome. Используя JavaScript на вредоносных страницах, мошенники загружают CPU пользовательского устройства на 100%, из-за чего браузер поглощает все ресурсы процессора и «зависает». В итоге жертва не может закрыть вкладку, сам браузер и даже нормально пользоваться компьютером, пока процесс Chrome активен.
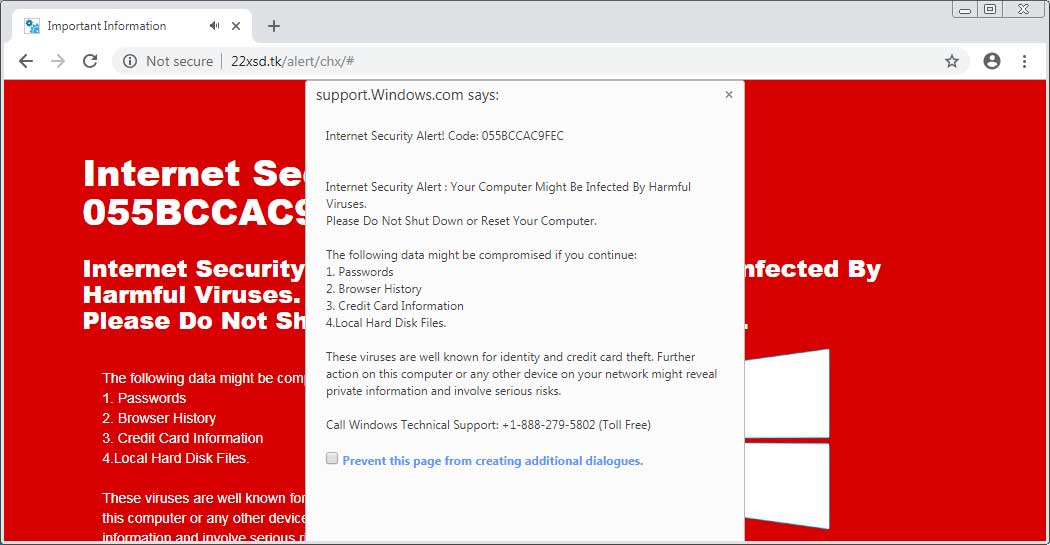
Сайт мошенников, тем временем, сообщает жертве о том, что ее компьютер якобы заражен опасным вирусом и демонстрирует загадочную ошибку «Internet Security Alert! Code: 055BCCAC9FEC». Для разрешения проблемы пользователю рекомендуют связаться с технической поддержкой Windows (разумеется, фальшивой).
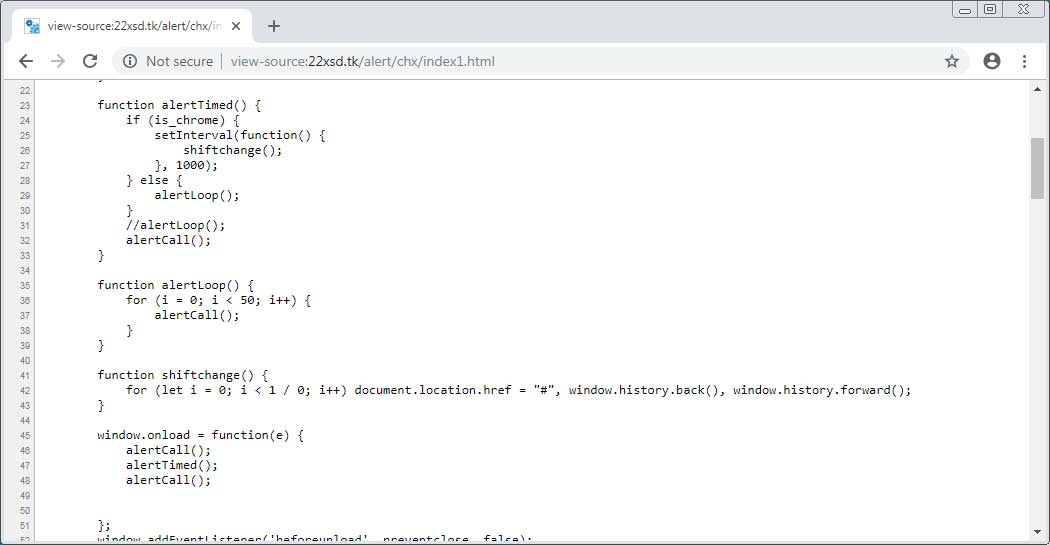
На самом деле, никакого вируса, конечно, нет. Вместо этого JavaScript заставляет браузер в цикле обращаться к # URL, затем использует функциональность кнопки «Назад» для возврата к предыдущей странице, и кнопку «Вперед» для возврата на исходную.
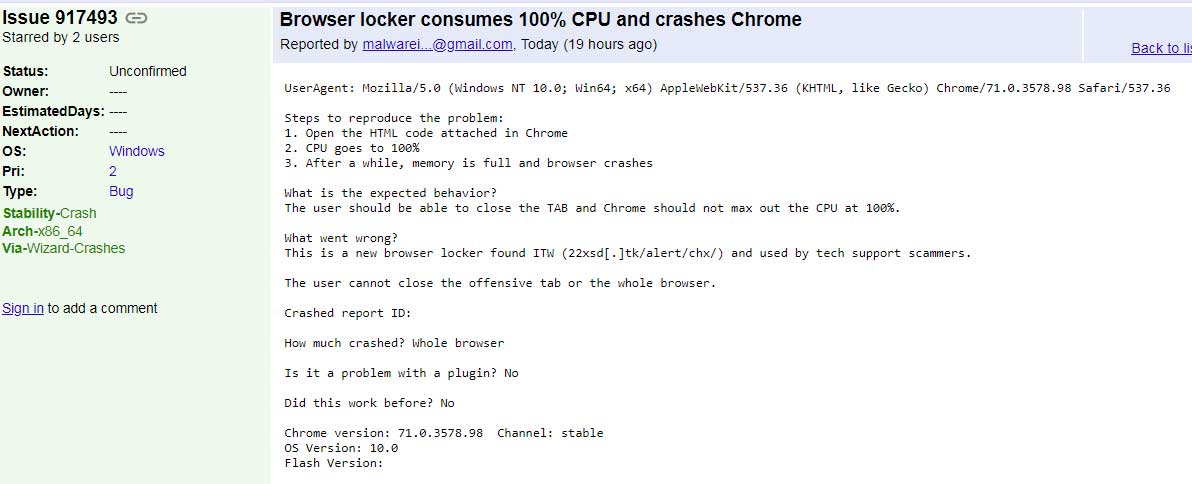
Как видно на иллюстрации ниже, в багтрекере Chrome уже была создана соответствующая заявка.