





Эксперты компании Zscaler, специализирующейся на облачной безопасности, сообщают, что количество атак, связанных с пандемией коронавируса, возросло на рекордные 30 000% с начала года, когда первые угрозы и «приманки» такого рода только начали появляться.
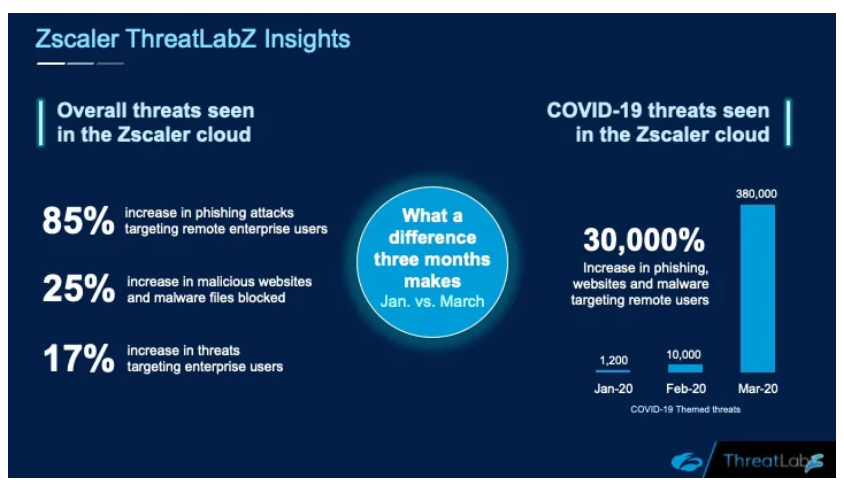
Так, только в марте текущего года исследователи зафиксировали порядка 380 000 атак и малвари, связанных с COVID-19. Для сравнения, в феврале текущего года таких атак насчитывалось около 10 000.
«Нет, это не опечатка. С января мы наблюдаем 30 000% рост фишинга, вредоносных сайтов и малвари, предназначенных для атак на удаленных пользователей и связанных с COVID-19. В январе мы зафиксировали и блокировали всего 1200 таких атак. Сколько мы обнаружили в марте? 380 000!», — пишут эксперты Zscaler.
В целом специалисты Zscaler обнаружили увеличение фишинговых атак, связанных с пандемией и нацеленных на корпоративных пользователей, на 85%. В свою очередь, число вредоносных сайтов и заблокированных образцов вредоносного ПО возросло на 25%. А угрозы, направленные исключительно на корпоративных пользователей увеличились на 17%.
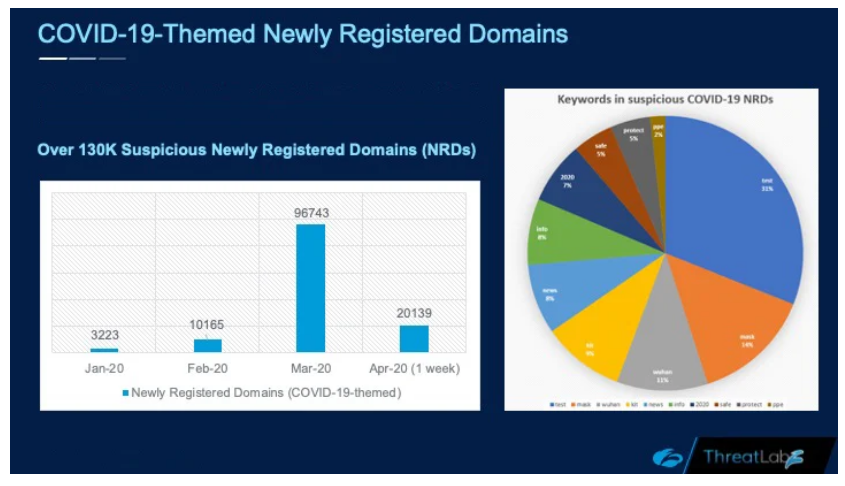
Также исследователи отмечают, что с января было зарегистрировано более 130 000 подозрительных доменов, связанных с COVID-19, в том числе содержащих такие слова, как test, mask, Wuhan, kit и так далее.
Напомню, что, по данным Федеральной торговой комиссии США, обобщившей жалобы пострадавших, с января 2020 года из-за мошенничества, связанного с коронавирусом, уже было потеряно более 19 000 000 долларов. Также на прошлой неделе инженеры Google сообщали, что всего за одну неделю Gmail заблокировал более 18 000 000 фишинговых и вредоносных писем «коранавирусной» тематики.

