Для платформы Microsoft Teams, которая стала весьма популярна в нынешние времена повсеместной удаленной работы, запустили собственную программу bug bounty.
Microsoft предлагает исследователям искать баги в десктопном клиенте Teams в рамках своей программы Application Bounty Program, в которую в будущем добавят и другие приложения. Напомню, что за уязвимости в онлайн-сервисах Teams компании Microsoft платила и ранее.
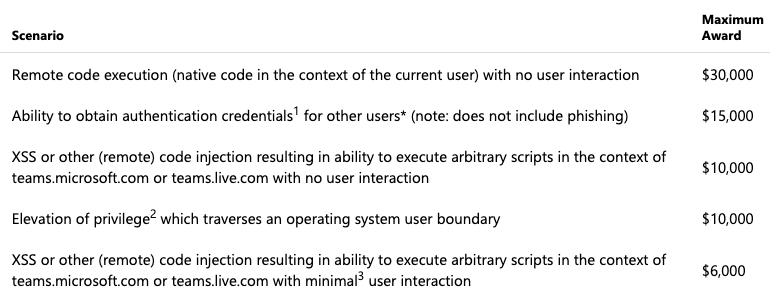
В новой bug bounty исследователи могут заработать от 500 до 15 000 долларов за обычные уязвимости и от 6000 до 30 000 долларов, если они продемонстрируют эксплоит, соответствующий одному из пяти конкретных сценариев.
Например, награда до 30 000 долларов присуждается за удаленное выполнение кода без взаимодействия с пользователем, а 15 000 долларов можно получить, добравшись до учетных данных пользователей, не применяя для этого фишинговые атаки. На иллюстрации ниже видно, что также высоко ценятся различные XSS-уязвимости и эскалация привилегий.