





Компания Microsoft признала, что по ошибке подписала и одобрила для использования серию драйверов Netfilter, которые оказались руткитом для Windows.
Первым проблему заметил эксперт G DATA Карстен Хан, который сообщил, что опасные драйверы официально подписаны Microsoft в рамках Windows Hardware Compatibility Program (WHCP), программы, которая позволяет вносить драйверы избранных вендоров в белый список без каких-либо проверок безопасности.
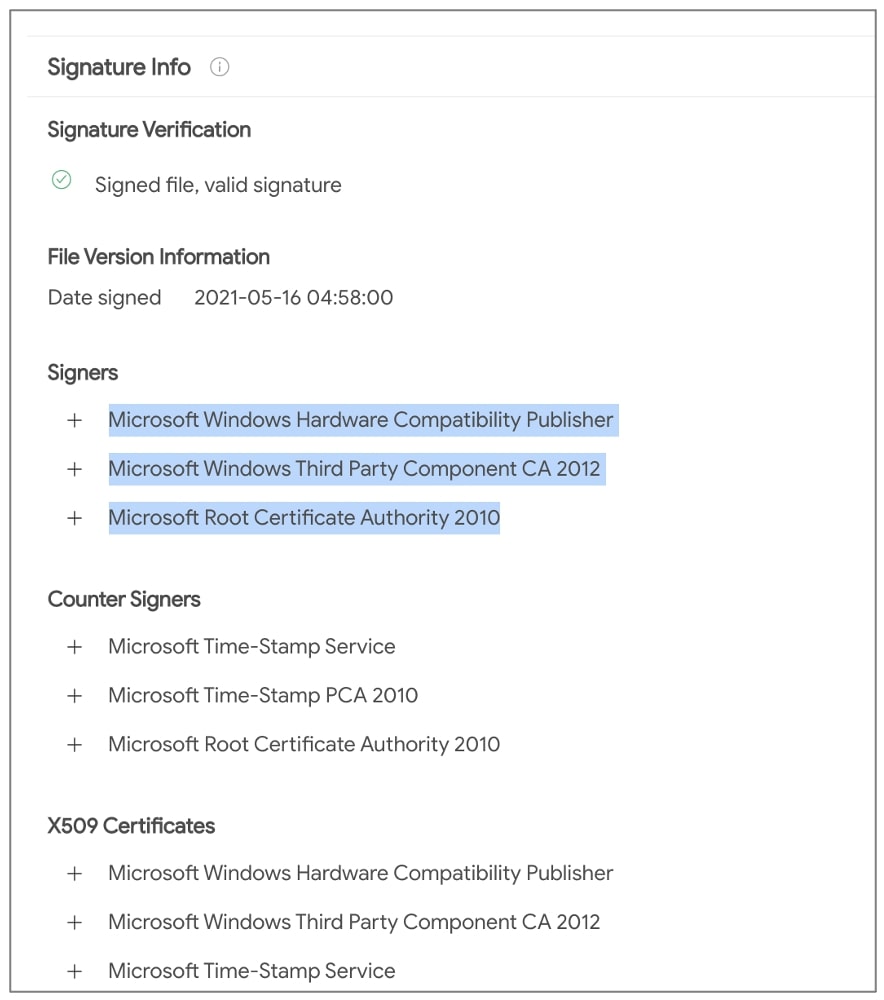
По информации Хана, драйверы Netfilter содержали вредоносную функциональность, благодаря которой на зараженном хосте настраивалась прокси-конфигурация, а затем машина ожидала команд от расположенной в Китае C&C-инфраструктуры.
В собственном отчете о случившемся представители Microsoft подтвердила выводы Хана и поделилась дополнительными сведениями о злоумышленнике, который стол за разработкой руткита Netfilter.
«Деятельность преступника ограничивалась игровым сектором, особенно в Китае, и, похоже, его не интересовали корпоративные среды. Целью злоумышленника было использование драйвера для подделки местоположения, чтобы обмануть систему и играть из любого места. Вредоносная программа позволяла получить преимущество в играх и, вероятно, использовать других игроков, взломав их учетные записи с помощью других [хакерских] инструментов, таких как кейлоггеры.
Злоумышленник представил драйверы для сертификации через Windows Hardware Compatibility Program, сами драйверы были созданы третьей стороной», — рассказывают в компании.
Также исследователи подчеркнули, что драйверы Netfilter использовались для постэксплуатации, когда злоумышленник уже получил административные привилегии на машине жертвы или обманом убедил целевого пользователя установить малварь.
Microsoft заявила, что уже заблокировала учетную запись поставщика, через которую драйвер был отправлен для подписания в программу WHCP, а также проверила другие драйверы этой учетной записи на наличие малвари.
По данным Microsoft, нет никаких признаков того, что этот инцидент был делом рук «правительственных» хакеров.

