





Эксперты компании CyberArk сумели обойти систему биометрической аутентификации Windows Hello, включенную во все версии Windows 10, используя инфракрасное изображение владельца устройства.
Исследователь Омер Царфати рассказывает, что корень проблемы кроется в том, как Windows Hello обрабатывает данные с веб-камер, подключенных через USB. Хотя Windows Hello работает только с веб-камерами, у которых есть инфракрасный датчик (в дополнение к обычному RGB), оказалось, что RGB-данные системе практически не нужны. Это значит, что с помощью одного лишь инфракрасного изображения лица можно разблокировать устройство жертвы, защищенное биометрией Windows Hello.
Хотя большинство пользователей знают, что они могут использовать веб-камеру для аутентификации и распознавания лица на машине под управлением Windows 10, Царфати обнаружил, что Windows Hello поддерживает ввод с веб-камеры только с помощью инфракрасного порта. И оказалось, что проверка инфракрасного входа недостаточна или сопоставима с проверкой для обычных (RGB) камер.
В результате злоумышленник может подключить к компьютеру вредоносное устройство, имитирующее USB-камеру, а затем использовать его для передачи инфракрасного изображения лица владельца. Хотя при нормальных обстоятельствах передать статическое изображение Windows Hello нельзя, эти ограничения не работают для инфракрасного входа, и исследователь успешно обманул процесс аутентификации, получив доступ к заблокированной машине. Видеодемонстрацию атаки можно увидеть здесь.
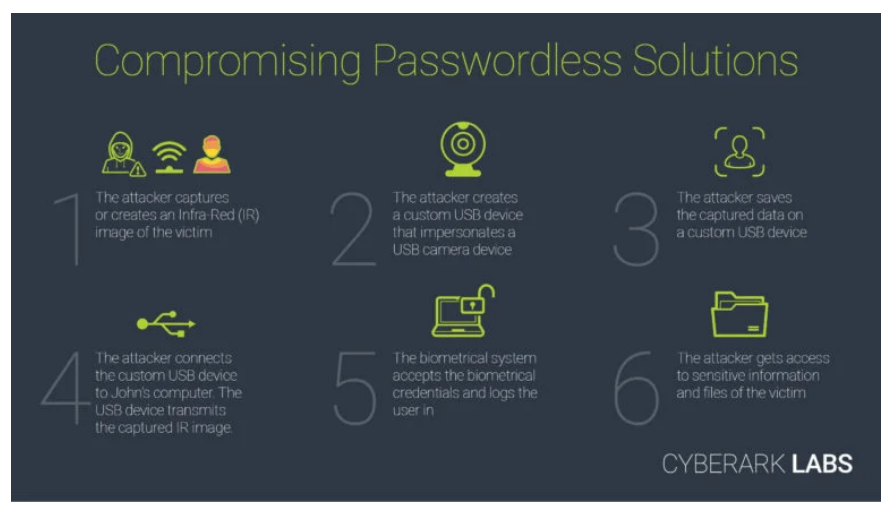
«Мы создали полную карту всего процесса распознавания лиц в Windows Hello и увидели, что наиболее удобным для злоумышленника способом будет притвориться веб-камерой, потому что вся система полагается на этот ввод», — рассказывает специалист.
Для реализации подобной атаки потребуется физический доступ к устройству, тем не менее, Microsoft устранила эту уязвимость, получившую идентификатор CVE-2021-34466 , в рамках июльского «вторника обновлений».
«На самом деле, Microsoft стоит быть осторожнее. Этот способ атаки в целом известен нам давно. Я немного разочарован из-за того, что они не ограничивают, каким камерам можно доверять», — резюмирует Царфати.

