





Из-за бага в обновлении Microsoft Defender ошибочно определял Google Chrome, Microsoft Edge, Discord, Spotify и другие Electron-приложения как угрозу Win32/Hive.ZY каждый раз, когда они запускались в Windows.
Проблема ложных срабатываний проявила себя в минувшие выходные, после выхода обновления сигнатур 1.373.1508.0. В этот апдейт вошли две новые угрозы, включая уже упомянутую Win32/Hive.ZY. Microsoft пишет, что это универсальный идентификатор подозрительного поведения, который пригодится при «обнаружении потенциально вредоносных файлов».
Пользователи со всего мира писали в Twitter и на Reddit, что предупреждения об обнаружении серьезной угрозы появляются каждый раз, когда они запускают браузер или любое приложение на базе Electron. Разумеется, ни Spotify, ни Chrome, ни другие легитимные приложения, не были связаны с малварью, а речь шла о раздражающих ложных срабатываниях.
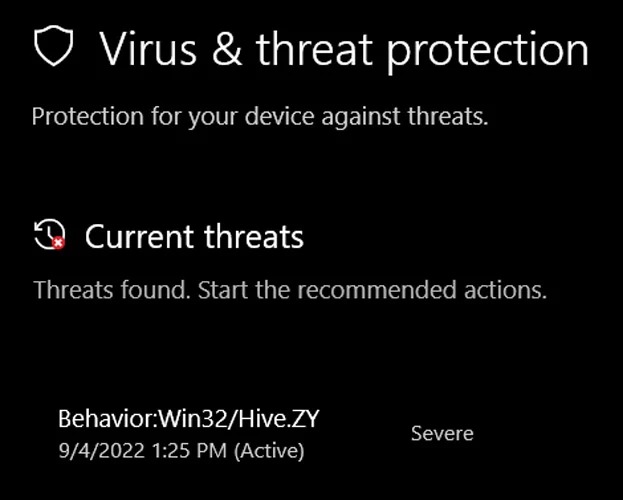
После шквала сообщений о баге в Microsoft Defender разработчики выпустили уже три обновления, стремясь исправить проблему. Самое свежее из них (1.373.1537.0), похоже, наконец устранило проблему и избавило пользователей ложных срабатываний и «фантомного» Win32/Hive.ZY.
Нужно сказать, что это далеко не первый случай такого рода, и ложные срабатывания существуют столько же, сколько сами антивирусы. К примеру, в 2020 году корпоративное решение Microsoft Defender ATP (Advanced Threat Protection) добавило немало седых волос администраторам, когда якобы обнаружило на устройствах заражение Mimikatz и Cobalt Strike. А в далеком 2011 году обновление сигнатур для Microsoft Security Essentials и Microsoft Forefront определило исполняемый файл Chrome для Windows как компонент известного трояна ZeuS.

