





Исследователи из компании Uptycs обнаружили, что через Telegram продается новая малварь для кражи данных, Zaraza bot. По словам экспертов, вредонос распространяется в русскоязычном сегменте и способен воровать данные из 38 различных браузеров.
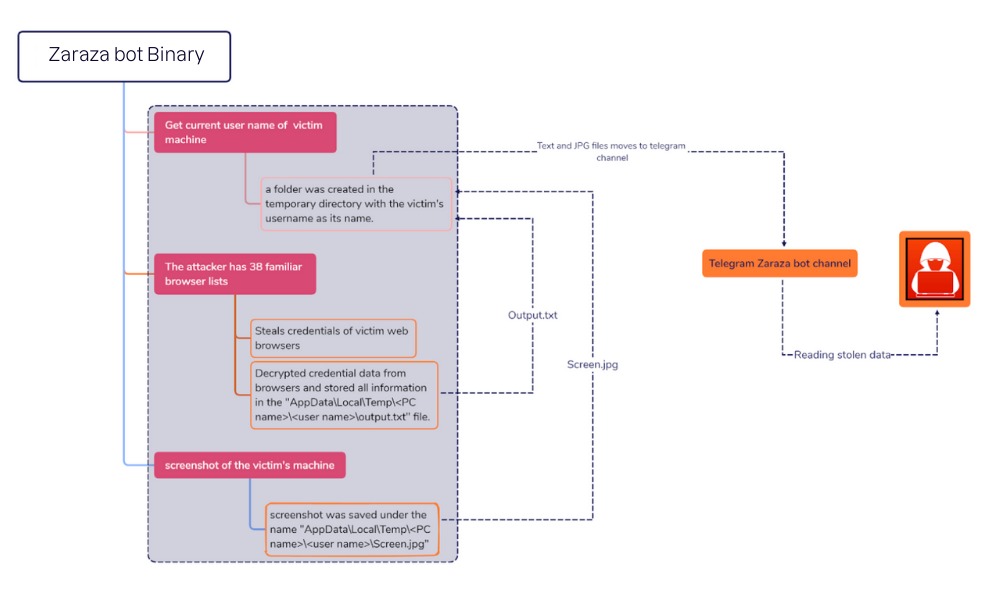
Эксперты рассказывают, что как только малварь проникает на компьютер жертвы, она извлекает конфиденциальные данные и передает их на сервер Telegram, где «злоумышленники могут получить к ним немедленный доступ».
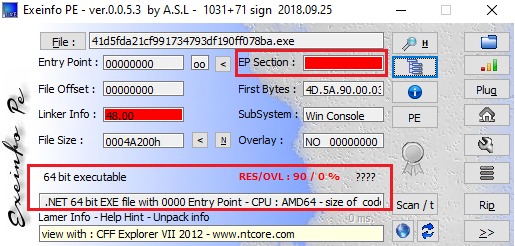
Технически Zaraza bot представляет собой 64-битный бинарник, скомпилированный с помощью C#.
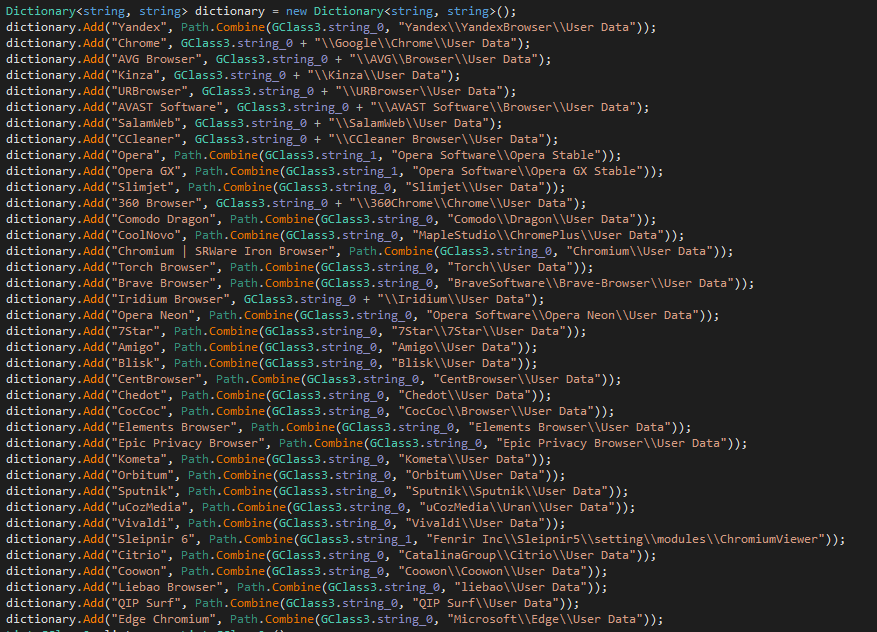
Он предназначен для работы с 38 различными браузерами, включая Google Chrome, Microsoft Edge, Opera, AVG Browser, Brave, Vivaldi и «Яндекс Браузер». Также вредонос имеет функцию для захвата скриншотов активного в данный момент окна.

Таким образом, вредонос может воровать учетные данные для входа в систему, связанные с онлайн-банкингом, криптовалютными кошельками, учетными записями электронной почты и другими сайтами, которые операторы малвари сочтут ценными.
По данным Uptycs, Zaraza bot предлагается киберпреступникам в качестве платного инструмента, доступного по подписке (но стоимость малвари исследователи не уточняют).
В настоящее время неясно, как именно распространяется вредонос, но, как правило, инфостилеры используют для этого вредоносную рекламу и социальную инженерию.

