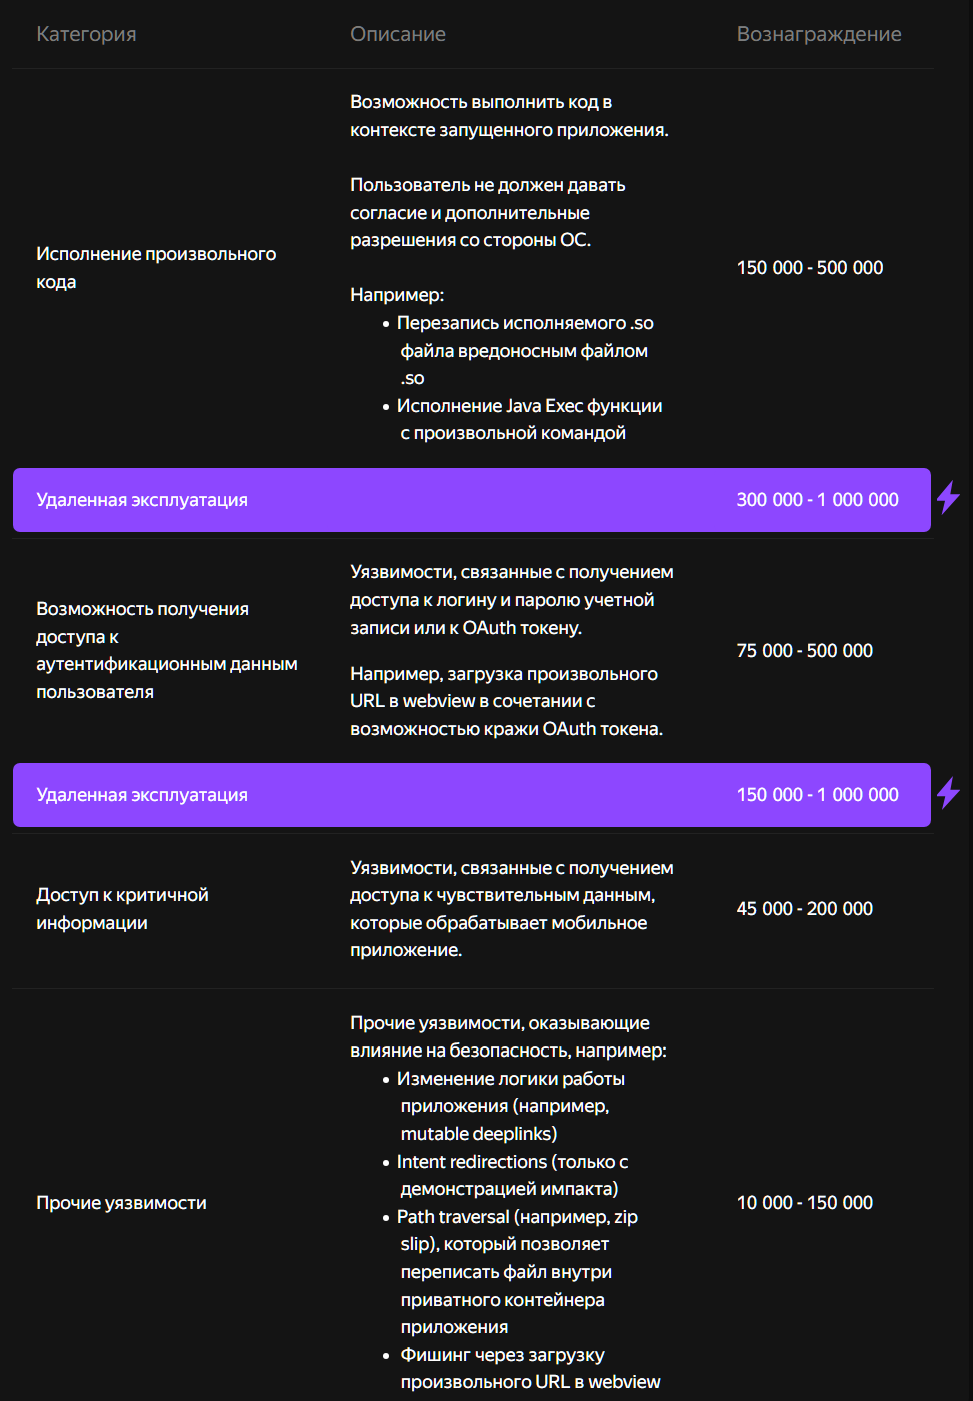
Компания «Яндекс» выделила мобильные приложения в отдельную категорию bug bounty программы «Охота за ошибками» и увеличила размер максимальной выплаты за найденную в этой категории уязвимость с 300 000 до 1 000 000 рублей.
В компании сообщают, что увеличение выплат позволит привлечь больше внешних исследователей для проверки и повышения уровня безопасности приложений «Яндекса».
«Этичным хакерам предстоит искать уязвимости, которые могут повлиять на безопасную работу приложения — например, привести к раскрытию чувствительных данных. Вознаграждение будет зависеть от популярности приложения, влияния уязвимости на безопасность данных пользователей и других факторов», — пишут представители «Яндекса».
Также на официальной странице bug bounty отмечается, что «на размер награды будет влиять количество скачиваний приложения, его распространенность и количество обрабатываемых им данных».