





Инженеры Google случайно раскрыли детали опасной уязвимости в Chromium, которая оставалась неисправленной почти четыре года. Баг позволяет поддерживать выполнение JavaScript-кода в фоне даже после закрытия браузера, а в некоторых случаях и после перезагрузки устройства. Проблема угрожает Chrome, Microsoft Edge, Brave, Opera, Vivaldi, Arc и другим Chromium-браузерам.
Еще в конце 2022 года уязвимость обнаружила независимая исследовательница Лира Ребейн (Lyra Rebane). Проблема связана с API Background Fetch, который предназначен для фоновой загрузки крупных файлов (например, видео). Оказалось, что с помощью специально подготовленного сайта злоумышленник может запустить Service Worker, который фактически никогда не завершает работу и продолжает функционировать в фоновом режиме.
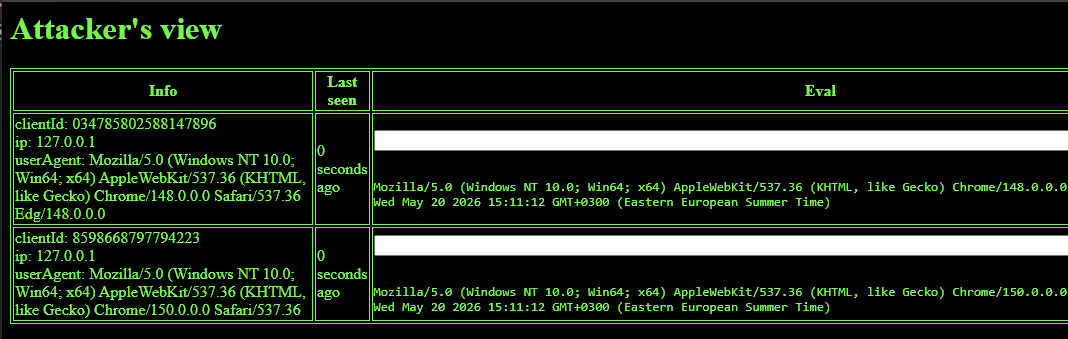
По словам Ребейн, это позволяет превратить браузер жертвы в своего рода «постоянного участника JS-ботнета». JavaScript не получает доступ к файлам, почте или самой ОС, однако может выполнять все, что разрешено браузеру: проксировать трафик, участвовать в DDoS-атаках, открывать сайты и отслеживать активность пользователя.
Особенно неприятно ситуация выглядит в Microsoft Edge. Если раньше при эксплуатации бага хотя бы появлялось всплывающее окно загрузок, то в новых версиях браузера этот индикатор исчез. В итоге вредоносный JavaScript работает практически незаметно.
Как выяснилось, разработчики Google пометили проблему как исправленную еще в феврале 2026 года, хотя патч так и не был выпущен. Из-за этого через 14 недель Chromium Issue Tracker автоматически снял ограничения и сделал отчет об уязвимости публичным вместе с PoC-эксплоитом. Вскоре запись снова скрыли, однако информация успела распространиться по архивам и сторонним сайтам.
Ребейн отмечает, что эксплуатация бага «довольно проста», хотя построение полноценного крупного ботнета потребует дополнительных усилий. При этом разработчики Chromium называли проблему «серьезной уязвимостью» и присвоили ей приоритет P1 — второй по критичности уровень.
Интересно, что сама ошибка оставалась неисправленной более 42 месяцев. По мнению исследовательницы, причина в том, что баг не нарушает классические границы безопасности браузера и не дает прямого доступа к системе, поэтому в Google могли недооценить его опасность.
Представители Google подтвердили СМИ, что им известно о ненамеренной публикации эксплоита, и они уже работают над исправлением. Пока патчей нет, пользователям Chromium-браузеров рекомендуется обращать внимание на аномалии, связанные с меню загрузок, которые могут быть одним из признаков эксплуатации.

