





В Microsoft тестируют новую функциональность Defender for Endpoint: платформа сможет автоматически изолировать рабочие станции, если заподозрит компрометацию. Таким образом разработчики рассчитывают помешать злоумышленникам развивать атаки внутри сети и выиграть время для ИБ-команд.
В Microsoft тестируют новую возможность Defender for Endpoint: платформа сможет автоматически изолировать рабочие станции, если заподозрит компрометацию. Таким образом разработчики рассчитывают помешать злоумышленникам развивать атаки внутри сети и выиграть время для ИБ-команд.
В настоящее время функция доступна в режиме preview-тестирования и работает как часть механизма Automatic Attack Disruption. Этот набор защитных мер предназначен для автоматического сдерживания атак, ограничения ущерба и ускорения реагирования на инциденты.
Разработчики рассказывают, что если Defender for Endpoint решит, что устройство скомпрометировано, оно будет автоматически переведено в режим изоляции. Такой хост отключается от корпоративной сети и других систем, однако продолжает поддерживать связь с сервисом Microsoft Defender for Endpoint (чтобы дальше отслеживать состояние машины и собирать телеметрию).
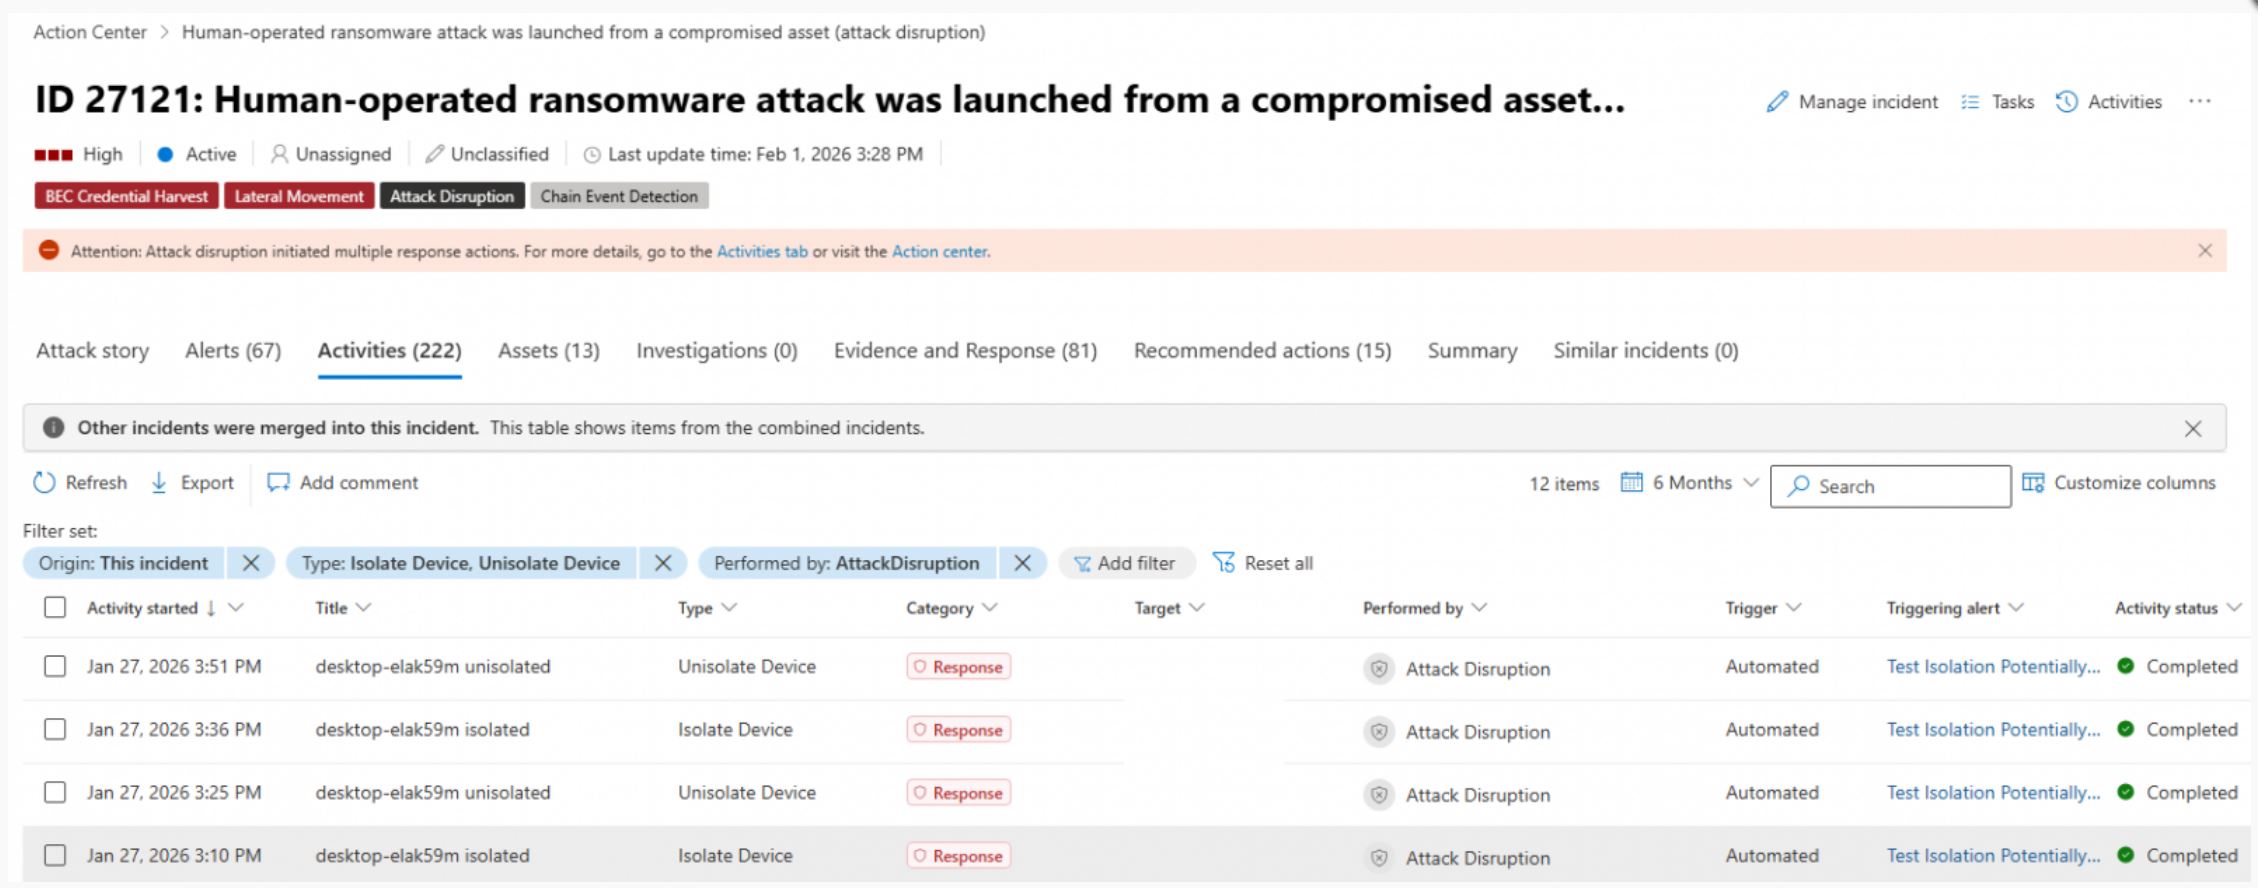
Как поясняют в Microsoft, автоматическая изоляция призвана снизить риск дальнейшего ущерба, затруднить боковое перемещение атакующих, а также предотвратить утечки данных и распространение вымогательского ПО по сети.
При необходимости специалисты по безопасности смогут снять изоляцию вручную после завершения расследования и устранения рисков.
Как отмечает издание Bleeping Computer, в Microsoft уже несколько лет развивают механизмы автоматического сдерживания атак. К примеру, в июне 2022 года разработчики добавили возможность вручную изолировать скомпрометированные неуправляемые устройства Windows, блокируя входящие и исходящие соединения. Поддержка изоляции Linux-систем появилась в тестовом режиме в начале 2023 года, а осенью того же года стала общедоступной.

