





Специалисты SOCRadar обнаружили сервис DOUBLECUP, работающий по схеме loader-as-a-service (LaaS). Его клиенты проводят ClickFix-атаки, скрывая вредоносный код в PNG-изображениях, которые заранее загружаются в кеш браузера жертвы. Таким способом распространяется малварь CountLoader, предназначенная для Windows и macOS, а некоторые Windows-устройства также заражаются ранее неизвестным RAT DeviceManager.
По словам экспертов, DOUBLECUP активен с начала июня 2026 года, и его авторы предоставляют клиентам Windows-клиент на Go, который помогает настраивать вредоносные кампании и генерировать код для сайтов.
Сервис берет на себя большую часть инфраструктуры: хостит картинки со скрытыми при помощи стеганографии пейлоадами, управляет сессиями, выдает ключи шифрования и автоматически пересобирает полезную нагрузку. Клиентам остается только создать ClickFix-сайт, добавить на него сгенерированный код и при необходимости реализовать дополнительную обфускацию.
В обнаруженных кампаниях злоумышленники создавали поддельные страницы входа в NetSuite, Odoo, HubSpot и Salesforce, а вредоносный код загружался через встроенный iframe. Когда жертва открывала такую страницу, скрипт регистрировал сессию, определял браузер и принудительно загружал PNG-картинку в кеш браузера.
После этого на странице появлялась фальшивая CAPTCHA, которая инструктировала пользователя вставить и выполнить команду, уже скопированную в буфер обмена. При этом DOUBLECUP может генерировать разные команды для Chrome, Edge, Firefox, Brave и Opera.
В случае выполнения такая команда обнаруживает нужную PNG-картинку в кеше браузера по ее точному размеру, а с помощью findstr или certutil извлекает из изображения скрытый JavaScript, VBScript или PowerShell-код, который запускает дроппер второго этапа.
Для расшифровки финального пейлоада используется публичный IPv4-адрес жертвы: на его основе формируется ключ для кастомного потокового шифра на базе SHA-256 в режиме CTR с XOR. То есть на любой другой машине расшифровка такого вредоноса завершится ошибкой.
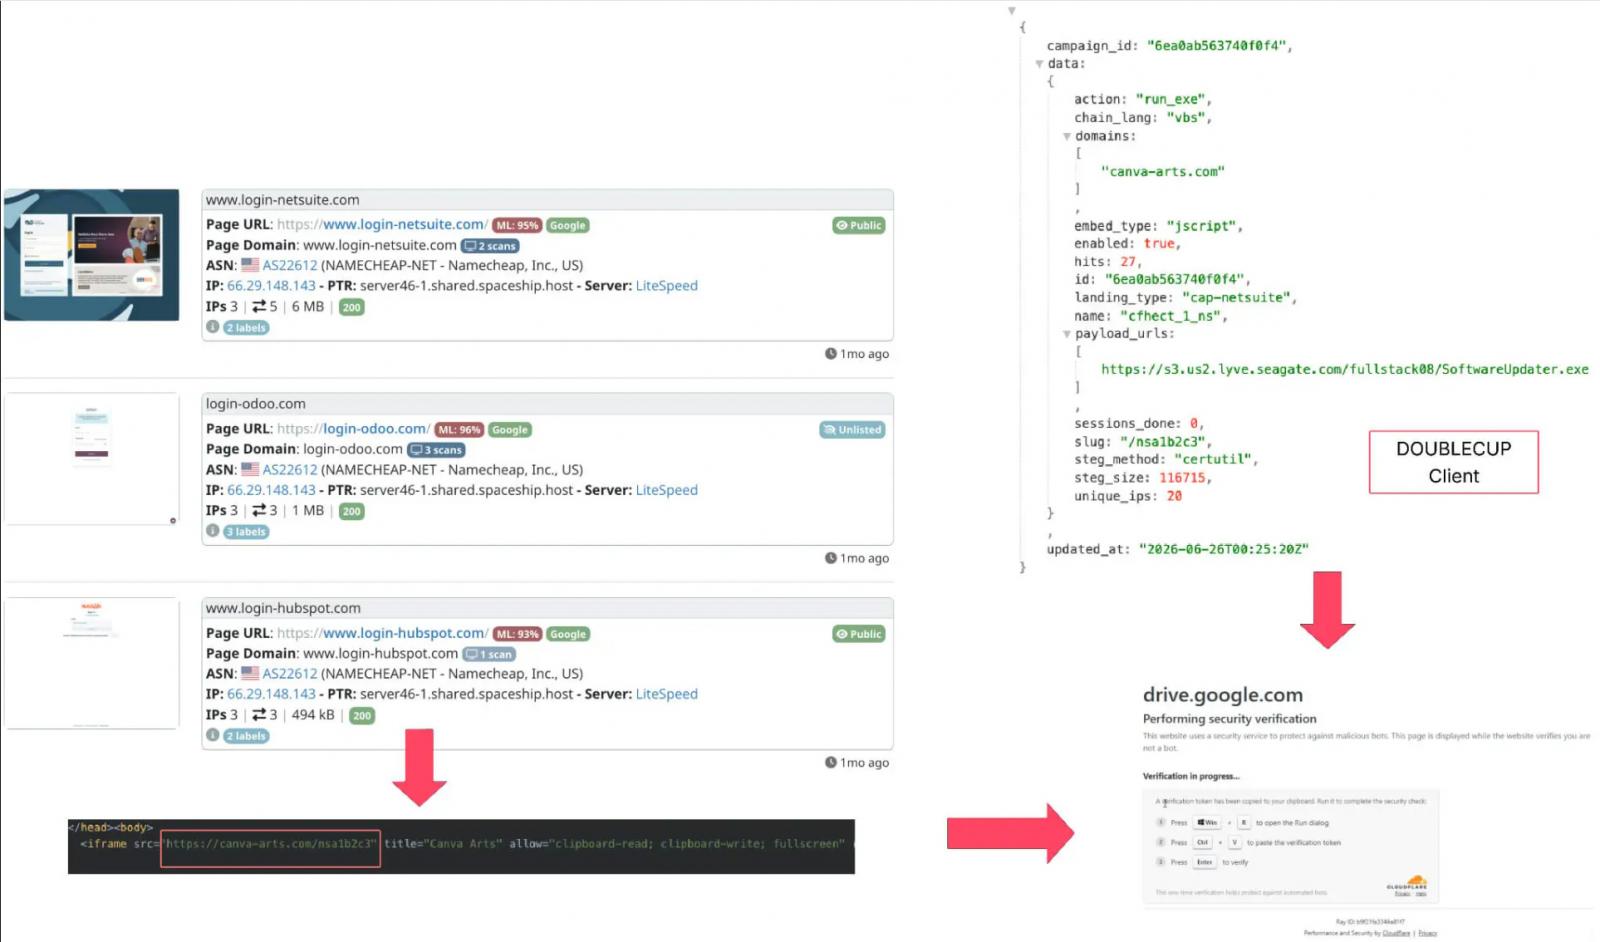
По информации исследователей, один из распространяемых с помощью DOUBLECUP вредоносов — обновленный загрузчик CountLoader для Windows и macOS. Он собирает сведения о системе, ищет приложения и браузерные расширения криптовалютных кошельков, проверяет наличие Signal Desktop и закрепляется в системе через планировщик задач или LaunchAgent. Также этот загрузчик способен скачивать и запускать MSI-пакеты, DLL, PowerShell-модули и другие файлы.
Второй пейлоад представляет собой модульный RAT DeviceManager, написанный на Python, который не продолжает атаку, если обнаруживает одну из языковых локалей стран СНГ (в таком случае малварь удаляет себя). В остальных случаях троян собирает GUID машины, SID пользователя, имя хоста, версию ОС, а также данные об архитектуре, установленном антивирусе и домене.
Для поиска актуального адреса управляющего сервера DeviceManager применяет технику EtherHiding, то есть получает адрес из смарт-контрактов Ethereum или Polygon. Затем RAT использует HTTP или DNS-записи A и TXT для отправки данных, получения команд и загрузки новых пейлоадов. Отмечается, что вредонос способен выполнять команды через cmd.exe, а также запускать скрипты PowerShell и Python.

