




Аналитики The Shadowserver Foundation предупреждают, что более 8300 доступных через интернет инстансов Gitea не защищены от критической уязвимости CVE-2026-60004. Баг уже эксплуатируется в реальных атаках и позволяет выполнять произвольные команды на уязвимых серверах.
Исходно проблему CVE-2026-60004 обнаружил ИБ-исследователь из компании Salesforce Шай Род (Shai Rod). По его словам, уязвимость связана с эндпоинтом API diffpatch и позволяет атакующему с правами на запись в репозиторий отправить специально подготовленный патч. В результате на сервере можно установить и запустить вредоносный Git-хук, а команды будут выполняться с правами пользователя ОС.
«Атакующий с обычными правами на запись в репозиторий получает возможность выполнять произвольные шелл-команды с правами пользователя ОС, от имени которого работает Gitea», — объясняют разработчики.
Хотя для эксплуатации уязвимости понадобятся аутентификация и доступ на запись, во многих случаях это ограничение легко обойти. Дело в том, что в Gitea по умолчанию включена открытая регистрация, поэтому атакующий может самостоятельно зарегистрировать аккаунт, создать новый репозиторий и использовать баг, не имея заранее похищенных учетных данных.
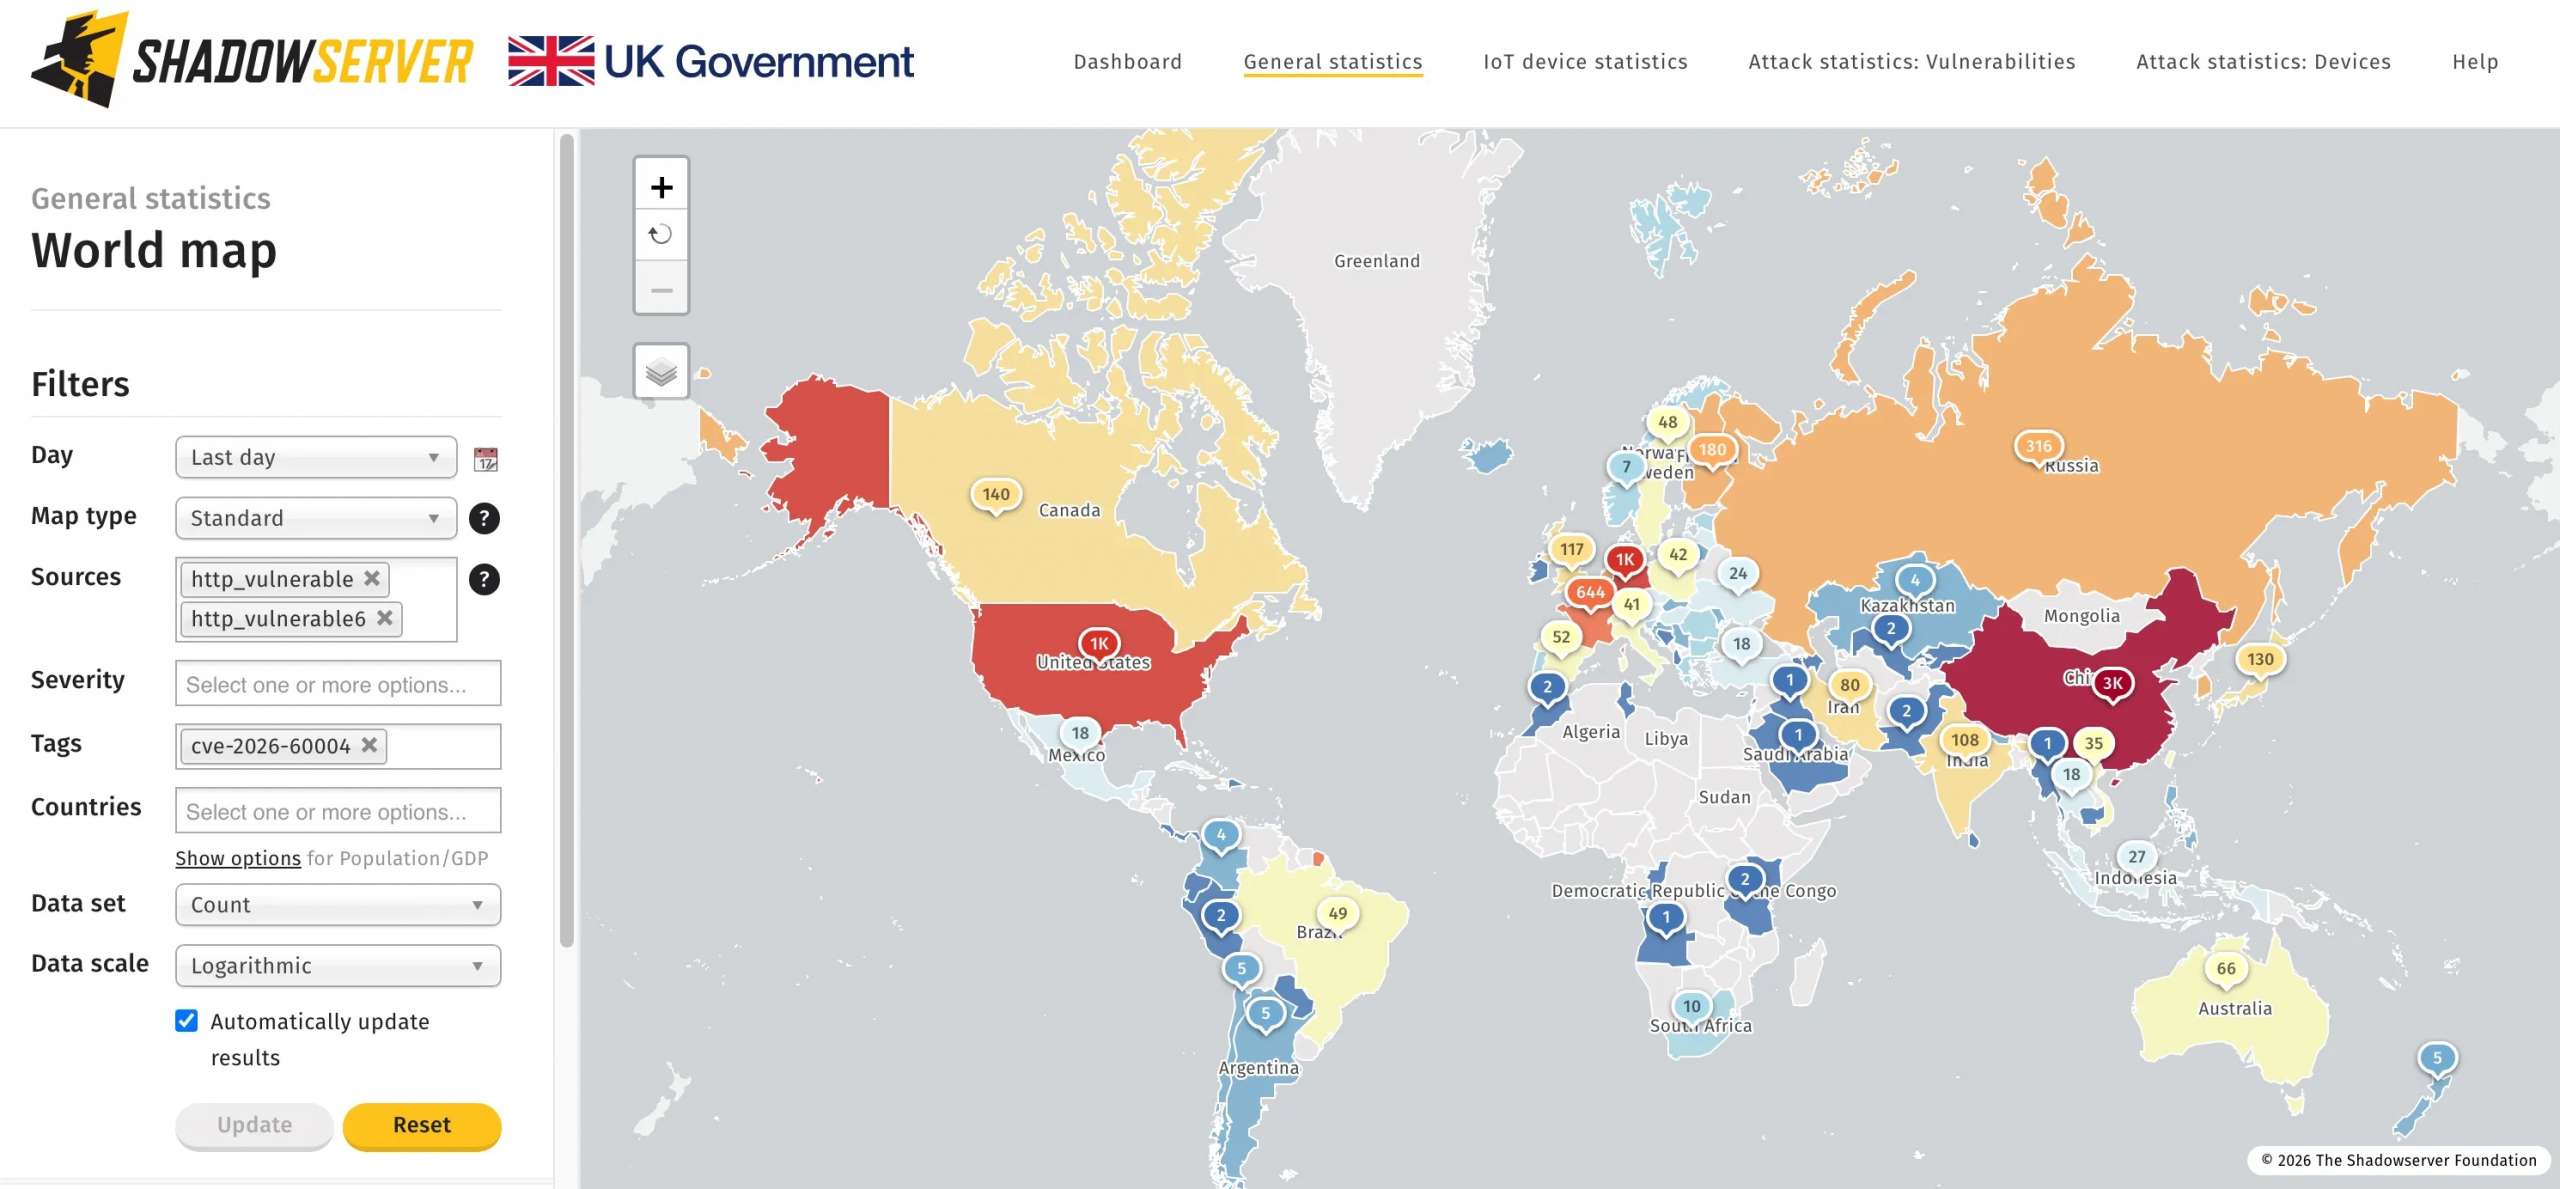
Уязвимость CVE-2026-60004 была устранена еще 27 июля 2026 года с выходом Gitea 1.27.1, и тогда администраторов призвали как можно быстрее установить обновление. Однако количество уязвимых серверов по-прежнему исчисляется тысячами. Так, по данным аналитиков The Shadowserver Foundation, сканирование выявило 8393 уязвимых IP-адреса (в основном в Китае, Германии и США).
В конце августа Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило CVE-2026-60004 в каталог известных эксплуатируемых уязвимостей (KEV) и обязало американские федеральные ведомства установить патчи в течение трех дней.
Подробности об обнаруженных атаках в ведомстве не раскрывали, однако в сети уже появились сообщения о том, что злоумышленники используют CVE-2026-60004 для установки криптомайнеров на непропатченные серверы.

