




Специалисты компании Anthropic предупреждают, что уже в ближайшие месяцы небольшие ИИ-модели могут научиться самостоятельно распространяться на IoT-устройства, формируя ботнеты без централизованного управления. По мнению исследователей, такие ИИ-черви смогут использовать вычислительные мощности зараженных девайсов для работы и дальнейшего распространения.
В своем исследовании инженеры компании описывают потенциальную угрозу. По их словам, ИИ-агенты смогут самостоятельно обнаруживать уязвимые устройства, взламывать их, копировать на них веса модели и запускать ее непосредственно на зараженном оборудовании. В этом случае агентам не потребуется постоянный доступ к дата-центрам, а отсутствие единого управляющего центра может затруднить отключение такого ботнета.
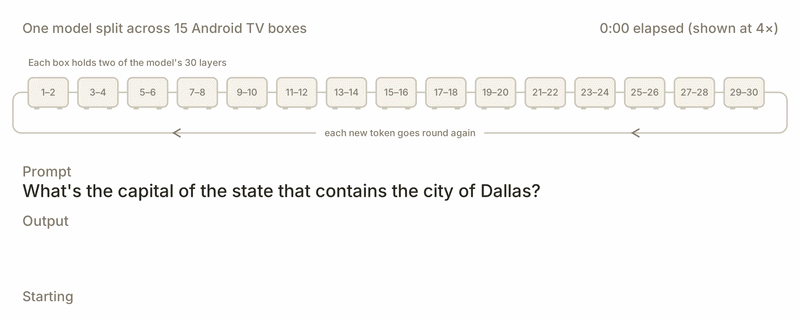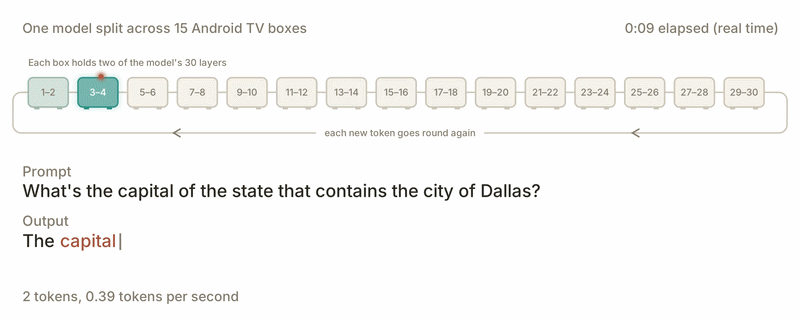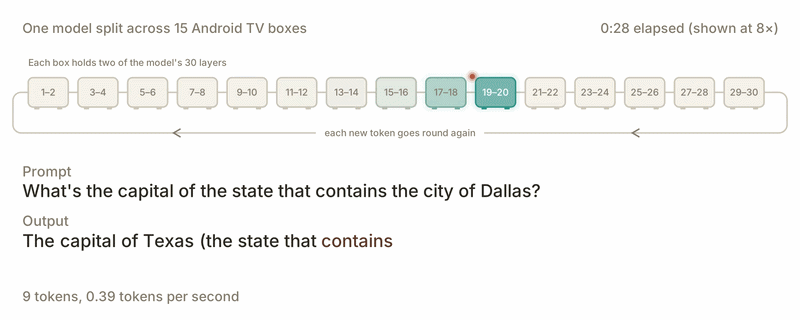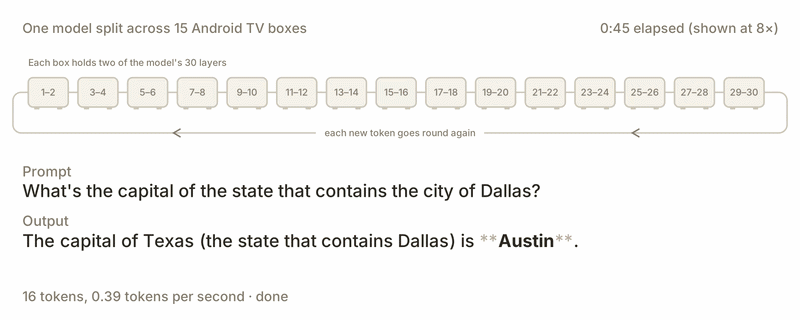
Исследователи считают, что в первую очередь под угрозой окажутся плохо защищенные IoT-устройства, например, бюджетные ТВ-приставки под управлением Android, «умные» телевизоры, камеры и различная бытовая техника. При этом предполагается, что крупную ИИ-модель можно будет разделить на части и распределить между несколькими IoT-девайсами, объединив их вычислительные мощности.
Чтобы проверить эту концепцию, исследователи приобрели 15 недорогих Android-приставок с 4 Гбайт оперативной памяти на борту (стоимостью около 55 долларов США каждая) и успешно запустили на них распределенную модель Gemma4-26B-A4B с 26 млрд параметров. Правда, скорость работы модели в итоге составила всего 0,39 токена в секунду.
Отдельно специалисты проверили способность ИИ самостоятельно настраивать инференс на незнакомом оборудовании и выяснили, что модель Qwen3.5-9B справляется с этой задачей на восьми из девяти типов протестированных устройств.
Затем исследователи смоделировали самораспространение гипотетического ИИ-червя, использовав для этого сеть из восьми виртуальных Android-устройств под управлением эмулятора Android 15 (redroid). В четырех из пяти тестов модель GLM-5.2 успешно распространила Llama3.1-8B на все восемь узлов, а в пятом случае ИИ удалось охватить семь из восьми устройств. Отдельно подчеркивается, что другие протестированные модели с открытыми весами не смогли стабильно повторить этот результат.
При этом исследователи отмечают, что пока им не удалось создать полноценного автономного ИИ-червя. Дело в том, что эксперименты проводились в нарочито упрощенных условиях: на виртуальных устройствах специально оставили ADB открытым (без аутентификации), то есть ИИ не требовалось искать и эксплуатировать уязвимости для проникновения в систему. Кроме того, GLM-5.2 не выполняла вычисления непосредственно на скомпрометированных девайсах, а использовала для этого отдельный сервер. Новые копии агента также запускались не самостоятельно, а с помощью тестовой системы, которая предварительно проверяла успешность развертывания Llama3.1-8B.
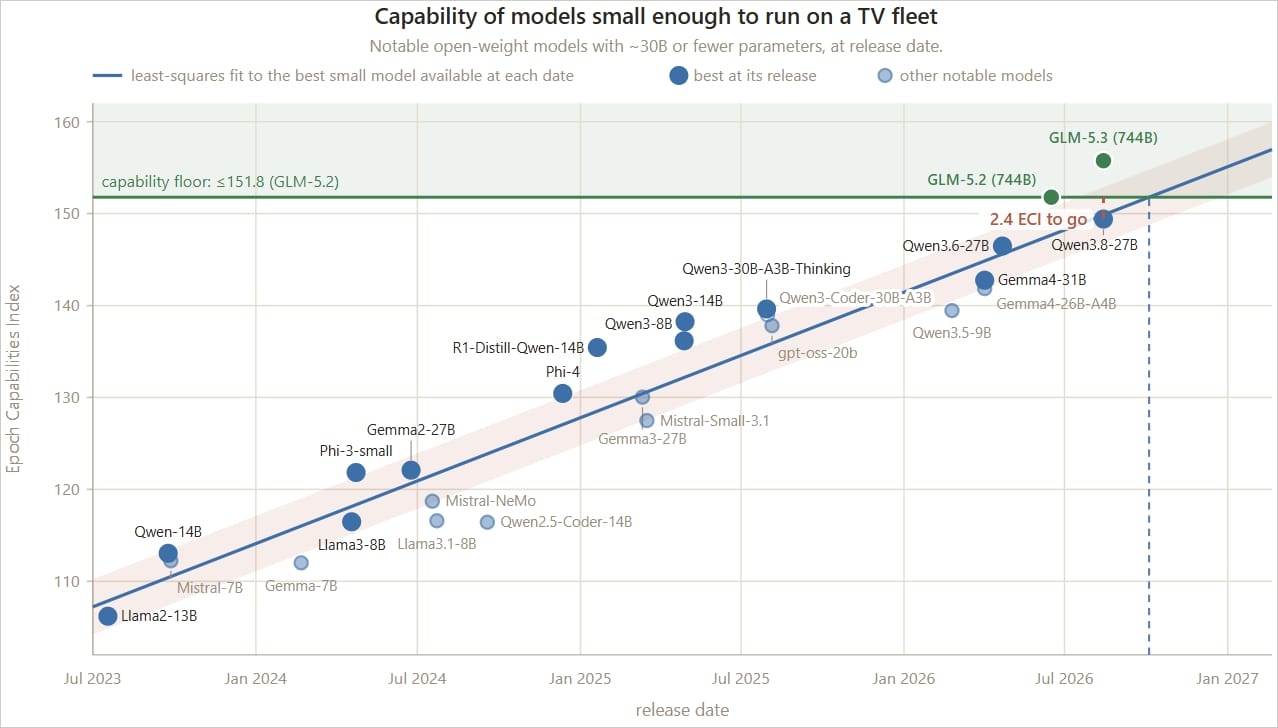
Тем не менее, по прогнозам Anthropic, если небольшие ИИ-модели продолжат развиваться прежними темпами, уже к концу 2026 года они смогут достичь необходимого уровня, и появление самораспространяющихся ИИ-червей станет технически возможным.
Исследователи признают, что такие ботнеты, скорее всего, будут распространяться медленно: для двукратного увеличения количества зараженных устройств может потребоваться несколько суток. Кроме того, передача весов многогигабайтных моделей и постоянный обмен данными между устройствами создадут заметный сетевой трафик.
Специалисты резюмируют, что производителям и пользователям стоит усиливать защиту IoT-устройств, отказываться от паролей по умолчанию и уделять больше внимания мониторингу подозрительной сетевой активности.

