




Злоумышленники удаленно активировали системы разморозки холодильников в сотнях французских супермаркетов, и в результате магазины понесли серьезные убытки из-за испорченных продуктов. Предполагается, что атакующие взломали контроллеры Danfoss, управляющие холодильным оборудованием.
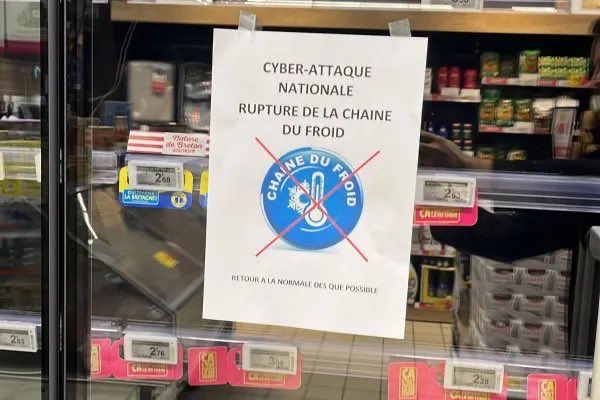
По данным французских СМИ, инцидент произошел в ночь на 12 октября 2026 года и затронул от 250 до 350 магазинов, принадлежащих сетям Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc и Super U.
Судя по всему, хакеры получили доступ к контроллерам, работавшим под управлением устаревших версий ПО Danfoss, и активировали встроенную функцию автоматической разморозки. В результате температура в холодильниках начала расти, что привело к порче как свежих, так и замороженных продуктов. По сообщениям СМИ, температура холодильного оборудования в некоторых магазинах поднялась до 50 °C.
Представители компании Intermarché сообщили изданию BleepingComputer, что, по предварительным данным, атака затронула неназванного стороннего поставщика услуг, который обслуживает холодильное оборудование магазинов. В итоге сотрудники Intermarché и Netto вывели пострадавшие холодильники из эксплуатации, а продукты начали изымать из продажи.
Президент Coopérative U Доминик Шельшер (Dominique Schelcher) также подтвердил факт атаки и сообщил, что в настоящее время специалисты работают над восстановлением оборудования. В своем сообщении Шельшер назвал беспрецедентной и недопустимой атаку на системы, от которых зависит хранение продовольствия.
Примечательно, что позднее Шельшер сообщил представителям радиостанции RTL, что в Coopérative U не используют оборудование Danfoss. При этом представители самого производителя подтвердили Reuters, что пострадавшие магазины использовали контроллеры Danfoss, которые работали под управлением устаревших версий прошивок.
Парижская прокуратура уже начала расследование инцидента. Правоохранители заявили, что намерены установить всех пострадавших и оценить ущерб от атаки, включая потери от испорченных продуктов. Кроме того, сообщается, что атака привела к ряду возгораний, обстоятельства которых также предстоит выяснить.
Пока неизвестно, каким именно образом злоумышленники скомпрометировали контроллеры Danfoss. Однако следует отметить, что еще в 2025 году Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждало о двух уязвимостях, обнаруженных в платформе Danfoss AK-SM 8xxA, предназначенной для управления холодильным оборудованием, системами отопления, вентиляции и кондиционирования.
Эти баги получили идентификаторы CVE-2025-41450 (обход аутентификации) и CVE-2025-41451 (инъекция команд). Обе уязвимости обнаружили исследователи из компании Claroty, которые продемонстрировали, что их эксплуатация позволяет добиться удаленного выполнения кода через удалено доступный интерфейс управления Danfoss AK-SM 800A.
После атаки на французские супермаркеты глава Predicta Lab Батист Робер (Baptiste Robert) обнаружил в интернете 2752 доступные системы Danfoss, причем 1590 из них находились во Франции.

