




Специалисты Wordfence обнаружили критическую уязвимость CVE-2026-39919 в Ghostscript, которая позволяет добиться удаленного выполнения кода через специально подготовленный PDF-файл. Проблема затрагивает Ghostscript с версии 9.21 по 10.07.1 и потенциально угрожает любым приложениям, которые используют этот инструмент для обработки PDF.
Ghostscript — популярный интерпретатор языка PostScript и документов PDF, который применяется для рендеринга документов, создания превью и миниатюр, а также оптимизации PDF-файлов. Он входит в состав многих дистрибутивов Linux и используется различными приложениями для обработки документов, включая ImageMagick, GIMP, Inkscape и Scribus, а также в некоторых конфигурациях системы печати CUPS. В частности, WordPress может использовать Ghostscript через связку PHP Imagick и ImageMagick при генерации миниатюр загруженных PDF-файлов.
Баг был обнаружен еще 23 августа 2026 года специалистами компании Defiant (разработчика Wordfence) с помощью ИИ-системы Argus. По словам исследователей, уязвимость CVE-2026-39919 представляет собой переполнение буфера хипа и возникает при обработке специально подготовленных файлов PDF, содержащих изображения JPEG 2000.
Ошибка связана с некорректной обработкой изображений, компоненты которых имеют разное разрешение и используют менее восьми бит для хранения одного значения. Из-за этого Ghostscript неправильно рассчитывает необходимый объем памяти. Исследователи продемонстрировали, что интерпретатор может записать 1024 байта данных в буфер размером всего 256 байт, что приводит к повреждению памяти и потенциально позволяет выполнить произвольный код на стороне сервера.
Кроме того, специалисты подготовили два PoC-эксплоита и предупреждают, что протестировали баг в десяти Linux-окружениях, включая Debian, Ubuntu, Fedora, Alpine, AlmaLinux, а также официальном Docker-образе WordPress, и во всех случаях обнаружили уязвимый код.
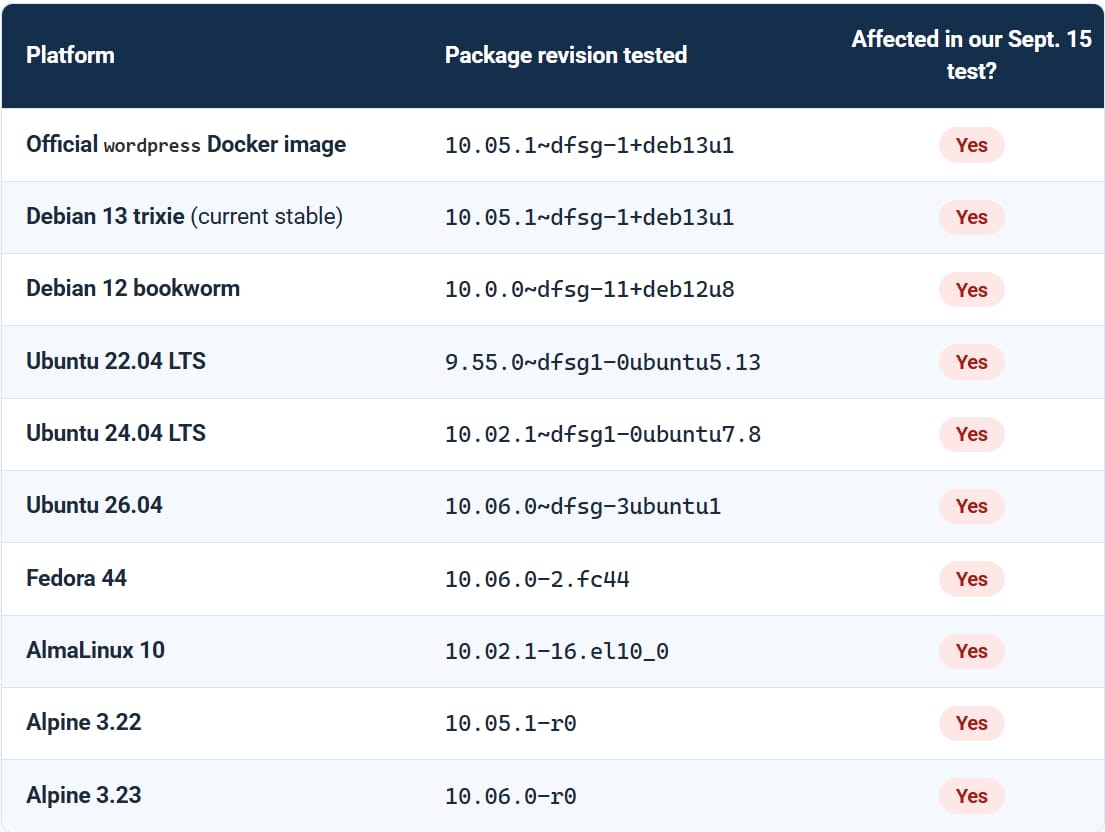
Однако отмечается, что эксплуатация CVE-2026-39919 является непростой задачей. Так, исследователи выполнили 10 240 попыток эксплуатации бага в Linux-пакетах, однако ни одна из них попыток не привела к удаленному выполнению кода.
Добиться RCE удалось лишь на специально подготовленном тестовом сервере, и даже там эксплоит работал нестабильно. Так, для успешной атаки потребовалось изменить шрифты в PDF-файле, языковые настройки системы, конфигурацию шрифтового окружения и одну из системных библиотек.
Специалисты пишут, что в случае с WordPress эксплуатация уязвимости возможна при соблюдении четырех условий: атакующий должен иметь возможность загрузить PDF-файл (анонимно или через аккаунт с низкими привилегиями), сайт должен создавать превью загруженного документа, и обработка PDF должна проходить через Ghostscript (при соответствующих настройках ПО и политик безопасности), а установленная версия Ghostscript должна содержать уязвимый код.
В Wordfence подчеркивают, что по умолчанию WordPress не разрешает анонимную загрузку файлов в медиатеку. Однако проблема не ограничивается только этой CMS и может затрагивать любые сервисы, обрабатывающие пользовательские PDF посредством Ghostscript.
Разработчики Ghostscript из компании Artifex устранили CVE-2026-39919 еще 8 сентября 2026 года, с релизом версии 10.08.0. Кроме того, исправления портировали в некоторые старые ветки.

