




Европейская сеть магазинов электроники MediaMarktSaturn приостановила продажи криптовалютных кошельков Ledger после того, как покупатель из Германии сообщил, что приобрел в магазинах сети устройства с несанкционированными аппаратными модификациями. Тем временем представители Ledger раскрыли подробности работы таких «закладок», с помощью которых у пользователей в Юго-Восточной Азии предположительно украли криптовалюту на десятки миллионов долларов США.
13 октября 2026 года представители MediaMarktSaturn сообщили СМИ, что на время расследования приостановили продажи устройств Ledger как в розничных магазинах, так и онлайн.
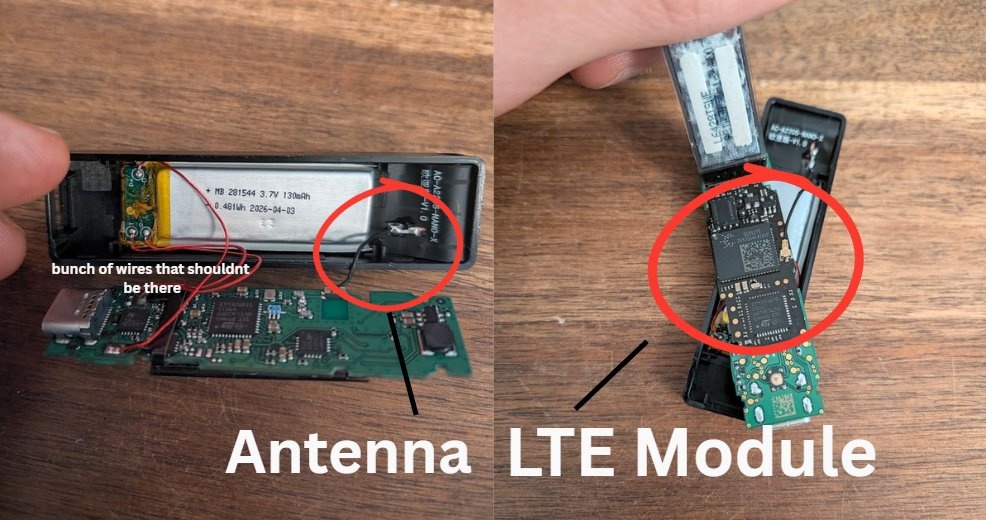
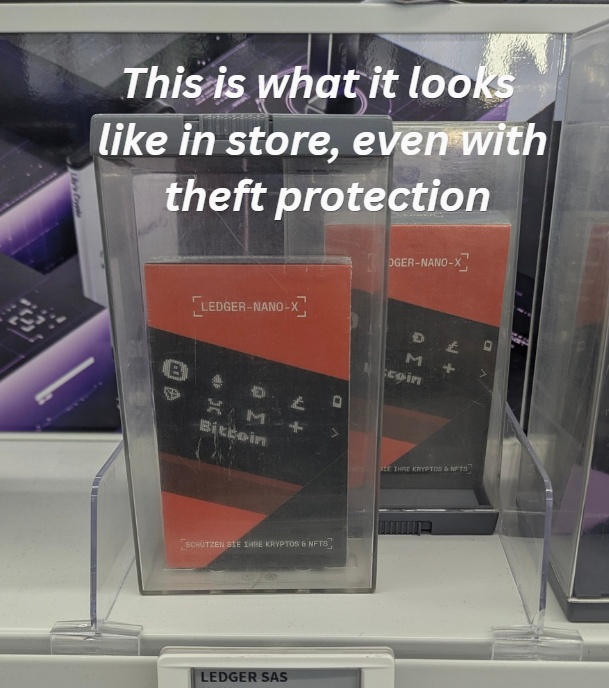
Поводом для этого послужила жалоба покупателя из Германии, известного под ником Johannes (4, 4). Он заявил в соцсети X, что обнаружил постороннюю электронику внутри двух кошельков Ledger, приобретенных в MediaMarkt. При этом о краже средств в данном случае не сообщалось.
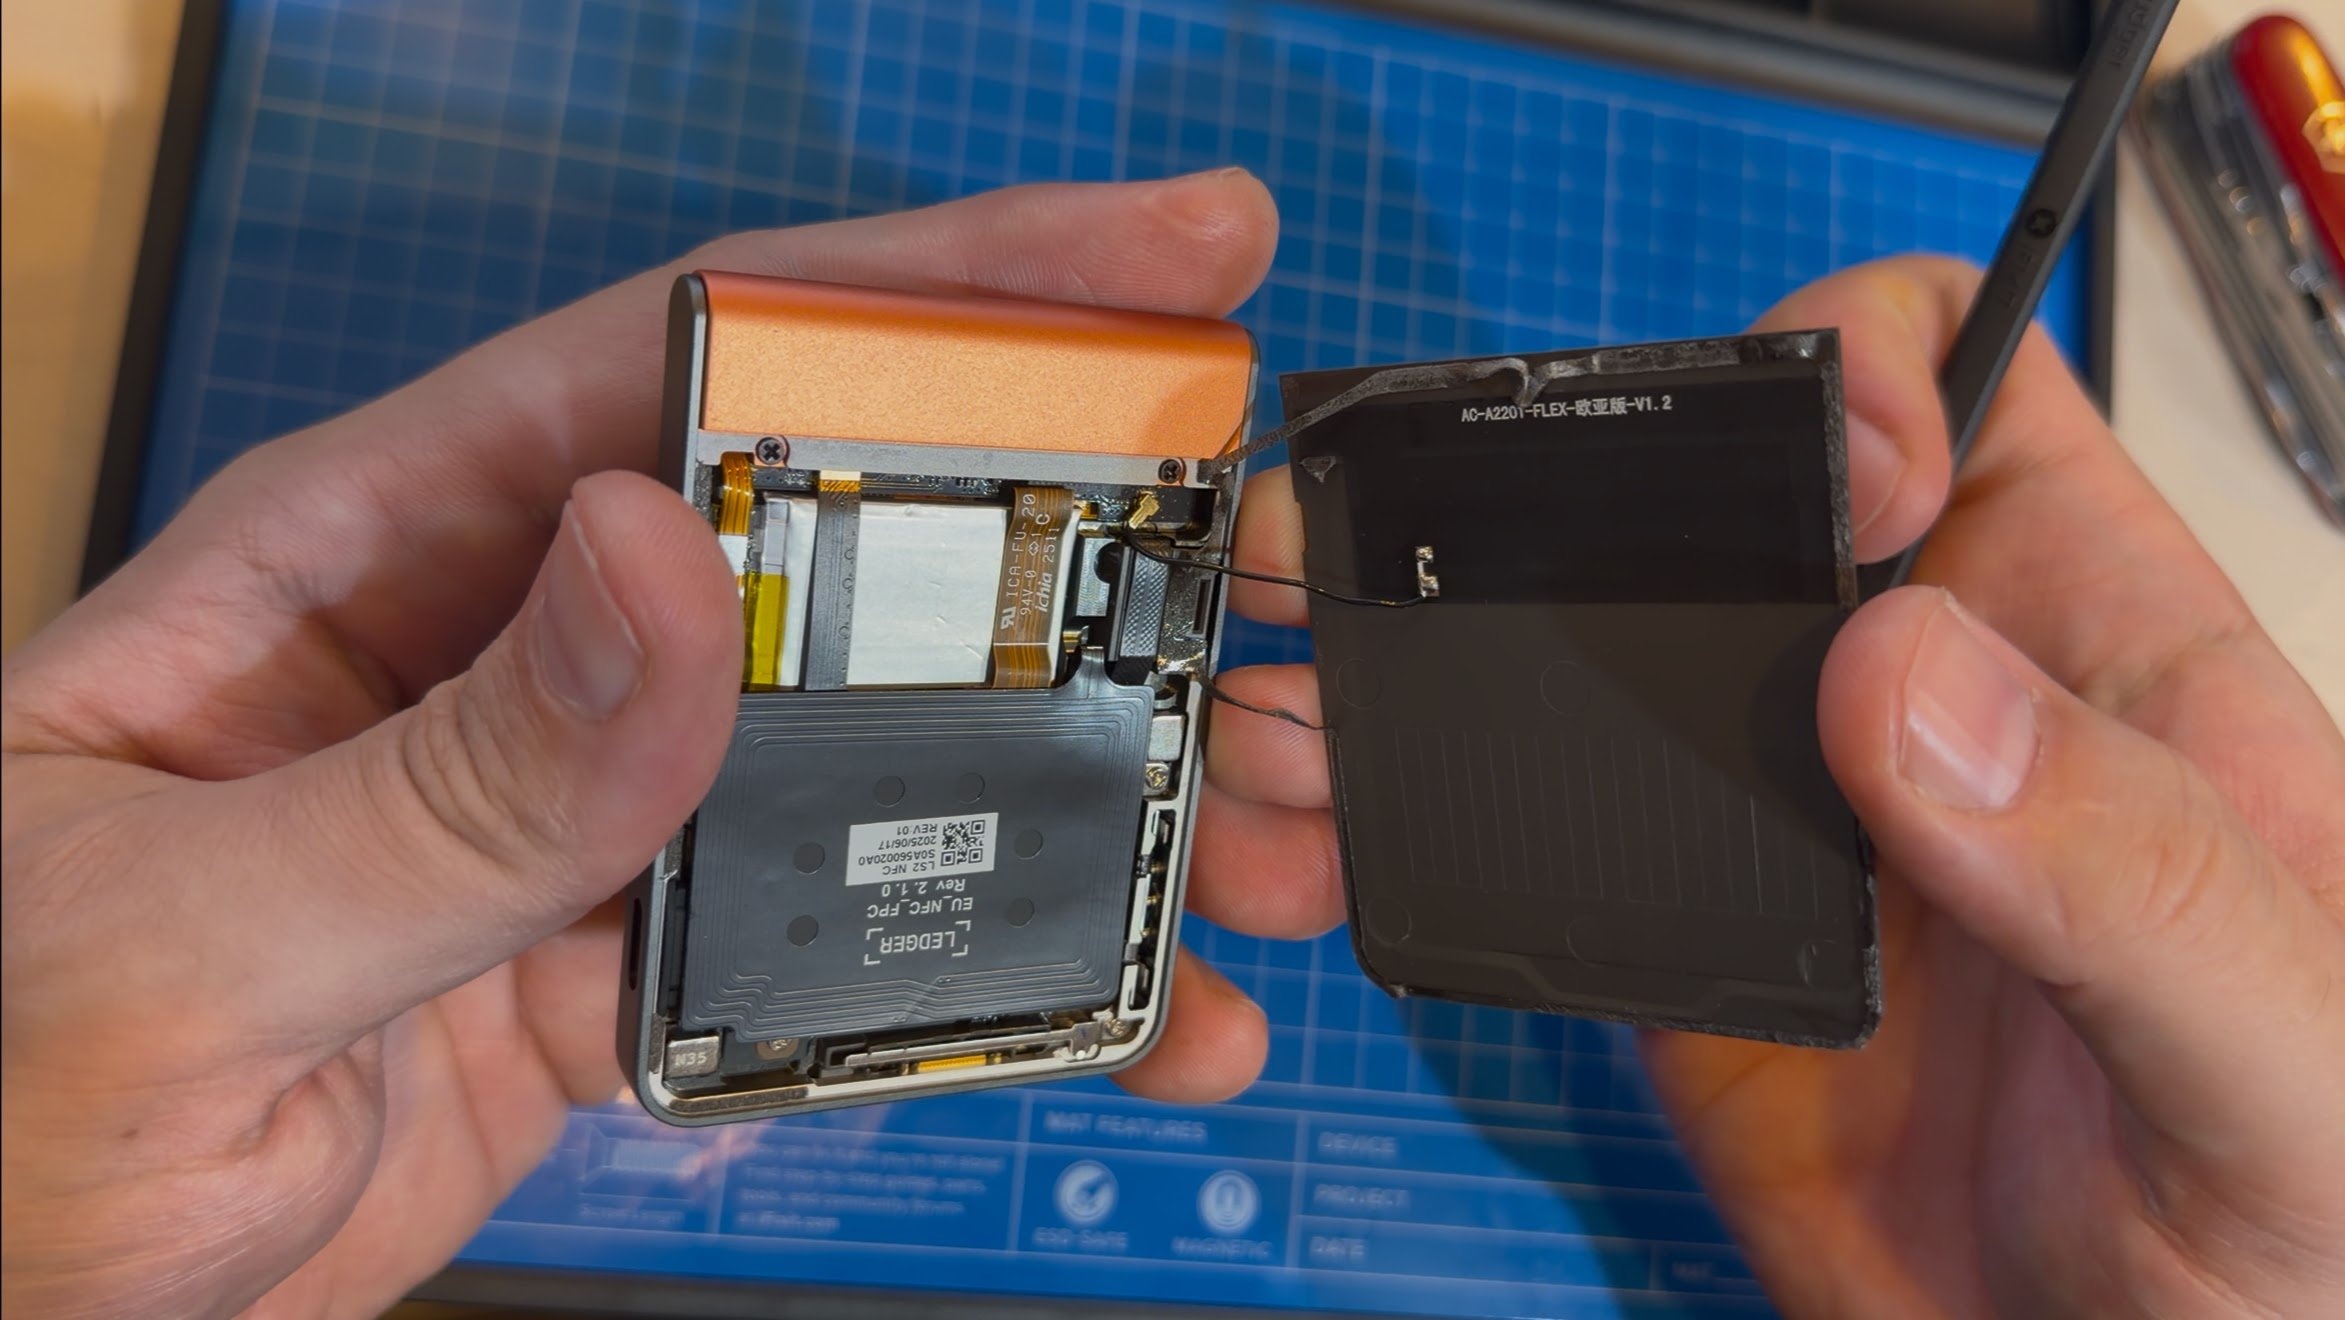
Помимо этого, бывший глава биржи Mt. Gox Марк Карпелес (Mark Karpeles) сообщил, что обнаружил похожий имплант в кошельке Ledger Flex, купленном в аэропорту Сингапура.
Напомним, что расследование происходящего началось еще на прошлой неделе. Тогда стало известно, что у пользователей аппаратных кошельков Ledger могли похитить около 93 млн долларов США в криптовалюте, а ончейн-аналитики писали, что атаки затронули порядка 315 кошельков.
Отметим, что представители Ledger до сих пор не подтвердили ни точную сумму возможного ущерба, ни количество пострадавших.
Эти атаки связали с аппаратными «закладками», найденными в разных моделях Ledger, которые были приобретены через CryptoBilis — авторизованного реселлера, работающего в Индонезии, Малайзии и на Филиппинах. При этом подчеркивалось, что инфраструктура и сервисы самой компании не пострадали, а жалоб от покупателей, приобретавших кошельки напрямую у производителя, не поступало.
В новом заявлении от 13 октября 2026 года специалисты команды безопасности Ledger Donjon описали механизм атаки, по сути, подтвердив данные, которые ранее опубликовали исследователи из компании Tibane Labs. Аппаратный имплант, обнаруженный в одном из кошельков клиента CryptoBilis, перехватывал 24 слова seed-фразы непосредственно во время ее вывода на экран при первоначальной настройке устройства.
Встроенный микроконтроллер распознавал слова и передавал их злоумышленникам через LTE с помощью eSIM. При этом защищенный чип Secure Element и операционную систему Ledger атака не затрагивала, и «закладка» никак не влияла на подписание транзакций. Из-за этого стандартная проверка подлинности Genuine Check не могла обнаружить аппаратные модификации.
В Ledger вновь подчеркнули, что признаков взлома собственной инфраструктуры и сервисов компании не обнаружено.
Кроме того, в Ledger попросили реселлеров и дистрибьюторов в Индонезии, Сингапуре, Таиланде, на Филиппинах, во Вьетнаме, Малайзии и Гонконге временно прекратить продажи кошельков в целом и убрать устройства с полок до завершения расследования. При этом отмечается, что пока все подтвержденные случаи кражи криптовалюты связаны с устройствами, реализованными через CryptoBilis.
На происходящее уже отреагировали другие производители аппаратных кошельков. К примеру, в Trezor исключили компанию CryptoBilis из списка авторизованных продавцов, а также объявили о сокращении реселлерской сети с 1 января 2027 года. При этом в компании отметили, что не обнаружили никаких свидетельств компрометации устройств Trezor.
Также отношения с CryptoBilis разорвали в компании OneKey и сообщили, что начали проверку остальных реселлеров. Кроме того, производитель предложил клиентам бесплатно заменить устройства OneKey, купленные через CryptoBilis с 1 марта по 13 октября 2026 года, независимо от модели и того, использовался ли кошелек.
Расследование происходящего продолжается, и пока по-прежнему неясно, кто и на каком этапе цепочки поставок мог внести аппаратные модификации в устройства Ledger.

