




В LibreOffice и Apache OpenOffice обнаружили уязвимости, которые позволяют вредоносной электронной таблице запустить произвольный Java-код сразу после открытия файла. При этом пользователь не увидит никаких предупреждений.
Уязвимость в LibreOffice независимо обнаружили Рик де Ягер (Rick de Jager) из команды V12 и специалисты Codean Labs Томас Ринсма (Thomas Rinsma) и Эдоардо Джерачи (Edoardo Geraci). В свою очередь, аналитики Codean Labs нашли аналогичный баг в Apache OpenOffice.
Исследователи подчеркивают, что атака работает только в том случае, если в офисном пакете включена поддержка Java. Команда V12 опубликовала PoC-эксплоиты для обоих продуктов, однако пока нет данных о том, что уязвимости уже используют в реальных атаках.
Особенность проблемы заключается в том, что она строится на эксплуатации нескольких штатных функций офисных пакетов. Дело в том, что таблица Calc в LibreOffice или Apache OpenOffice может содержать так называемый диапазон базы данных (database range) — блок ячеек, который импортирует данные из внешнего источника и автоматически обновляет их. В качестве такого источника можно указать файл базы данных ODB, причем его адрес допустимо задать прямо в таблице в виде URL. В итоге при открытии документа Calc обновляет диапазон и скачивает ODB по указанному адресу.
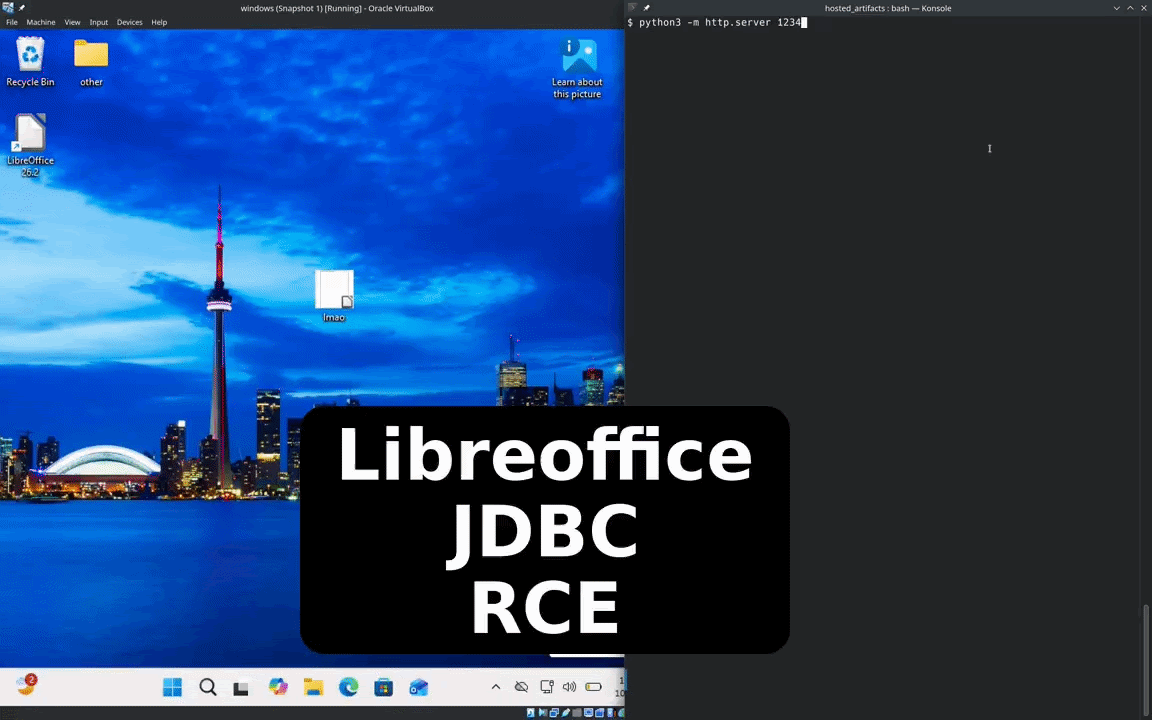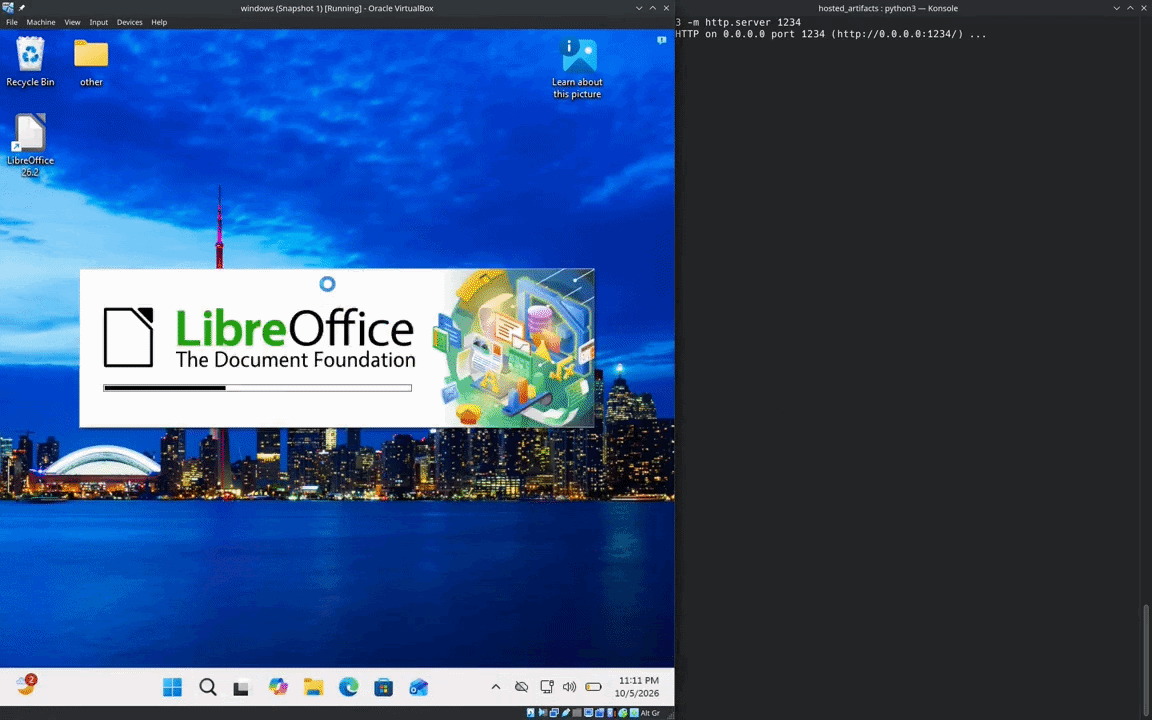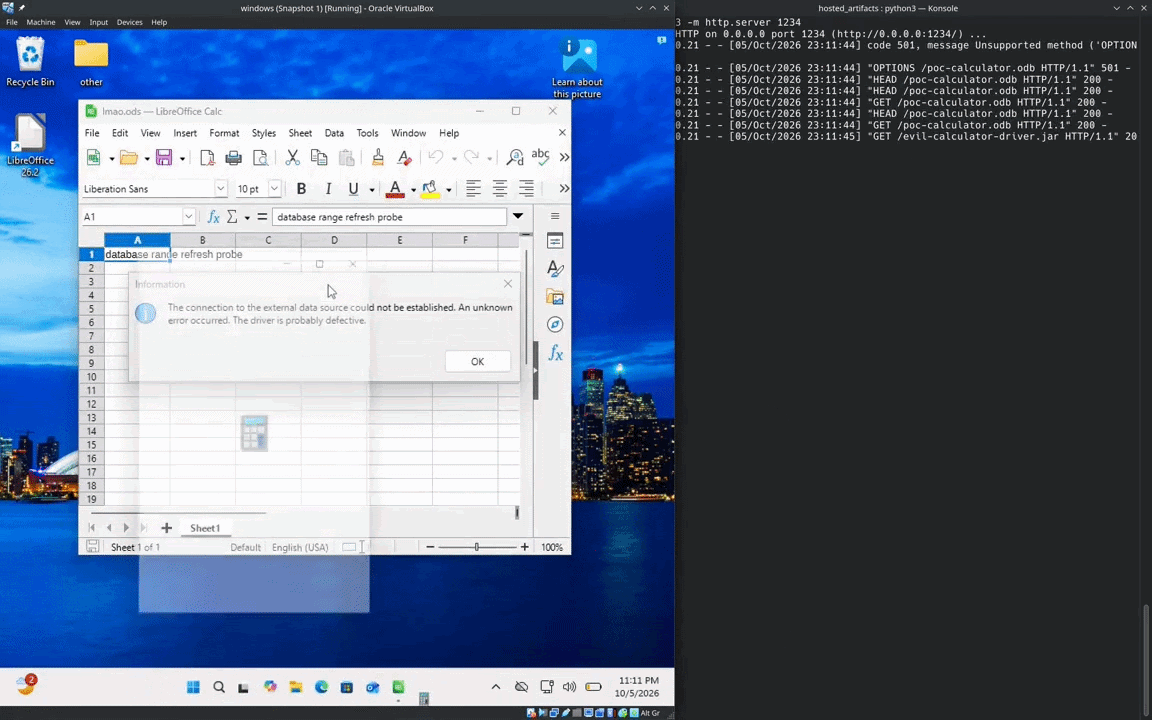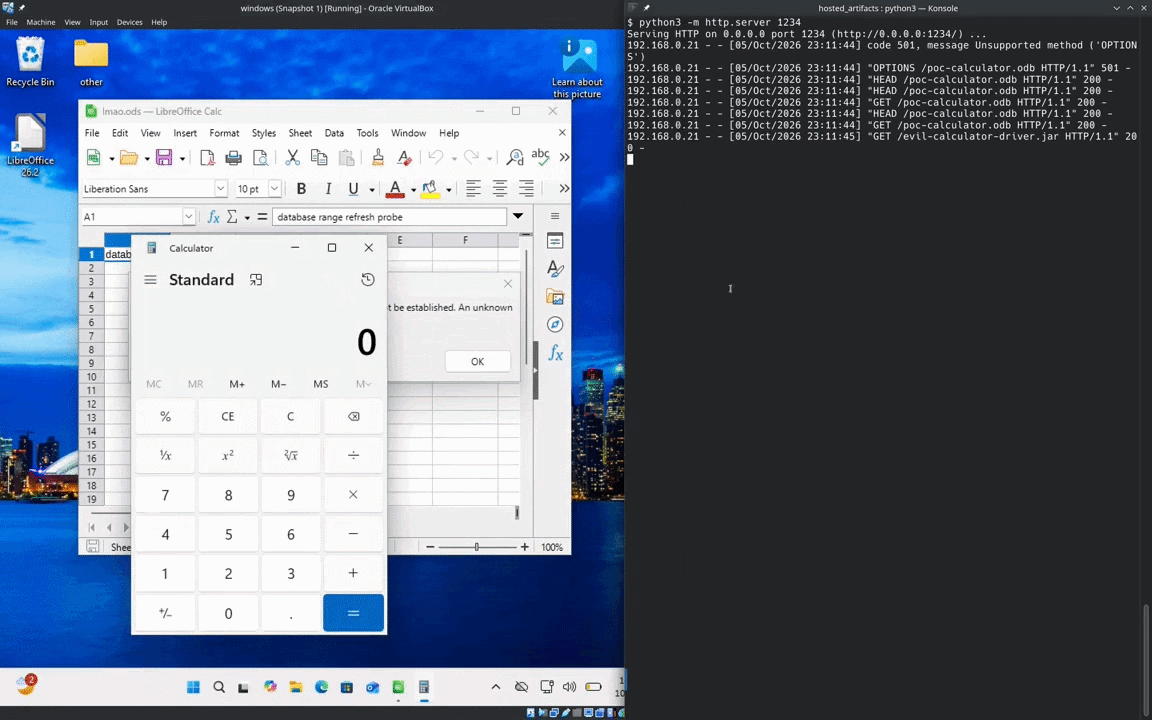
ODB-файл может содержать настройки JDBC-драйвера и ссылку на JAR-файл с его кодом. Причем этот JAR может находиться в том числе на удаленном сервере. То есть при открытии вредоносной таблицы LibreOffice или OpenOffice сначала скачивает ODB, затем указанный в нем JAR и загружает JDBC-драйвер. В результате код атакующего запускается внутри офисного пакета без каких-либо предупреждений для пользователя.
В опубликованном специалистами PoC вредоносный JDBC-драйвер просто запускает «Калькулятор», однако тем же способом можно выполнить произвольный Java-код. Исследователи проверили атаку в Windows и Linux и отмечают, что она не привязана к конкретной ОС.
В LibreOffice уязвимость отслеживается как CVE-2026-63277, и разработчики исправили ее 5 октября 2026 года, рекомендовав пользователям обновиться до версий 26.2.5 или 26.8.0. Все более ранние версии нужно считать уязвимыми.
В Apache OpenOffice аналогичный баг получил идентификатор CVE-2026-59265. Проблема затрагивает все версии вплоть до актуальной 4.1.16, и исправления для нее пока нет. Патч должен выйти в составе OpenOffice 4.1.17, которая сейчас находится в стадии тестирования. До выхода обновления пользователям советуют отключить Java в настройках или не открывать таблицы, полученные из недоверенных источников.

