




Аналитики из компании ThreatFabric обнаружили новый банковский троян Hirudo для Android, который подменяет легитимные банковские приложения модифицированными версиями. Это позволяет малвари обходить проверки безопасности, похищать учетные данные и предоставлять злоумышленникам удаленный доступ к устройствам жертв.
По словам исследователей, Hirudo сочетает в себе функции банковского трояна и полноценного RAT. В настоящее время малварь нацелена на восемь банковских приложений из Индонезии, однако анализ кода вредоноса показал, что злоумышленники также могут использовать его против банковских приложений Китая, Индии, Мексики, Марокко и Таиланда.
Для распространения малвари хакеры используют приложения, которые на первый взгляд кажутся легитимными и действительно выполняют заявленные функции. Среди них: приложение для покупок Shopora, сервис для взрослых 1V1 X, а также приложения ZoyaTV и KoiShort, предназначенные для просмотра коротких сериалов. Как правило, такие приложения рекламируются в социальных сетях и содержат загрузчик Hirudo.
После установки загрузчик проверяет, присутствует ли Hirudo в системе, и, если малвари еще нет, скачивает ее. После этого пользователю показывают фальшивое уведомление о необходимости обновления, под предлогом которого у него запрашивают разрешения, включая доступ к Accessibility Services.
Получив необходимые права, Hirudo определяет установленные на устройстве целевые банковские приложения, а затем запускает их удаление и загружает модифицированные вредоносные копии. Для установки фальшивок малварь использует Accessibility Services.
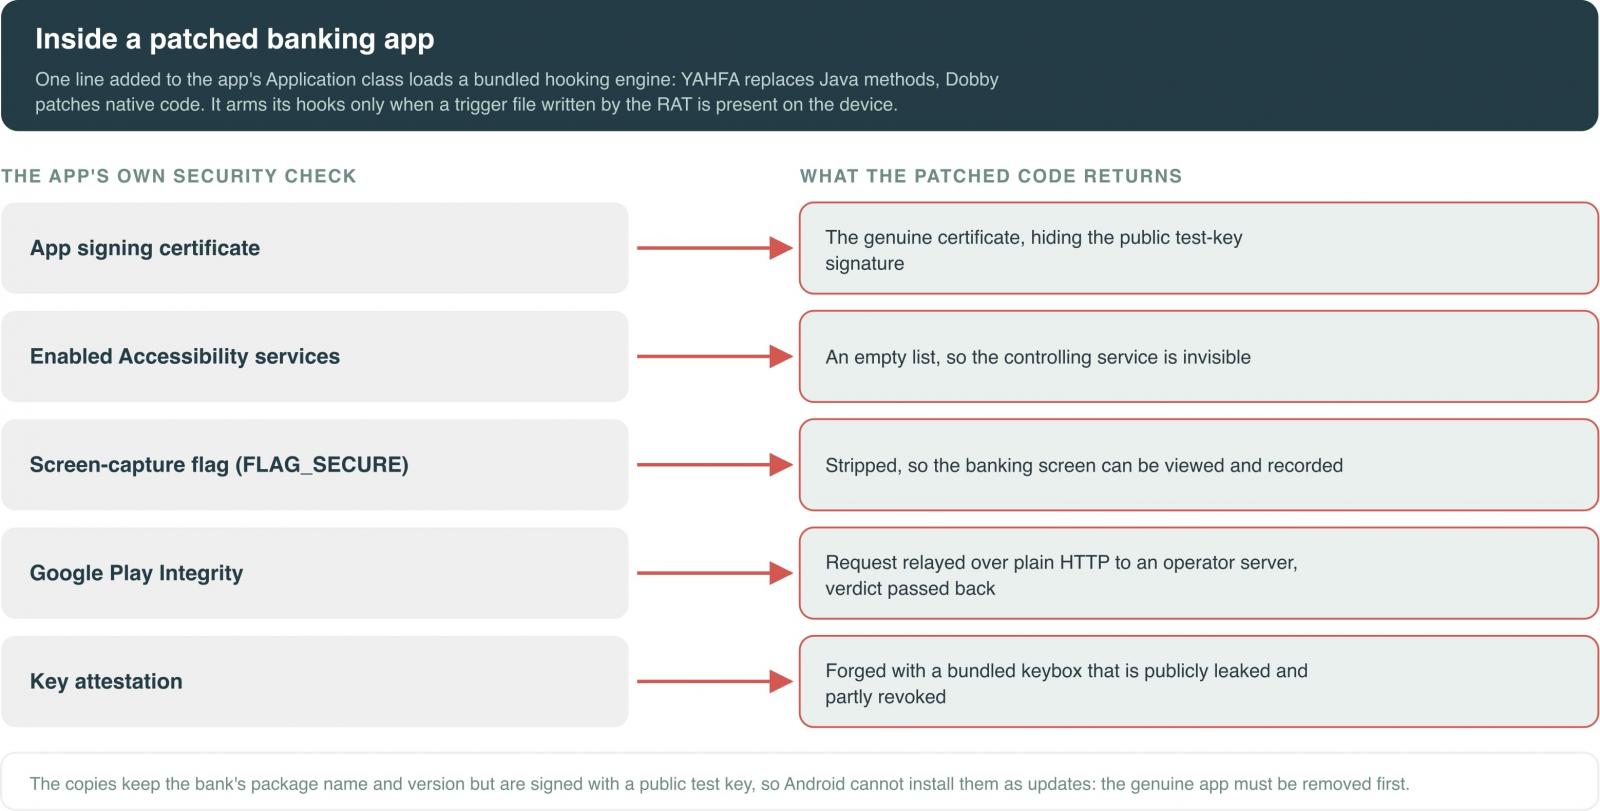
Специалисты отмечают, что поддельные приложения содержат почти весь исходный код оригиналов, однако также имеют встроенный движок для перехвата вызовов (хукинга), построенный на базе опенсорсных фреймворков YAHFA и Dobby. Благодаря этому вредонос способен обходить защитные механизмы непосредственно внутри банковских приложений.
В частности, при проверке цифровой подписи подставляется оригинальный сертификат вместо тестового, а при запросе списка активных служб Accessibility возвращается пустой список. Также малварь отключает защиту от снятия скриншотов, подменяет сертификаты аттестации ключей и перенаправляет запросы Google Play Integrity через сервер злоумышленников.
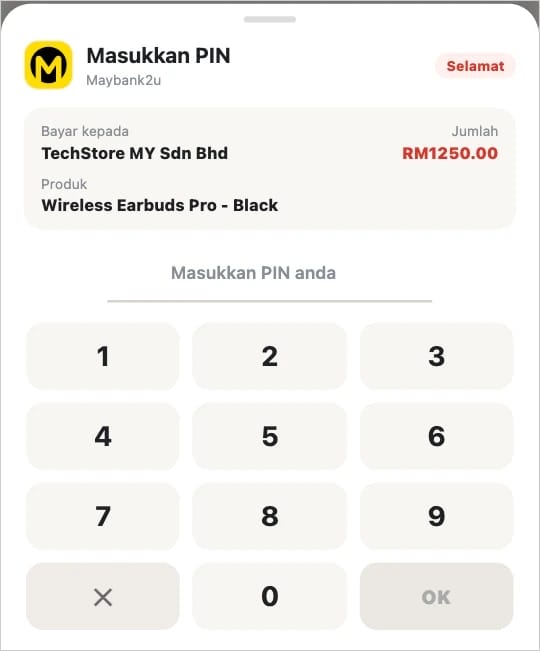
На зараженном устройстве Hirudo может перехватывать банковские пароли, платежные PIN-коды, данные для разблокировки устройства и содержимое SMS-сообщений. Поддельные страницы, создаваемые малварью, собирают платежные PIN-коды, а затем показывают пользователю фальшивый результат оплаты, чтобы ввести жертву в заблуждение, одновременно похитив данные.
Кроме того, троян поддерживает трансляцию экрана жертвы через WebRTC, предоставляет своим операторам возможность для удаленного управления смартфоном, а также может передавать изображение с камер и вести запись звука.
Исследователи отмечают, что обнаружили в незащищенной административной панели операторов Hirudo тысячи записей с учетными данными из приложений, информацией об устройствах и финансовых профилях жертв. Однако точное число пострадавших пока неизвестно.
По словам специалистов, Hirudo демонстрирует новый подход к обходу защиты банковских приложений: вместо атак на уровне устройства злоумышленники вмешиваются непосредственно в механизмы проверки безопасности самих приложений. Причем используемый хакерами движок можно адаптировать для атак на другие банки и регионы.
Эксперты резюмируют, что банкам не следует полагаться исключительно на локальные проверки и защиту Play Integrity, а нужно проверять аттестацию на стороне сервера, анализировать поведение клиентов и контролировать риски при авторизации и проведении транзакций.

