




Исследователи Citizen Lab обнаружили шпионскую кампанию AdFection, за которой предположительно стоит израильская компания Discover-Tech. Таргетированная реклама использовалась для проведения zero-click-атак и заражения устройств жертв коммерческой спайварью Candiru. Причем пользователю достаточно было открыть сайт или приложение с вредоносной рекламой, а никакого дополнительного взаимодействия и кликов не требовалось.
По словам специалистов, это первый публично задокументированный случай реальных атак, когда коммерческое шпионское ПО распространялось через таргетированную рекламу. Отмечается, что в 2024–2025 годах этим способом атаковали не менее 45 устройств сотрудников Al Jazeera.
Аналитики Citizen Lab считают, что ключевую роль в этой кампании сыграла израильская рекламная компания Discover-Tech, которая фактически служила связующим звеном между обычной рекламной индустрией и разработчиками коммерческой спайвари. В частности, исследователи подтвердили сотрудничество Discover-Tech с другой израильской компанией — Candiru, которая теперь работает под названием Integrity Labs.
Исследователи пишут, что для проведения атак Discover-Tech использовала платформу Controlium, которая позволяла клиентам компании выбирать конкретные устройства по мобильному рекламному идентификатору, cookie ID или IP-адресу и показывать им так называемую «controlled ads» — рекламу с вредоносным кодом. Для этого Discover-Tech участвовала в обычных рекламных аукционах Real-Time Bidding (RTB), где рекламные объявления автоматически распределяются между пользователями на основе данных об их устройствах.
Многие рекламные объявления Discover-Tech содержали скрипт, который обращался к серверу компании при показе объявления и передавал рекламный идентификатор пользователя. Сервер определял, нужно ли доставлять этому устройству дополнительный JavaScript. Так, если пользователь не представлял интереса, возвращался пустой ответ, а в противном случае код запускал дальнейшую цепочку атаки. На устройствах сотрудников Al Jazeera исследователи зафиксировали переход от инфраструктуры Discover-Tech к проверочному серверу Candiru, который профилировал устройство перед заражением, а затем — к управляющему серверу самой спайвари.
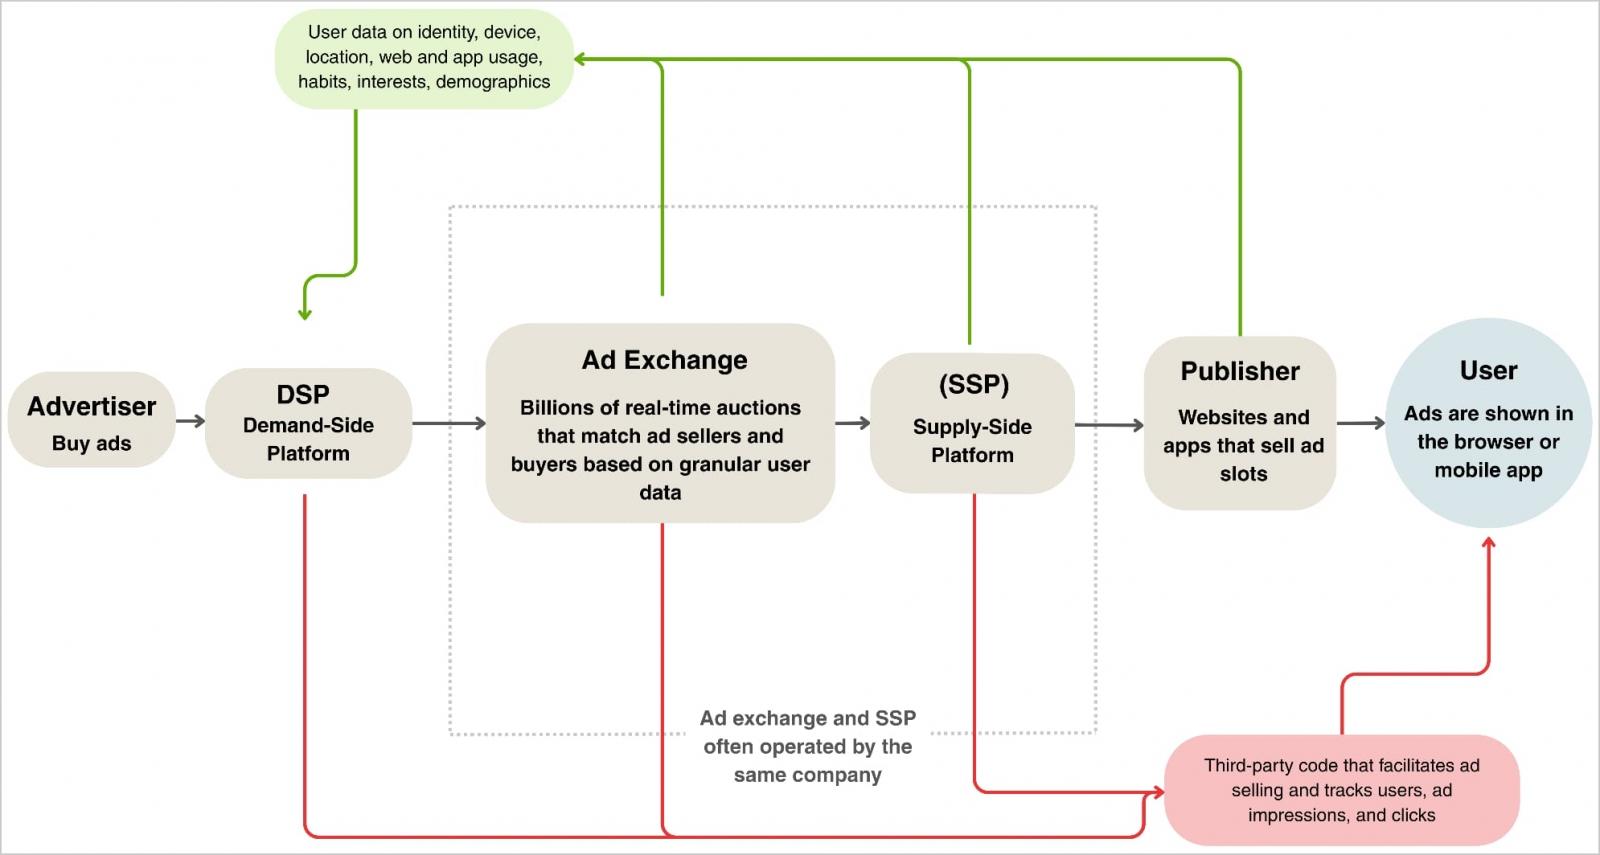
Подчеркивается, что масштаб этой рекламной инфраструктуры был огромным. Так, исследователи получили около четырех миллиардов записей о рекламных аукционах Discover-Tech, и только в период с марта по июнь 2026 года компания сделала 3,77 млрд ставок и выиграла 442 млн аукционов.
Рекламные объявления с подозрительными скриптами показывались в 75 373 приложениях для Android и iOS и на 120 768 сайтах. Хотя эти цифры не означают аналогичное количество заражений, исследователи предполагают, что на связанные с Discover-Tech домены попадали от сотен тысяч до нескольких миллионов пользователей.
При этом рекламные объявления Discover-Tech встречались даже в сетях НАТО, ООН, европейских госорганов, военных ведомств и операторов критической инфраструктуры. Однако прямых доказательств заражения этих организаций специалисты не обнаружили.
Примечательно, что на протяжении многих лет Discover-Tech считалась легитимным участником рекламной экосистемы и числилась среди доверенных поставщиков Google и IAB Europe. Кроме того, компания работала через Google, «Яндекс», Beeswax и другие крупные рекламные платформы.
После расследования Citizen Lab в Google и IAB Europe удалили Discover-Tech из своих реестров, а Google дополнительно закрыла компании доступ к рекламным биржам. Аналогичные меры приняли Beeswax и Eskimi, а Vungle приостановила работу с Discover-Tech на время проверки.
Эксперты заключают, что кампания AdFection — это наглядный пример системной проблемы рекламной индустрии, где инфраструктура, созданная для точного таргетинга пользователей, может с аналогичной точностью применяться даже для доставки шпионского ПО.

