




Сегодня «Ассистент» — это больше, чем удаленный доступ. Помимо классического удаленного управления рабочим столом и технической поддержки, эта система объединяет инвентаризацию, управление устройствами, автоматизацию настройки и контроль безопасности в одном инструменте. Модуль управления конфигурациями — важный элемент этой эволюции.
Важно понимать: модуль не обещает «магического» управления любым парком без подготовки. Типовые задачи решаются быстро, сложные сценарии требуют адаптации и участия специалистов. Именно так — аккуратно и управляемо — автоматизация приносит реальную пользу.
Что такое программа «Ассистент»
«Ассистент» — это кроссплатформенная программа для удаленного доступа и управления парком устройств организации, разрабатываемая компанией «САФИБ» с 2016 года. За десять лет продукт прошел путь от простого средства удаленного доступа до полноценной платформы управления конечными устройствами ИТ-инфраструктуры: удаленный доступ и управление, техническая поддержка пользователей, инвентаризация оборудования и ПО, массовое развертывание и обновление ПО, управление конфигурациями устройств, управление мобильными устройствами на Android, централизованное администрирование из единой консоли.
Продукт входит в Единый реестр российского ПО и имеет сертификат ФСТЭК России.
Продукт поставляется как облачное, так и серверное решение. Он представлен в нескольких редакциях: от бесплатной версии для физических лиц до корпоративных версий для крупных организаций с распределенной инфраструктурой. Это делает «Ассистент» универсальным инструментом для решения всех задач удаленного доступа в самых разных отраслях и масштабах, будь то самозанятый, фрилансер, небольшой офис из 15 человек или госкорпорация с тысячами людей. Сертификация продукта позволяет использовать «Ассистент» в государственных информационных системах, автоматизированных системах управления, информационных системах персональных данных и на объектах КИИ.
Управление конфигурациями устройств в программе «Ассистент»: возможности UEM
Модуль управления конфигурациями — это централизованный инструмент для автоматизации настройки, развертывания ПО и управления парком устройств на базе Windows и Linux. В его основе лежит Ansible, но вся работа ведется через веб-интерфейс личного кабинета «Ассистента».
Модуль позволяет:
- массово устанавливать, обновлять и удалять программное обеспечение на устройствах;
- распространять конфигурационные файлы;
- запускать скрипты и управлять службами;
- создавать пользователей и назначать права;
- выполнять задачи по расписанию;
- контролировать результаты вплоть до конкретного устройства.
Все это — без обязательного написания кода на YAML, хотя для опытных пользователей такая возможность сохранена.
Модуль управления конфигурациями «Ассистента» востребован в организациях с распределенным и разнородным парком устройств. Это компании и учреждения, где:
- ИТ-инфраструктура включает десятки устройств под управлением Windows и Linux;
- есть территориально распределенные филиалы и офисы;
- требуется централизованное управление и автоматизация;
- высоки требования к безопасности и аудиту;
- используется российское ПО и есть потребность в импортозамещении;
Типовые отрасли: государственный сектор, промышленность, финансовые организации, ритейл, транспорт, энергетика. Иными словами, модуль востребован везде, где есть большой парк устройств и потребность в управляемости.
Функциональность модуля управления конфигурациями: шаблоны, задачи, интеграция с Git, безагентный подход
Управление конфигурациями устройств осуществляется в личном кабинете программы «Ассистент».
Функциональность доступна пользователям редакции «Корпорация+» начиная с версии 7.0.
Раздел «Управление конфигурациями» содержит следующие подразделы:
- «Шаблоны» — контейнеры для сценариев (плейбуков).
- «Задачи» — подраздел связывает шаблоны с целевыми устройствами и определяет условия запуска: вручную или по расписанию.
- «Хранилище секретов» — подраздел предназначен для хранения учетных данных пользователей и SSH-ключей, используемых для подключения к Git-репозиториям и наборам хостов.
- «Git-репозитории» — подраздел содержит настройки подключений к Git-репозиториям для синхронизации сценариев и импорта проектов.
- «Наборы хостов» — подраздел предназначен для объединения целевых устройств в группы с привязкой к учетным данным из хранилища секретов для безагентного выполнения сценариев.
Управление возможностями модуля «Управление конфигурациями» в «Ассистенте» осуществляется пользователем с ролью «Администратор Системы». Для отображения раздела в личном кабинете должна быть создана хотя бы одна организация.
Шаблоны и задачи — это две основные сущности модуля.
Шаблоны
Подраздел «Шаблоны» предназначен для создания и хранения шаблонов — сценариев, которые выполняются на удаленных устройствах. Эти сценарии представляют собой последовательность команд и настроек для конфигурации устройств, написанных на языке YAML.
В «Ассистенте» реализованы следующие возможности работы с шаблонами:
- создание и редактирование шаблонов и групп шаблонов;
- тестирование шаблонов на выбранных устройствах;
- использование переменных в сценариях для повышения гибкости настройки;
- группировка шаблонов по категориям;
- импорт сценариев из Git-репозиториев.
Шаблоны в личном кабинете объединяются в группы.
Шаблон можно создать с нуля во встроенном редакторе, скопировать из готового, импортировать из Git или собрать из типовых блоков. Для создания шаблона необходима хотя бы одна группа в списке шаблонов.
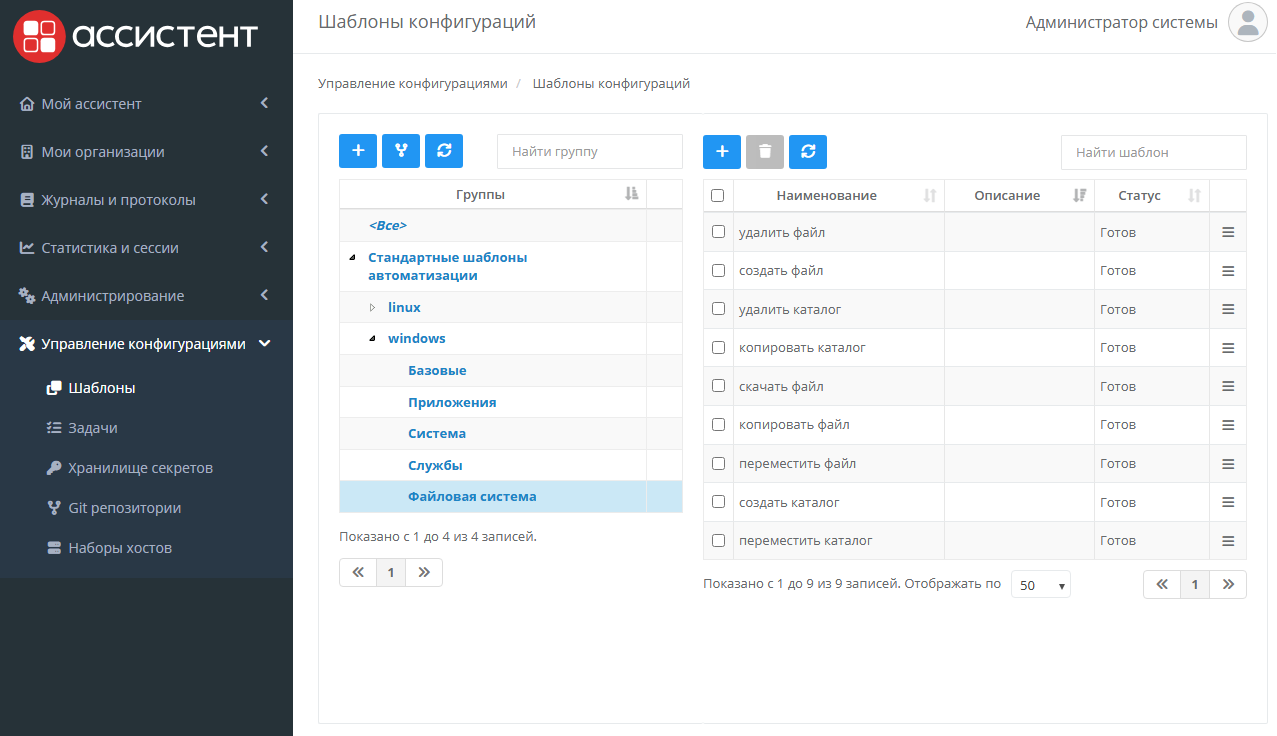
Готовые шаблоны из «коробки» закрывают большинство типовых операций: установка ПО, настройка служб, замена строк в файлах, создание пользователей, управление правами. Для стандартных сценариев знание синтаксиса Ansible не требуется — достаточно заполнить параметры через графический интерфейс. Для сложных задач доступен полноценный YAML-редактор.
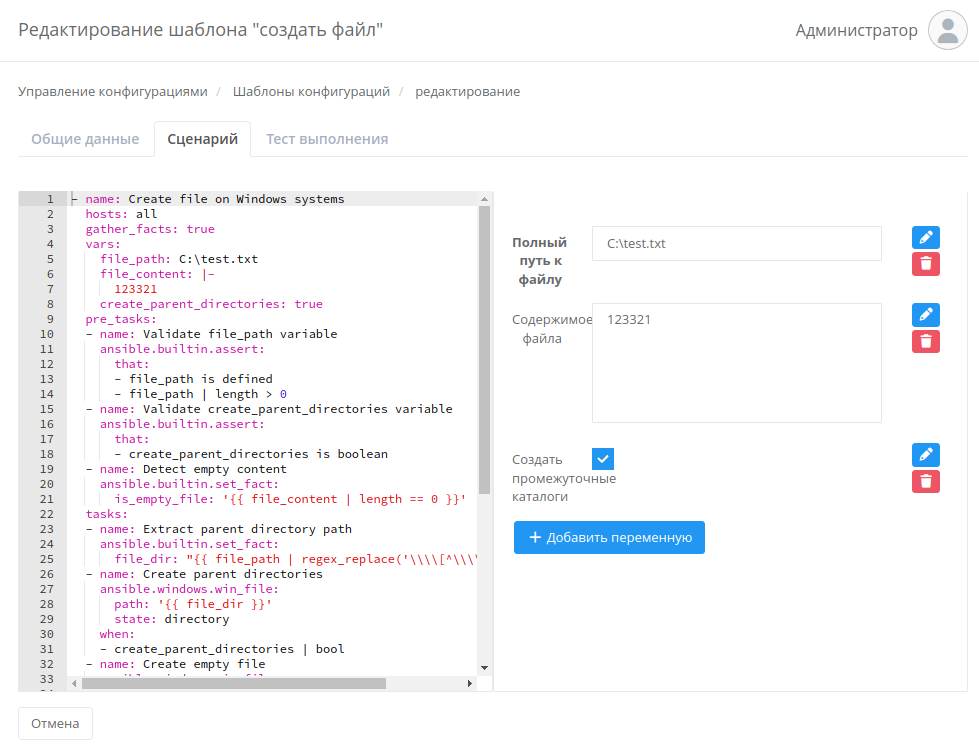
Внутри шаблона можно задавать переменные и атрибуты: строку, логическое значение, многострочный текст. Благодаря ООП-подходу каждый шаблон выступает как класс — его атрибуты можно развернуть и заполнить прямо внутри под конкретную задачу, не меняя сам шаблон.
Кроме того, сценарий можно тестово прогнать на выбранных удаленных компьютерах или серверах и просмотреть лог — это снижает риск ошибок еще до того, как сценарий попадет на весь парк.
Флаг «Готов к выполнению» подтверждает, что шаблон полностью настроен и может использоваться в задачах. Флаг становится доступным только после сохранения шаблона при его последующем редактировании. До установки флага шаблон недоступен для выбора — это защита от случайного запуска «недонастроенного» сценария.
Задачи
Подраздел «Задачи» в личном кабинете программы для удаленного доступа «Ассистент» предназначен для определения расписания автоматизированного выполнения шаблонов на выбранных удаленных устройствах.
Функционал подраздела «Задачи»:
- создание и редактирование задач;
- выбор устройств или коллекций устройств, на которых будет выполняться конфигурация;
- привязка шаблонов к задачам.
- настройка расписания выполнения (разовое выполнение, выполнение по времени);
- мониторинг выполнения задач с отображением логов;
- история выполнения задач с возможностью анализа ошибок и скачивания отчетов.
Страница «Задачи конфигураций» раздела «Задачи» содержит список задач конфигураций.
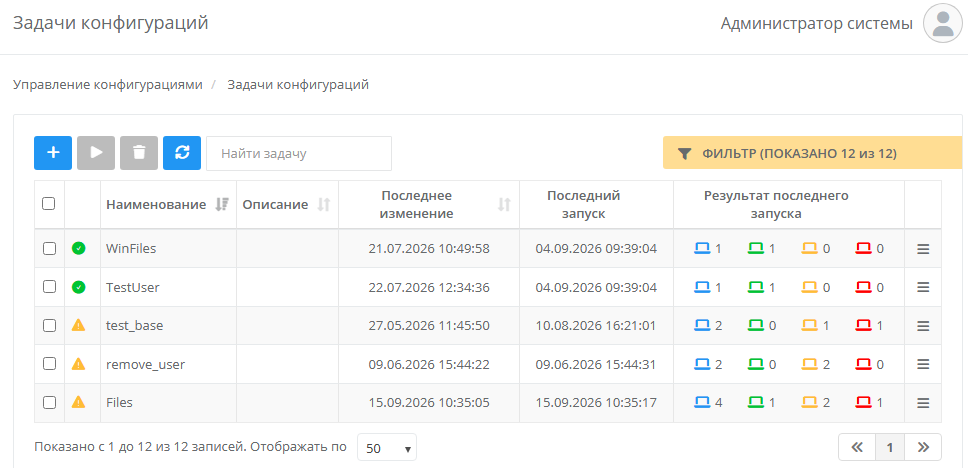
Задачи — это рабочий инструмент администратора. Задача соединяет один или несколько шаблонов с целевыми устройствами (конкретными или динамическими коллекциями) и определяет, как и когда они будут выполнены. На вкладке «Шаблоны» определяется набор шаблонов конфигурации, которые будут выполняться в рамках задачи. В одну задачу можно добавить несколько шаблонов, задать порядок их выполнения путем перемещения и изменить атрибуты в рамках текущей задачи, не затрагивая исходный шаблон. Это позволяет гибко настраивать сценарии под конкретные условия: например, использовать один и тот же шаблон установки ПО, но с разными параметрами для разных филиалов.
Определение того, на каких устройствах или коллекциях будет выполняться задача, производится на соответствующих вкладках задачи. Можно добавить как отдельные устройства, так и целые коллекции, что упрощает управление большими группами устройств.
Коллекция — это набор устройств, позволяющий автоматизировать массовое назначение задач. Коллекции формируются по определенным правилам на основе заданных фильтров. Источниками для фильтрации служат данные корпоративных доменов, инвентаризации либо сетевая информация об устройстве. В отличие от одиночного выбора устройства, коллекции могут динамически обновляться: если в коллекцию добавляются новые устройства, они автоматически попадут в задачу.
Раздел позволяет создавать гибкое расписание запуска задач конфигурации.
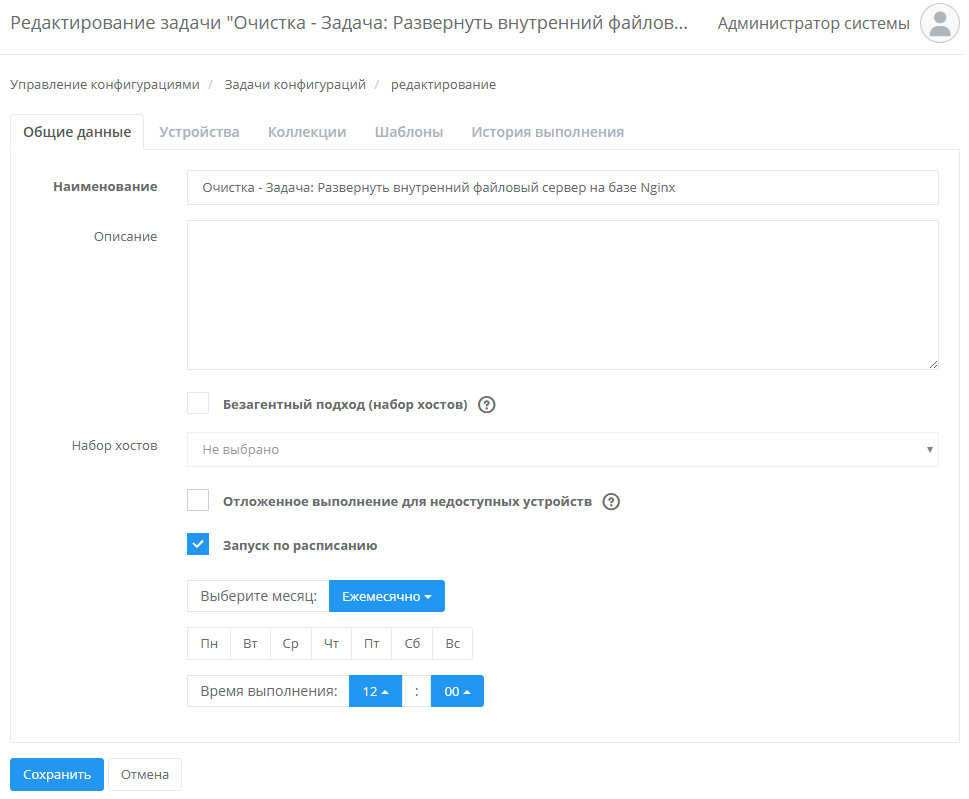
Задача запускается вручную, по расписанию или отложено — например, для устройств, которые временно недоступны. Расписание настраивается гибко: периодичность, дни недели, время выполнения. «Ассистент» сам запустит задачу в нужный момент, без участия администратора. Можно также настроить условия запуска: например, только для устройств, у которых есть определенная версия ОС (через коллекции). Настройки «Отложенное выполнение для недоступных устройств» и «Запуск по расписанию» можно активировать только в том случае, если в задачу добавлены хотя бы одно устройство и один шаблон.
Каждый запуск задачи фиксируется в многоуровневой истории: от общего списка задач к конкретному запуску и далее к отдельному устройству. Для каждого шага доступен лог выполнения.
Фильтрация по дате и статусу позволяет быстро находить нужные события, а детализация до устройства — разбирать ошибки и подтверждать результат. Это не только удобно для администратора, но и служит основой для внутреннего аудита.
Связь модуля с другими возможностями «Ассистента»: удаленный доступ, адресная книга, инвентаризация ПО и устройств
Управление конфигурациями не работает в вакууме. Оно опирается на существующую функциональность программы «Ассистент» — инвентаризацию, управление устройствами, интеграцию со службами каталогов. И именно эта интеграция дает качественное преимущество перед использованием отдельных инструментов удаленного доступа и систем управления конфигурациями.
Представьте типичную ситуацию: для удаленного доступа используется один продукт, для автоматизации — другой (например, чистый Ansible), для инвентаризации — третий, для хранения секретов — четвертый. Администратор вынужден поддерживать все эти инструменты, следить за их обновлениями, переключаться между интерфейсами, дублировать учетные данные, собирать логи из разных мест. Это не только неудобно, но и повышает риск ошибок и усложняет аудит.
На практике «Ассистент» с модулем управления конфигурациями предлагает единую среду: адресная книга, данные инвентаризации, секреты, задачи и логи — все в одном личном кабинете. Вам не нужно интегрировать разнородные системы и поддерживать хрупкие связи между ними. Вы управляете парком из одного места, а изменения, сделанные в инвентаризации или в службе каталогов, автоматически учитываются при выполнении задач. Это снижает операционные издержки и делает автоматизацию действительно управляемой.
Коллекция — это динамический набор, который может формироваться по различным параметрам, среди которых данные инвентаризации.
Такая многовариантность позволяет гибко подходить к автоматизации. Можно запустить задачу на конкретные устройства организации, а можно — на коллекцию «все устройства с устаревшей версией Java» независимо от их расположения. Коллекция обновляется автоматически: если новое устройство соответствует критериям, оно попадает в нее и получает задачу. Администратор один раз настраивает правило — система применяет его ко всем подходящим устройствам, включая те, что появятся в будущем.
Агентное и безагентное управление конфигурациями: SSH, WinRM, Ansible
«Ассистент» поддерживает как агентный подход — выполнение задач на устройствах с установленным клиентским приложением, так и безагентный подход.
Безагентный подход позволяет подключаться к устройствам для выполнения задач без установки клиентского приложения «Ассистент». Это особенно важно, когда нужен удаленный доступ к компьютеру или серверу, где установка агента нежелательна или невозможна. Это открывает возможность управлять сетевым оборудованием, серверами и другими узлами.
Раздел «Наборы хостов» позволяет создавать списки устройств без агента, к которым будет выполняться подключение для запуска задач. В список можно включать узлы разных типов с разными способами подключения и правами. Подключение возможно с помощью данных учетной записи или SSH-ключа, которые хранятся в хранилище секретов. Для Windows при безагентном подходе используется WinRM.
Агентный и безагентный режимы работают в едином интерфейсе — переключаться между инструментами не нужно. Важно: после сохранения задачи с включенным безагентным подходом отключить этот режим невозможно.
Синхронизация с Git
Модуль поддерживает полноценный импорт проектов из Git-репозиториев. Папка репозитория становится группой шаблонов, файл — отдельным шаблоном с включенной синхронизацией. Это обеспечивает версионирование конфигураций, откат к предыдущим версиям и контроль изменений через ревью. Можно перенести уже существующие плейбуки, написанные для других систем, в том числе для ушедших с рынка.
Настроенные подключения к Git позволяют синхронизировать сценарии и автоматизировать импорт шаблонов. Для подключения репозиториев, требующих авторизации, учетные данные или SSH-ключ предварительно вносятся в хранилище секретов.
Прикладные сценарии
- Массовая установка и обновление ПО.
Обновление браузеров, антивируса, офисных пакетов, агентов мониторинга, клиентов 1С или внутренних приложений. Задачу можно поставить на ночь, а утром получить отчет по каждому устройству. - Базовая настройка Windows-рабочих мест.
Создание локальных пользователей, настройка служб, управление правами, распространение конфигурационных файлов, настройка сетевых дисков, ярлыков, параметров браузера. Один шаблон — и он применяется к группе или динамической коллекции. - Приведение Linux-серверов к типовому профилю.
Установка пакетов, настройка SSH, sudo, NTP, journald, управление службами, раскладка конфигов. Сначала — тестовый запуск на одном сервере, затем — на группе. - Инвентаризационные проверки и контроль соответствия.
Проверка версии ПО, наличия файла, состояния службы, прав доступа. Это не полноценный compliance-сканер, но хороший способ регулярно получать срез по парку и замечать отклонения. - Распространение сертификатов, VPN- и Wi-Fi-профилей.
Файлы и параметры передаются через шаблоны, а доступы хранятся в хранилище секретов. Это снижает риск ручных ошибок и утечек. - Регламентное обслуживание.
Очистка кэша, ротация логов, обновление агентов, перезапуск служб, проверка свободного места. Задачи запускаются по расписанию без участия администратора. - Безагентное управление серверами.
Через «Наборы хостов» можно подключаться по SSH или WinRM к узлам, где агент ставить нежелательно. Сложные сценарии требуют адаптации, но типовые операции становятся централизованными.
Во всех этих сценариях важно помнить: автоматизация не отменяет пилотных запусков, разграничения прав и проверки на тестовом стенде. Особенно если речь идет о критичных системах.
Как это соотносится с классической автоматизацией
В крупных инфраструктурах давно используют инструменты автоматизации — Ansible, Puppet, Chef и другие. У каждого из них есть своя ниша и свои сильные стороны. «Ассистент» снижает порог входа за счет готовых типовых шаблонов. Для чего-то действительно сложного синтаксис Ansible остается важным и нужным — и модуль позволяет его использовать в полной мере. Но теперь администратор, не знакомый с YAML, может решать повседневные задачи, а опытный инженер — подключать собственные плейбуки и сложные сценарии.
| Критерий | Классическая автоматизация (Ansible в чистом виде) | Модуль управления конфигурациями программы удаленного доступа «Ассистент» |
| Порог входа | Требуются специалисты со знанием YAML и CLI | Типовые операции — через графический интерфейс, готовые шаблоны |
| Управление устройствами | Списки хостов в файлах, ручное ведение | Группы устройств и динамические коллекции |
| Связь с учетной системой | Настраивается вручную | Интеграция с Active Directory и службами каталогов |
| Работа с секретами | Ansible Vault, требует отдельного администрирования | Зашифрованное хранилище секретов с графическим управлением |
| Запуск по расписанию | Через внешние планировщики (cron, CI/CD) | Встроенное расписание |
| Мониторинг и аудит | Сбор логов вручную, разрозненные источники | Единый журнал с детализацией до устройства |
| Работа с Windows и Linux | Разные подходы, дополнительные настройки | Единый интерфейс для обеих платформ |
| Безагентное управление | Требуется настройка inventory и ключей вручную | Готовый раздел «Наборы хостов» |
| Закрытый контур | Зависит от внешних репозиториев и модулей | Полностью автономная работа |
Ключевое преимущество — не в том, что «Ассистент» заменяет Ansible, а в том, что он делает его доступным для более широкого круга администраторов и встраивает в единую платформу управления инфраструктурой.
Безопасность
Как и во всей системе «Ассистент», в модуле управления конфигурациями уделено внимание безопасности.
- Все учетные данные — SSH-ключи, пары «логин — пароль», данные для повышения привилегий (sudo) — хранятся в зашифрованном хранилище секретов и не раскрываются пользователю.
- При безагентном подходе используется авторизация по SSH-ключам. Для Windows применяется WinRM; при настройке следует использовать защищенные варианты подключения в зависимости от инфраструктуры.
- При работе через агента трафик между агентом и сервером шифруется с помощью двустороннего TLS с обязательной проверкой отзыва сертификатов (CRL/OCSP).
- Каждый запуск фиксируется с детализацией до конкретного устройства: кто, когда и что изменил, каков результат.
- «Запуск в ограниченном режиме» — глобальный запрет на выполнение сценариев, способных изменить сервер или привести к утечке данных с сервера. Даже пользователь с правом написания плейбуков не сможет применить подобные сценарии: выполнение завершится ошибкой. По умолчанию в «Ассистенте» заданы высокие требования к безопасности.
- Продукт официально включен в Единый реестр российского ПО. Это подтверждает происхождение решения и снижает зависимость от иностранных вендоров и связанных с ними санкционных рисков.
Внедрение и поддержка
Модуль управления конфигурациями входит в редакцию «Корпорация+» (серверная лицензия). Конфигурация лицензии подбирается под фактические потребности инфраструктуры.
«Ассистент» поставляется с подробными инструкциями, которые позволяют администраторам быстро освоить функциональность модуля. Предоставляется гарантийная техническая поддержка на всех этапах внедрения, а также постгарантийная поддержка для тех, кто хочет продолжать получать обновления и консультации специалистов после окончания гарантийного срока.
Также можно воспользоваться тестовым периодом для оценки возможностей модуля.
Планы развития модуля управления конфигурациями
Мы не останавливаемся на достигнутом. Впереди большое направление развития, которое сделает управление конфигурациями еще более полным, удобным и востребованным для наших клиентов.
Мы планируем расширять функциональность модуля, добавляя новые возможности для управления парком устройств, автоматизации типовых операций и повышения удобства как для администраторов, так и для конечных пользователей. Часть этих планов уже находится в проработке, часть — в стадии проектирования. Мы будем анонсировать конкретные шаги по мере их готовности.
Вот ключевые направления, которые мы планируем реализовать в ближайший год:
- Удаленная установка и переустановка ОС с помощью встроенного PXE-сервера. Возможность развернуть операционную систему на устройстве по сети, включая чистую переустановку. Это особенно полезно при массовом вводе новых машин или восстановлении после сбоев.
- Миграция ОС. Переход с одной операционной системы на другую (например, с Windows на Linux) с сохранением данных и настроек. Процесс будет автоматизирован и контролируем.
- Файловое хранилище. Централизованное хранение файлов, которые можно распространять на устройства через шаблоны: конфигурации, сертификаты, установочные пакеты, скрипты. Это упростит управление версиями и доступом к файлам.
- Центр корпоративных приложений. Пользователи смогут самостоятельно устанавливать приложения из списка, разрешенного для конкретного пользователя и устройства. Администратор формирует каталог, управляет правами и версиями, а сотрудник получает нужное ПО без обращения в техподдержку. Это снижает нагрузку на ИТ-службу и ускоряет выдачу инструментов.
- Поддержка Android-устройств. Управление конфигурациями будет доступно не только для Windows и Linux, но и для Android. Это расширит охват парка, включая планшеты и смартфоны, используемые в рабочих процессах. Фактически речь идет о развитии в сторону MDM и полноценного UEM.
Мы продолжим уделять первостепенное внимание защите информации. Планируется дальнейшее совершенствование механизмов разграничения доступа, защиты данных и аудита действий. Все новые функции будут разрабатываться с учетом требований к безопасности и корпоративных политик.
Отдельное внимание мы уделяем клиентам, использующим облачные редакции «Ассистента». Для них станет доступен модуль управления конфигурациями — это позволит администрировать даже крупные и разнородные инфраструктуры, не отказываясь от облачной модели. Даже в облаке у многих наших заказчиков тысячи устройств, и мы хотим, чтобы автоматизация была доступна им так же, как и при локальном развертывании.
Традиционные средства удаленного доступа решают узкую задачу — подключение к устройству. Но современная ИТ-инфраструктура требует большего: централизованного управления, автоматизации, безопасности и соответствия регуляторным нормам. Модуль управления конфигурациями в «Ассистенте» превращает систему из простого инструмента удаленного доступа в полноценную платформу UEM.
Мы видим, как российские компании и государственные организации все больше нуждаются в решениях, которые не только заменяют зарубежные аналоги, но и превосходят их по удобству и функциональности. «Ассистент» помогает компаниям и государственным организациям заменять зарубежные аналоги, снижать операционные издержки и строить управляемую ИТ-инфраструктуру.
Модуль управления конфигурациями — это возможность сделать ИТ-инфраструктуру прозрачной, управляемой и безопасной. Это вклад в цифровой суверенитет страны и в эффективность каждой организации, которая выбирает «Ассистент».
Реклама. ООО «САФИБ». ИНН 3661031853

