





О скором уходе от дел объявили операторы RaaS (Ransomware-as-a-Service) GandCrab. Через Raa-S-портал GandCrab злоумышленники приобретали доступ к вымогателю GandCrab, а затем распространяли эту опасную малварь посредством спама, наборов эксплоитов и так далее. Когда жертвы шифровальщика платили выкуп преступникам, разработчики GandCrab получали небольшую комиссию, тогда как остальная часть денег оседала в руках «арендаторов» вредоноса.
Объявление о закрытии через 20 дней было сделано в официальной ветке известного хакерского форума, где GandCrab рекламировался с самого момента появления в 2018 году.
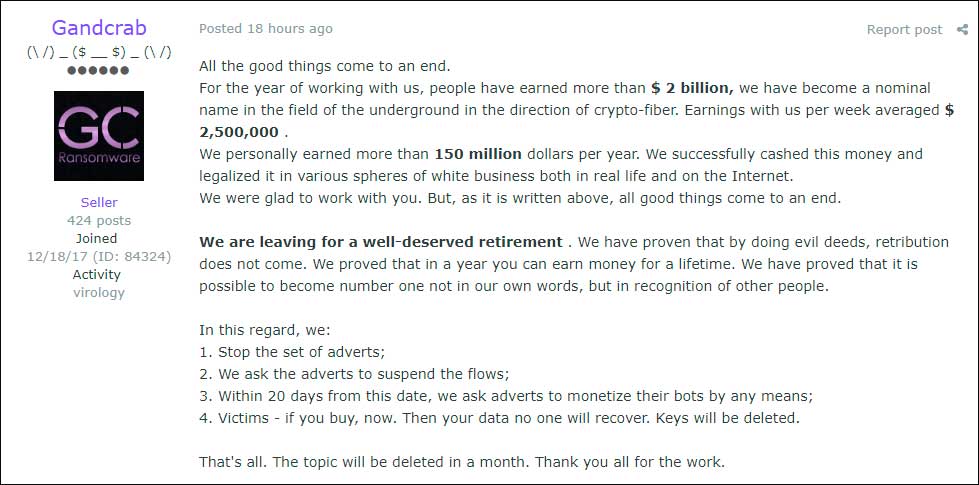
В своем послании разработчики GandCrab похвастались, что собираются «уйти на заслуженную пенсию», так как в общей сложности выкупы принесли преступникам более 2 миллиардов долларов, и операторы получали примерно 2,5 миллиона долларов в неделю (150 миллионов долларов в год). Эксперты в области безопасности сходятся во мнении, что эти цифры вряд ли соответствуют действительности.
«Мы успешно обналичили эти деньги и легализовали их в различных сферах бизнеса, как в реальной жизни, так и в интернете. Мы уходим на заслуженную пенсию. Мы доказали, что, можно творить злодеяния, но возмездие не придет», — пишут создатели GandCrab.
Хуже того, разработчики GandCrab заявили, что вместе с закрытием сервиса они намерены удалить все ключи дешифрования, что сделает невозможным восстановление файлов пострадавших. Неизвестно, пытаются ли создатели шифровальщика таким образом запугать пострадавших и побудить их заплатить выкупы, или же в самом деле планируют уничтожить ключи. Стоит заметить, что, отходя от дел, разработчики других шифровальщиков (например, TeslaCrypt, XData и Crysis) напротив публиковали оставшиеся ключи в открытом доступе, чтобы жертвы могли восстановить свои данные.
Издание ZDNet сообщает, что по данным известного ИБ-эксперта Майкла Гиллеспи (Michael Gillespie), что GandCrab демонстрирует стойкое снижение активности весь последний месяц. Фактически шифровальщик начал терять клиентов еще до объявления о закрытии.

Напомним, что GandCrab был одним из наиболее активных вымогателей на рынке весь последний год. Так, эксперты компании Bitdefender трижды выпускали инструменты для дешифровки файлов после атак GandCrab (1, 2, 3) , но вымогатель продолжал активно обновляться и совершенствоваться, и в настоящее время имеет версию 5.2, для которой дешифровщики не работают. Летом минувшего года специалисты компании AhnLab создали «вакцину» от заражений GandCrab, и в ответ авторы малвари атаковали экспертов, обнаружив уязвимость в их защитном продукте.

