





Сайт SitePoint, работающий с 1999 года, предоставляет доступ к множеству туториалов и книг по веб-разработке (платно), а также может похвастаться активным сообществом профессионалов и разработчиков. На прошлой неделе администрация сайта предупредила пользователей о компрометации.
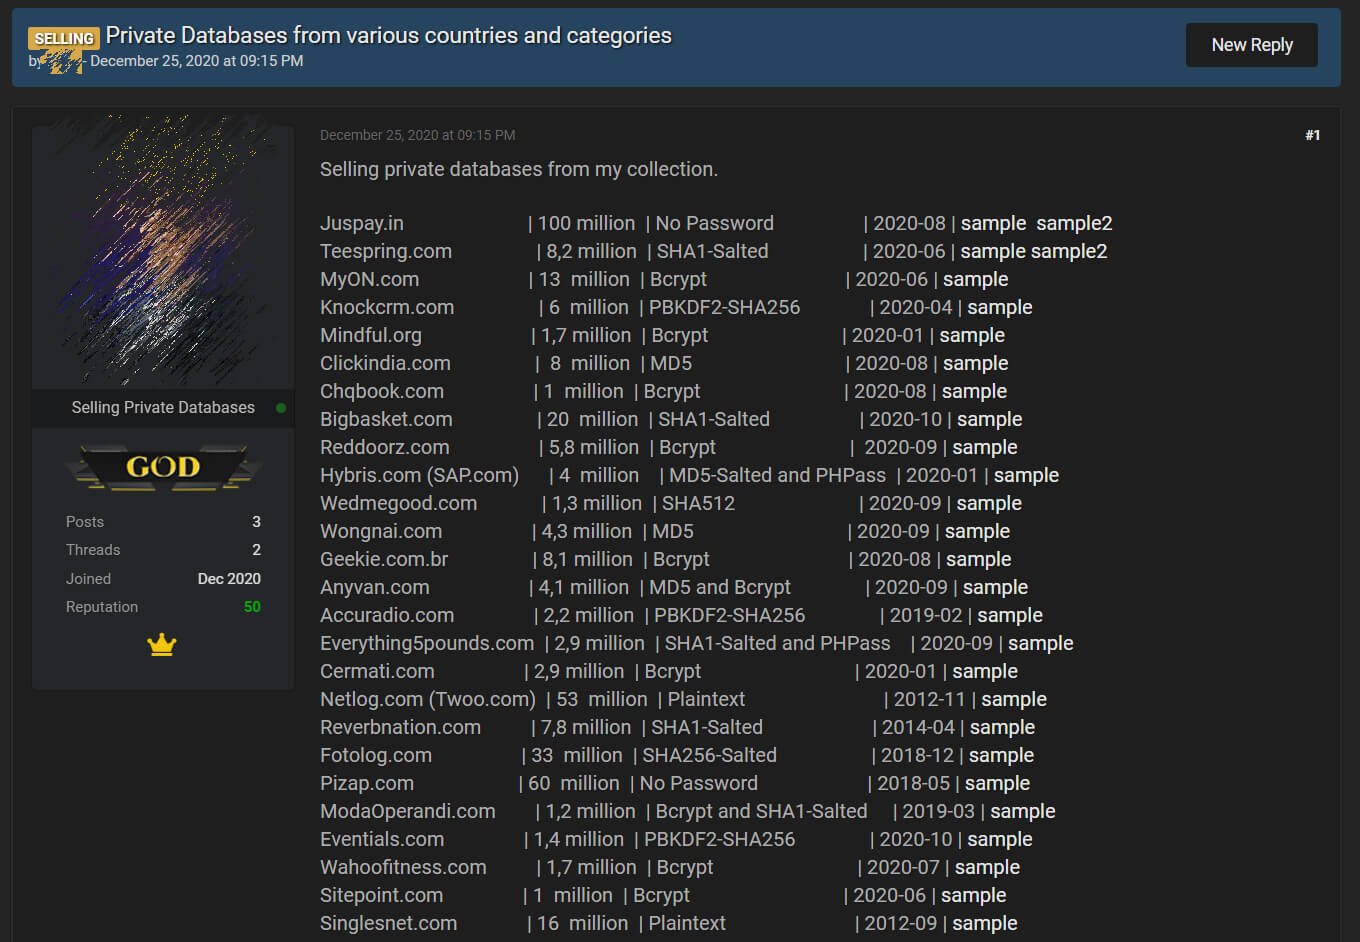
Дело в том, что еще в декабре 2020 года небезызвестная хак-группа Shiny Hunters опубликовала в даркнете 26 баз данных, с информацией различных компаний. Среди них были и данные миллиона пользователей SitePoint. Расследовав этот инцидент, компания начала предупреждать пользователей о взломе.
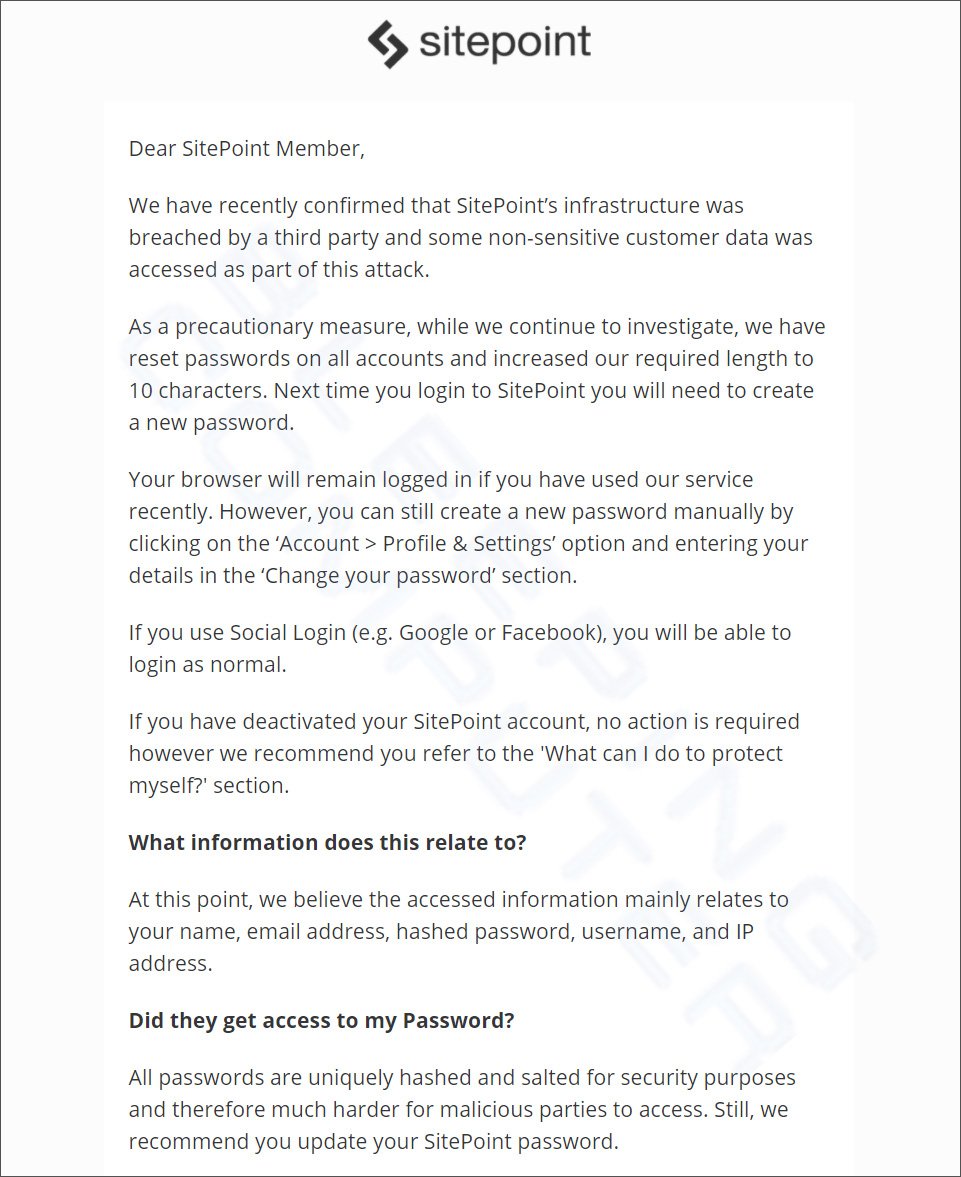
«На данный момент мы полагаем, что доступная информация в основном касалась вашего имени, адреса электронной почты, хешированного пароля, имени пользователя и IP-адреса», — пишут представители SitePoint в электронных письмах, отправленным пострадавшим.
Сайт уже инициировал сброс паролей (хотя украденные пароли были солеными и зашифрованы с использованием bcrypt) для всех учетных записей и теперь просит пользователей выбрать новые пароли длиной не менее десяти символов.
Согласно имеющимся данным, взлом произошел после того, как злоумышленники получили доступ к неназванному стороннему инструменту, который SitePoint использовал для мониторинга своей учетной записи GitHub.
«Это позволило им, через нашу кодовую базу, получить доступ к нашим системам. С тех пор этот инструмент был удален, все наши ключи API заменены, а пароли сброшены», — говорят в компании. Похоже, речь идет о компрометации компании Waydev, произошедшей летом прошло года.
Судя по всему, предупреждать пользователей о компрометации компания начала вовремя, так как, по данным СМИ, пользователи SitePoint уже начали получать на «утекшие» email-адреса вымогательские письма и послания, обещающие раздачу криптовалюты (разумеется, фейковую). Причем многих из этих почтовых ящиков создавались исключительно для использования с SitePoint.

