





Эксперты предупредили, что в открытом доступе появился эксплоит для двух нашумевших уязвимостей в Microsoft Exchange, которые носят общее название ProxyNotShell. Уязвимости использовались хакерами и ранее, но теперь атак может стать больше.
Исходно проблемы ProxyNotShell (CVE-2022-41040 и CVE-2022-41082) в сентябре обнаружили аналитики из вьетнамской компании GTSC. Напомню, что баги затрагивали Microsoft Exchange Server 2013, 2016 и 2019 и позволяли злоумышленникам повысить привилегии для запуска PowerShell в контексте системы, а также добиться удаленного выполнения кода на скомпрометированном сервере.
Как вскоре подтвердили в Microsoft, эти проблемы были взяты на вооружение хакерами. Специалисты писали, кто как минимум одна группировка использовала баги против примерно 10 компаний по всему миру.
Интерес к ProxyNotShell оказался так велик, что эксперты держали практически все технические детали уязвимостей в тайне (чтобы еще большее число злоумышленников не занялось их эксплуатацией). Однако этой ситуацией не преминули воспользоваться мошенники, которые начали продавать в сети фейковые эксплоиты для ProxyNotShell.
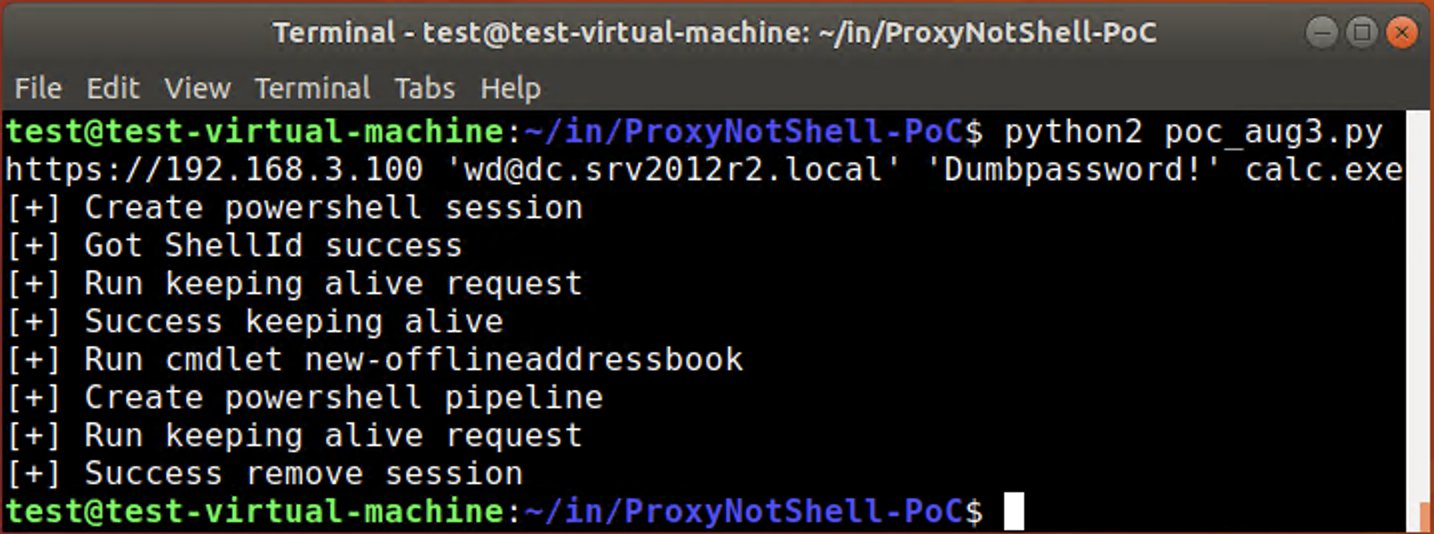
Теперь, когда уязвимости наконец исправили (с релизом ноябрьских обновлений), ИБ-исследователь, известный под ником Janggggg, опубликовал в открытом доступе PoC-эксплоит, который злоумышленники использовали для атак на серверы Exchange.
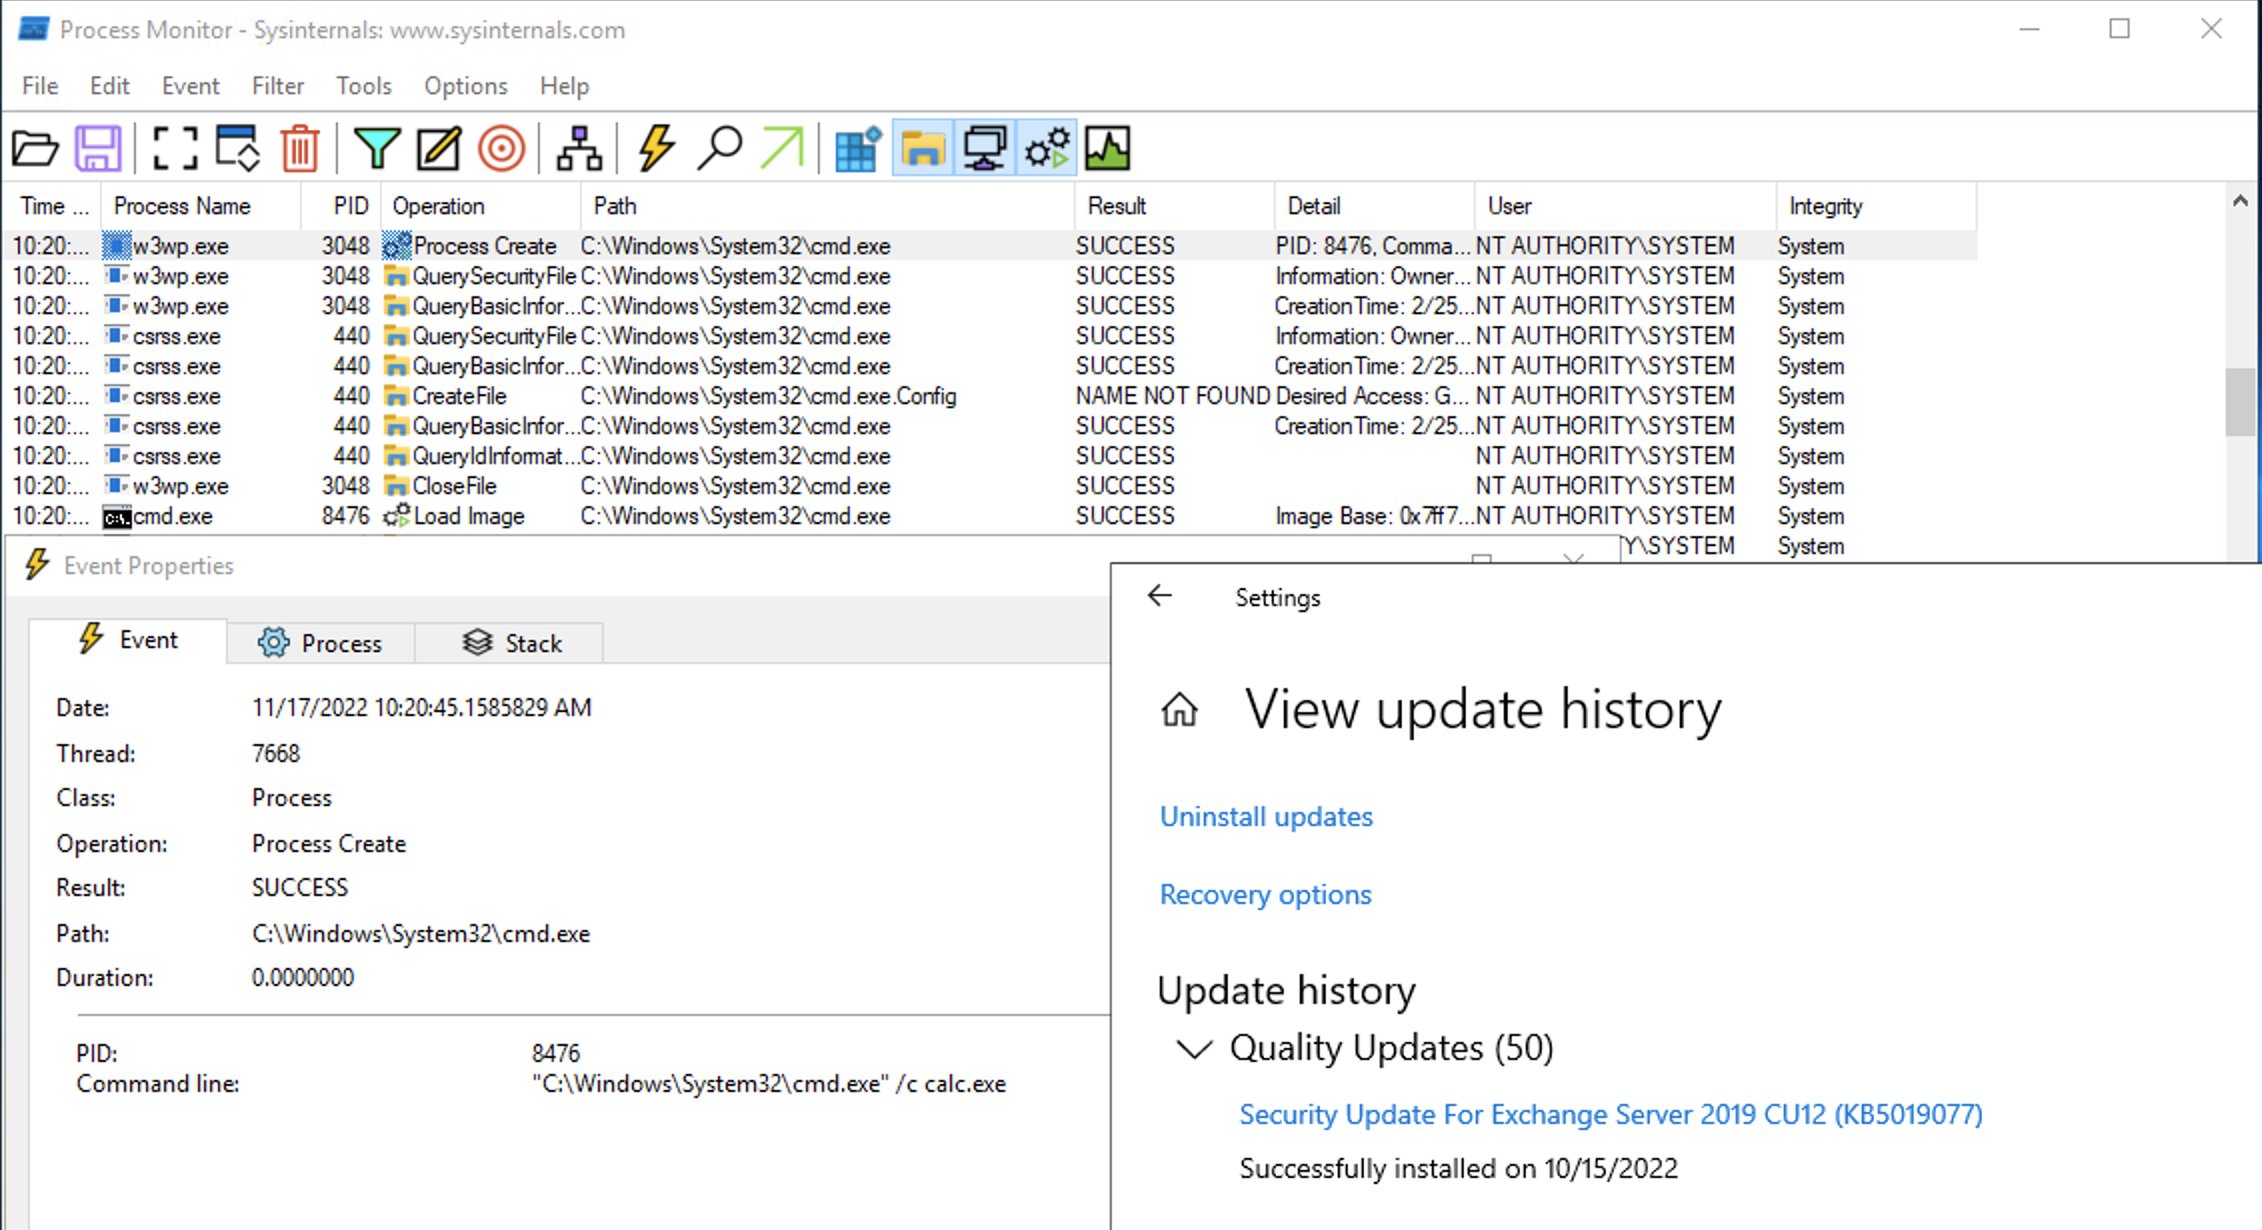
Подлинность и работоспособность этого эксплоита уже подтвердил известный ИБ-специалист и аналитик компании ANALYGENCE Уилл Дорманн. Он сообщил, что эксплоит работает против систем под управлением Exchange Server 2016 и 2019, но перед атаками на Exchange Server 2013 код нуждается в некоторой доработке.
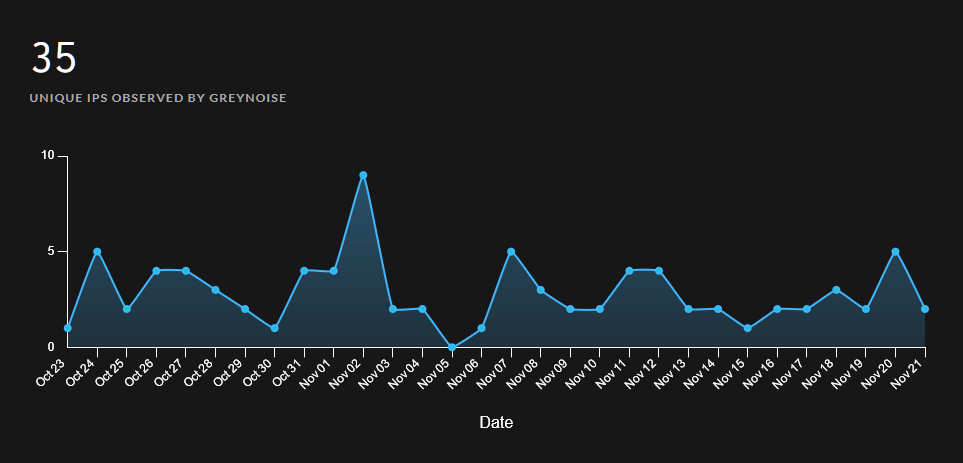
Согласно статистике исследователей из компании Greynoise, которые отслеживают использование ProxyNotShell с конца сентября, уязвимости по-прежнему подвергаются атакам, а после публикации эксплоита их может стать больше.
Напомню, что злоумышленники используют баги для развертывания веб-шеллов China Chopper на скомпрометированных серверах, чтобы закрепиться в системе, похитить данные, а также организовать боковое перемещение в сетях жертв.

