





Европейская комиссия сообщила об утечке данных после взлома облачной инфраструктуры, на которой размещены сайты платформы Europa[.]eu. Инцидент обнаружили еще 24 марта, и атака затронула как минимум один AWS-аккаунт ЕК. Ответственность за этот инцидент взяла на себя вымогательская группировка ShinyHunters.
Как пишут представители Еврокомиссии, атака не нарушила работу сайтов, и они продолжали функционировать в обычном режиме. Внутренние системы организации тоже не пострадали, что может свидетельствовать о хорошей сегментации между публичными веб-сервисами и основной сетью организации.
«Предварительные результаты расследования указывают на то, что с сайтов были похищены данные. В настоящее время Комиссия уведомляет структуры Евросоюза, которые мог затронуть инцидент. Расследование полного масштаба последствий [атаки] продолжается», — говорится в официальном заявлении.
При этом в Еврокомиссии не раскрыли практически никаких подробностей об атаке: ни тип украденных данных, ни их объем, ни вектор первоначального доступа злоумышленников, ни продолжительность их присутствия в системе. В Amazon Web Services, в свою очередь, подчеркнули, что инцидент не был связан с безопасностью их сервисов.
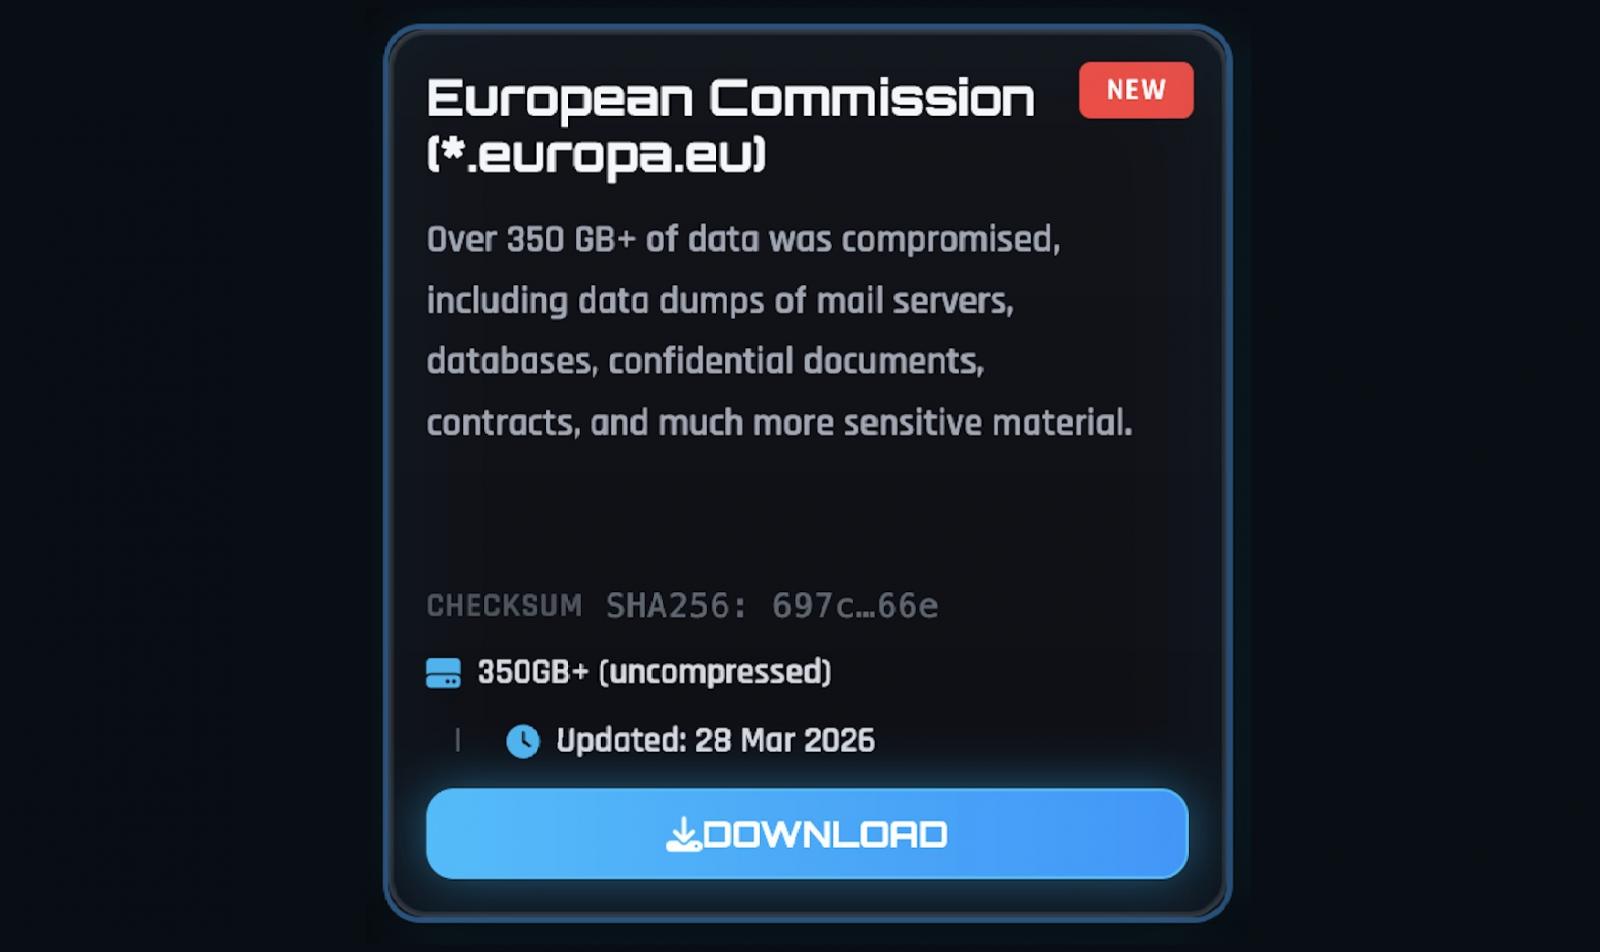
Представители группировки ShinyHunters заявили изданию Bleeping Computer, что похитили у Еврокомиссии более 350 ГБ данных, включая несколько БД, прежде чем доступ заблокировали. Хакеры не сообщают, каким образом проникли в систему, но предоставили журналистам скриншоты, подтверждающие получение доступа к данным сотрудников Еврокомиссии и почтовому серверу организации.
Также группировка уже добавила запись о взломе Европейской комиссии на свой сайт в даркнете, заявив о краже «дампов почтовых серверов, баз данных, конфиденциальных документов, контрактов и других материалов». На сайте хакеры опубликовали архив объемом более 90 ГБ, предположительно полученный из скомпрометированной облачной среды.
Стоит отметить, что это уже второй ИБ-инцидент для Еврокомиссии за последнее время. В начале текущего года стало известно о компрометации платформы управления мобильными устройствами (MDM), через которую злоумышленники получили доступ к именам и номерам телефонов сотрудников. Эта атака, предположительно, была связана с эксплуатацией уязвимостей в Ivanti Endpoint Manager Mobile (EPMM), от которых также пострадали Управление по защите данных Нидерландов и финское государственное агентство Valtori.

