





Читатели сайта Gizmodo столкнулись с поддельными CAPTCHA, которые предлагали им запустить команды в терминале. В Windows такая «проверка» приводила к установке трояна удаленного доступа NetSupport RAT. Атака длилась несколько часов и была связана с компрометацией одного из аккаунтов сайта.
Первые сообщения об инциденте появились в минувшие выходные. Пользователи публиковали в соцсетях скриншоты подозрительных всплывающих окон, замаскированных под CAPTCHA. Посетителей просили подтвердить, что они люди, а для этого якобы требовалось выполнить определенные действия в терминале. То есть пользователи столкнулись с классической ClickFix-атакой.
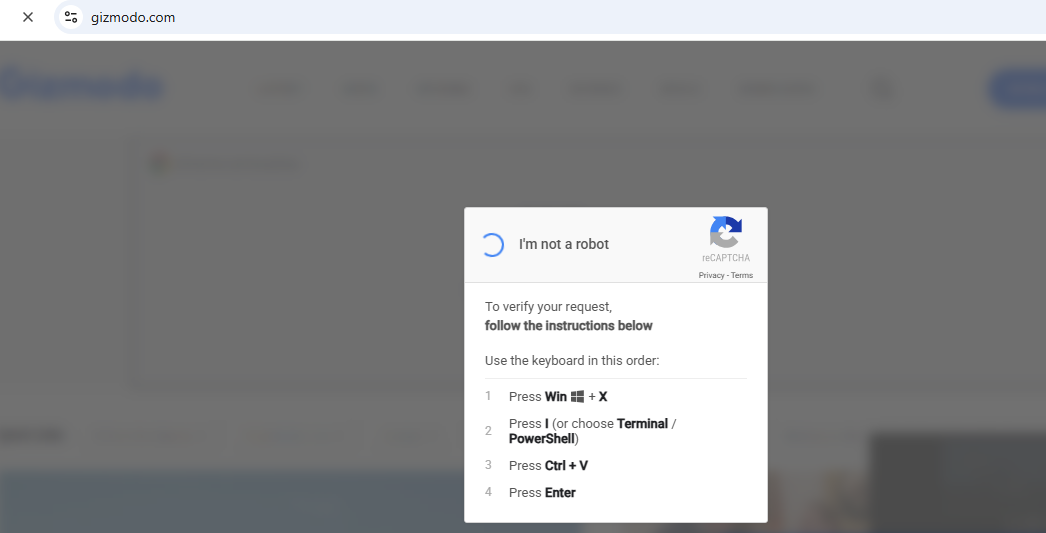
Атаки ClickFix построены на социальной инженерии. В классической версии жертв заманивают на вредоносные сайты и там обманом заставляют скопировать в буфер и выполнить некие команды PowerShell. То есть вручную заразить свою систему вредоносным ПО.
Обычно злоумышленники объясняют необходимость выполнения команд решением проблем с отображением контента в браузере, имитируют BSOD, замедляют работу браузера или требуют, чтобы пользователь решил фальшивую CAPTCHA.
Хотя чаще всего ClickFix-атаки нацелены на пользователей Windows, ИБ-специалисты уже не первый год предупреждают и о кампаниях, направленных на пользователей macOS и Linux.
По информации специалистов компании Proofpoint, за этой кампанией, вероятно, стоял оператор сервиса ErrTraffic, который работает по модели ClickFix-as-a-Service («ClickFix-как-услуга»). Сервис предоставляет своим клиентам готовую инфраструктуру для проведения таких атак и позволяет распространять практически любую малварь.
Содержимое поддельной CAPTCHA на Gizmodo зависело от операционной системы жертвы. На компьютерах под управлением Windows атакующие пытались установить NetSupport RAT. Этот троян злоупотребляет легитимным инструментом удаленного администрирования NetSupport Manager и предоставляет своим операторам доступ к зараженной системе.
Для пользователей macOS злоумышленники подготовили другую полезную нагрузку, но она, судя по всему, не работала. Дело в том, что вредонос хранился в ZIP-архиве, для открытия которого требовался пароль.
Представители издания сообщили, что вредоносные окна отображались на сайте лишь непродолжительное время. Судя по сообщениям читателей, инцидент действительно длился всего несколько часов.
«Сегодня мы обнаружили и устранили проблему безопасности на нашем сайте. Злоумышленники использовали скомпрометированный аккаунт, чтобы внедрить вредоносный скрипт, из-за чего пользователи некоторое время могли видеть мошеннический контент», — заявили представители Gizmodo.
После обнаружения атаки специалисты Gizmodo временно отключили сайт. Затем они удалили вредоносный скрипт и защитили скомпрометированную учетную запись.

