




Разработчики опенсорсного ИИ-инструмента OpenCode сообщили об инциденте, из-за которого произошла утечка API-ключей OpenAI, Anthropic и Google. По предварительным подсчетам, проблема затронула 1,4% пользователей OpenCode Console, но некоторые пострадавшие уже сообщают о несанкционированных списаниях на сотни и даже тысячи долларов США.
OpenCode представляет собой ИИ-агента для программирования, который помогает разбираться в коде, писать новые функции и исправлять баги через терминал, десктопное приложение или редактор кода. Дополнительный сервис OpenCode Console позволяет подключать API внешних ИИ-провайдеров, включая OpenAI, Anthropic и Google, но для этого пользователь должен сохранить соответствующий API-ключ в рабочем пространстве Console.
Как сообщили разработчики, 16 октября 2026 года неизвестные злоумышленники получили доступ к некой устаревшей системе OpenCode. В результате этой атаки под угрозой оказались ключи API, которые пользователи сохраняли непосредственно в Console. Так как ключи из CLI и десктопного приложения хранятся локально в SQLite и не передаются на серверы OpenCode, их атака не затронула.
В OpenCode считают, что злоумышленники могли получить доступ к ключам пользователей не ранее 17 октября, 03:30 по московскому времени. Всех пострадавших пользователей уже уведомили об инциденте по электронной почте и рекомендовали немедленно отозвать старые ключи и создать новые. Подчеркивается, что простого удаления ключа из Console недостаточно: пока провайдер не отзовет ключ, его копию можно использовать для осуществления платных API-запросов.
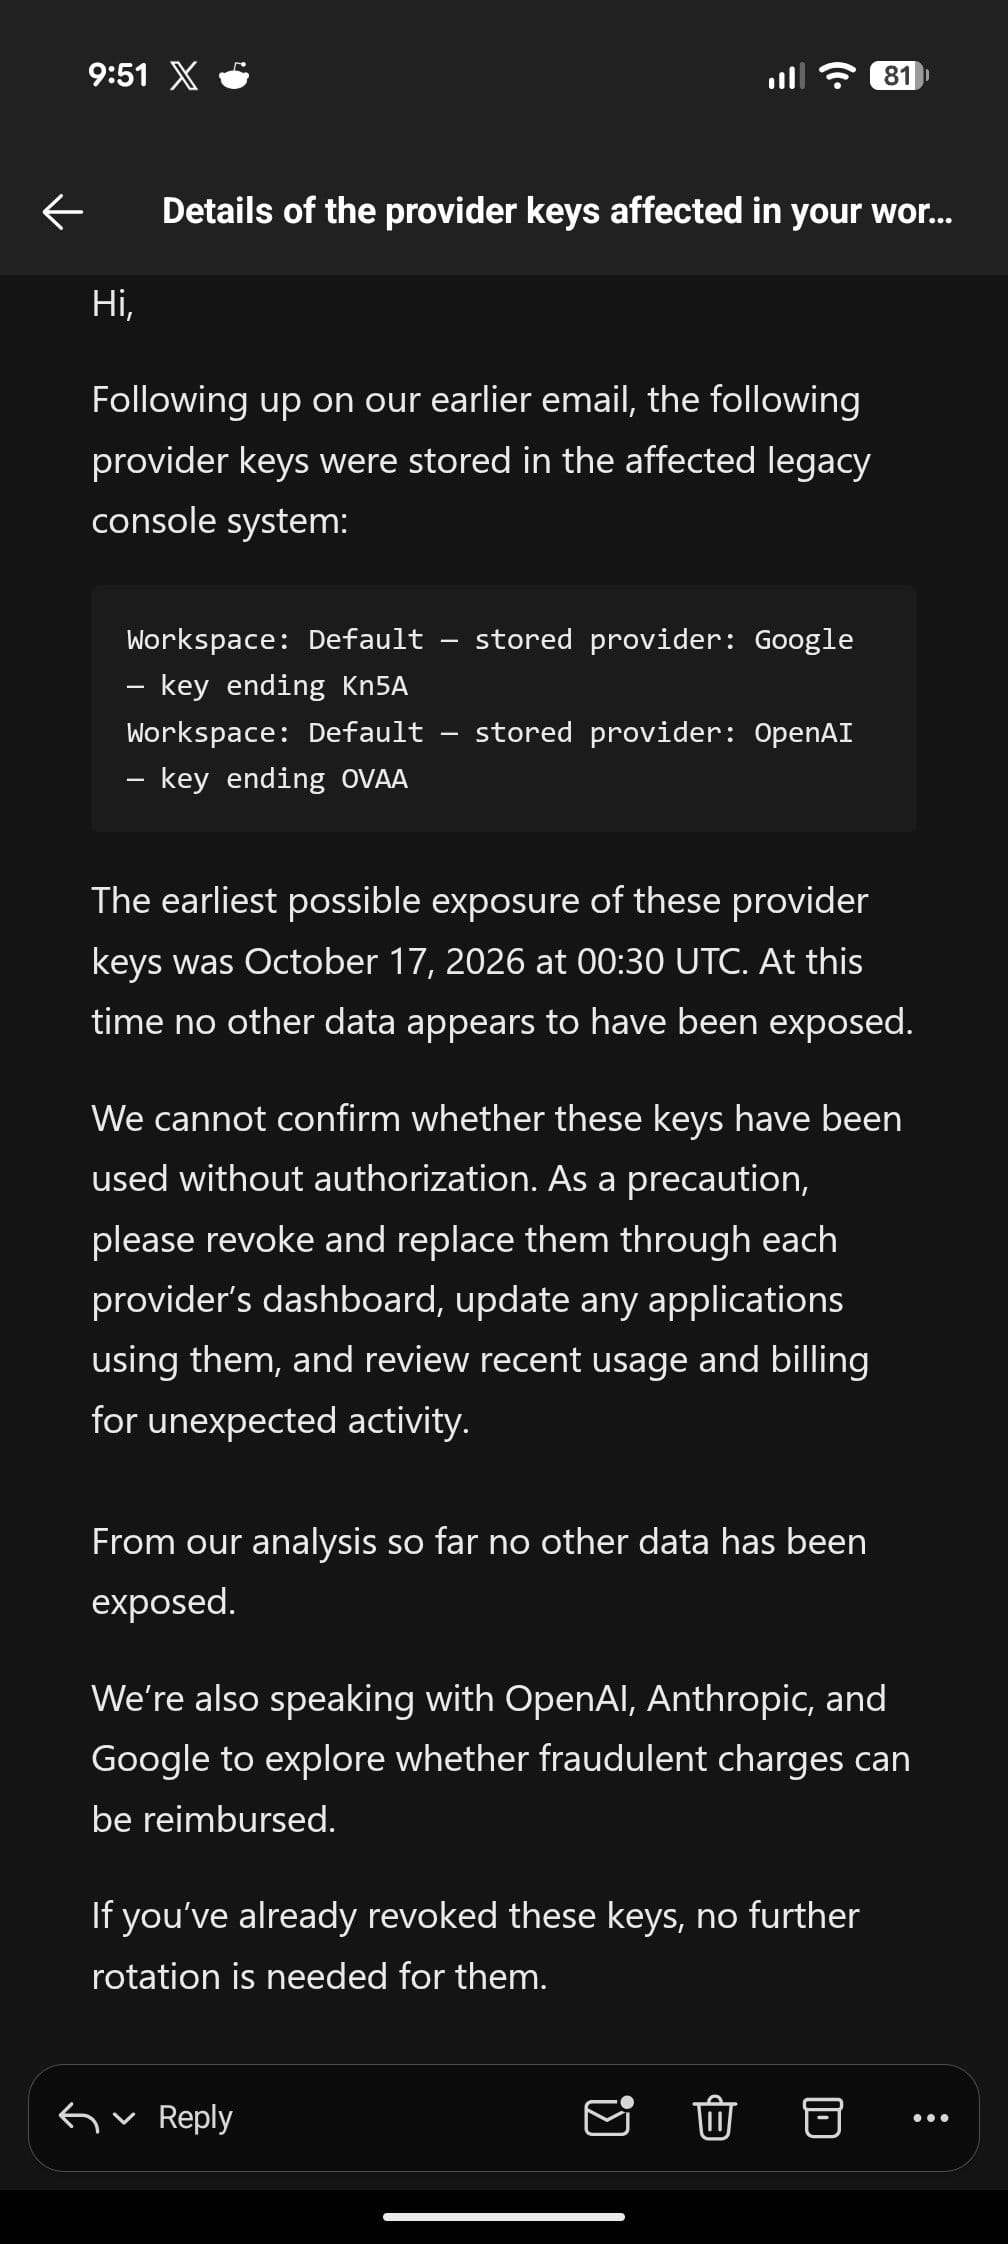
При этом представители OpenCode связывают этот взлом с масштабной атакой, направленной на дистилляцию ИИ-моделей. Однако разработчики не раскрыли, что именно дистиллировали злоумышленники, и как это связано с компрометацией API-ключей.
Обычно связанные с дистилляцией атаки связаны с массовой отправкой несанкционированных запросов к мощным ИИ-моделям, чтобы затем использовать собранные данные для обучения или улучшения других LLM (как правило, более компактных и дешевых). Не исключено, что для этих целей использовались скомпрометированные ключи OpenAI, Anthropic и Google, хотя официально в OpenCode этого пока не подтверждали.
Кроме того, сооснователь OpenCode Дакс Раад (Dax Raad) рассказал, что атакующие как минимум 48 часов непрерывно пытались проникнуть в инфраструктуру проекта с помощью ИИ-агентов.
Расследование атаки осложнилось тем, что модели, которые использовала команда проекта, начали отказываться выполнять часть запросов из-за встроенных ограничений безопасности. Какие именно модели использовались во время реагирования на инцидент, Раад не уточнил. Ситуация стабилизировалась только после того, как специалисты OpenCode получили доступ к программе OpenAI Daybreak Blue, которая позволяет использовать модели компании для защитных ИБ-задач с менее жесткими ограничениями по безопасности.
При этом некоторые пользователи уже рассказывают в социальных сетях о первых последствиях произошедшей утечки. По словам пострадавших, суммы несанкционированных расходов варьируются от нескольких сотен до 1700 долларов США. Следует отметить, что в сообщении OpenCode для пострадавших упоминалась возможность компенсации понесенных расходов.
Также пользователи пишут о приостановке своих проектов в Google Cloud из-за «признаков злоупотреблений, характерных для захваченных ресурсов».
В настоящее время разработчики продолжают расследовать инцидент совместно со специалистами Google, OpenAI и Anthropic.

