




Специалисты «Лаборатории Касперского» обнаружили новую шпионскую кампанию северокорейской хак-группы Lazarus, получившую название Operation FlashHole. В своих атаках злоумышленники используют персонализированный фишинг, легитимное защитное ПО и обновленный набор малвари. Кроме того, исследователи выявили признаки применения хакерами генеративного ИИ и постквантовой криптографии.
Первые атаки, связанные с кампанией Operation FlashHole, датированы июлем 2025 года. Исследователи пишут, что им известно как минимум о трех пострадавших организациях в Южной Корее: разработчике ПО, строительной компании и производителе оборудования проводной связи. Эта кампания продолжает предыдущую операцию Lazarus под названием SyncHole, и основной целью группировки по-прежнему остается кибершпионаж.
Как правило, атаки начинаются с целевых фишинговых писем со ссылками на поддельные резюме и портфолио, адаптированные под конкретных получателей. Один из таких ресурсов размещался на GitHub Pages, связанном с аккаунтом GitHub, который злоумышленники использовали в качестве канала управления. Аккаунт был создан в сентябре 2025 года.
Изначально на сайте размещалось резюме якобы опытного разработчика сетевого оборудования, а фотография «соискателя» была сгенерирована искусственным интеллектом. Позже содержимое сайта заменили портфолио дизайнера интерьеров, вероятно, для атаки на строительную компанию.
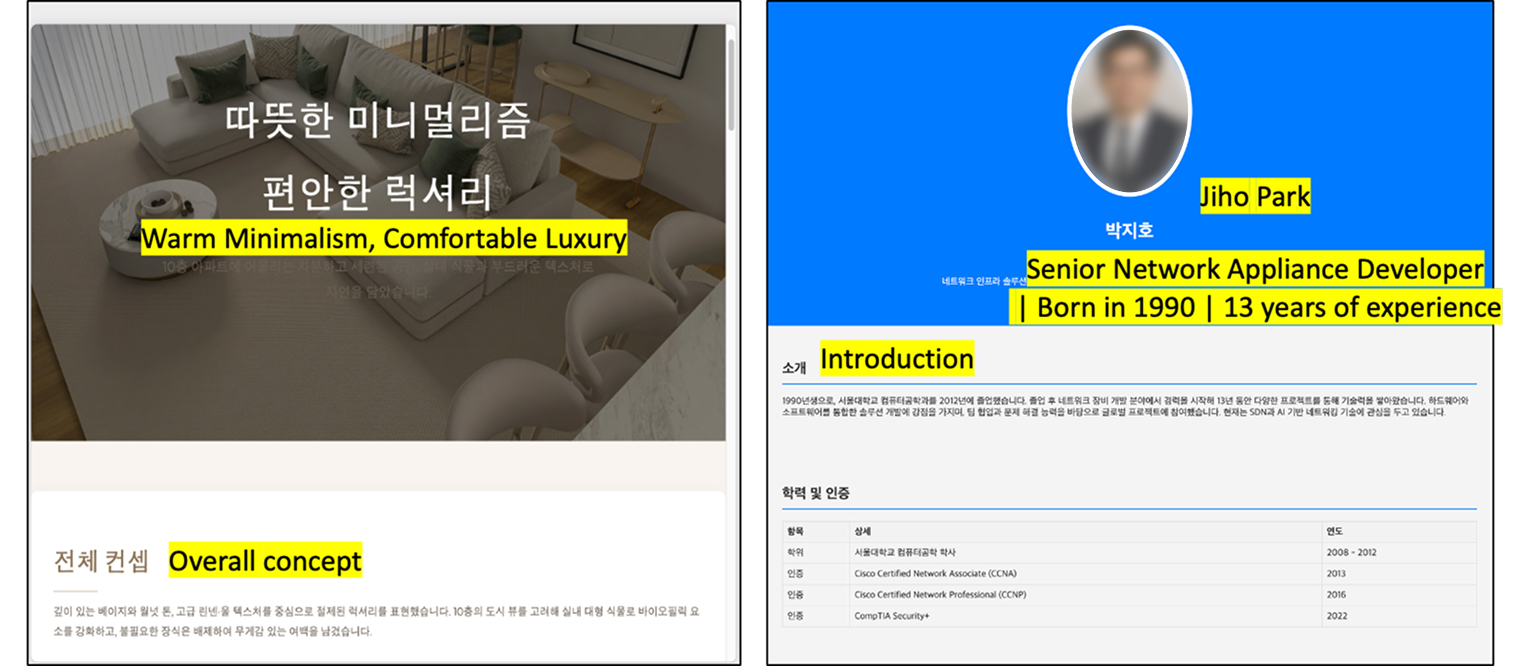
Исследователи полагают, что хакеры применяют ИИ не только для генерации фотографии, но и при создании самих приманок, которые затем вручную адаптируют под выбранные организации. Отмечается, что похожие фейковые вакансии и резюме участники Lazarus давно применяют в рамках кампании Dream Job.
После посещения вредоносного сайта в дело, предположительно, вступает CrossWeb EX — легитимное ПО для защиты финансовых операций, которое требуется для доступа к распространенным сайтам онлайн-банкинга и государственных служб Южной Кореи. Эксперты допускают, что хакеры эксплуатируют уязвимость в CrossWeb EX для первоначального проникновения, и цепочка атаки в итоге приводит к выполнению малвари в памяти.
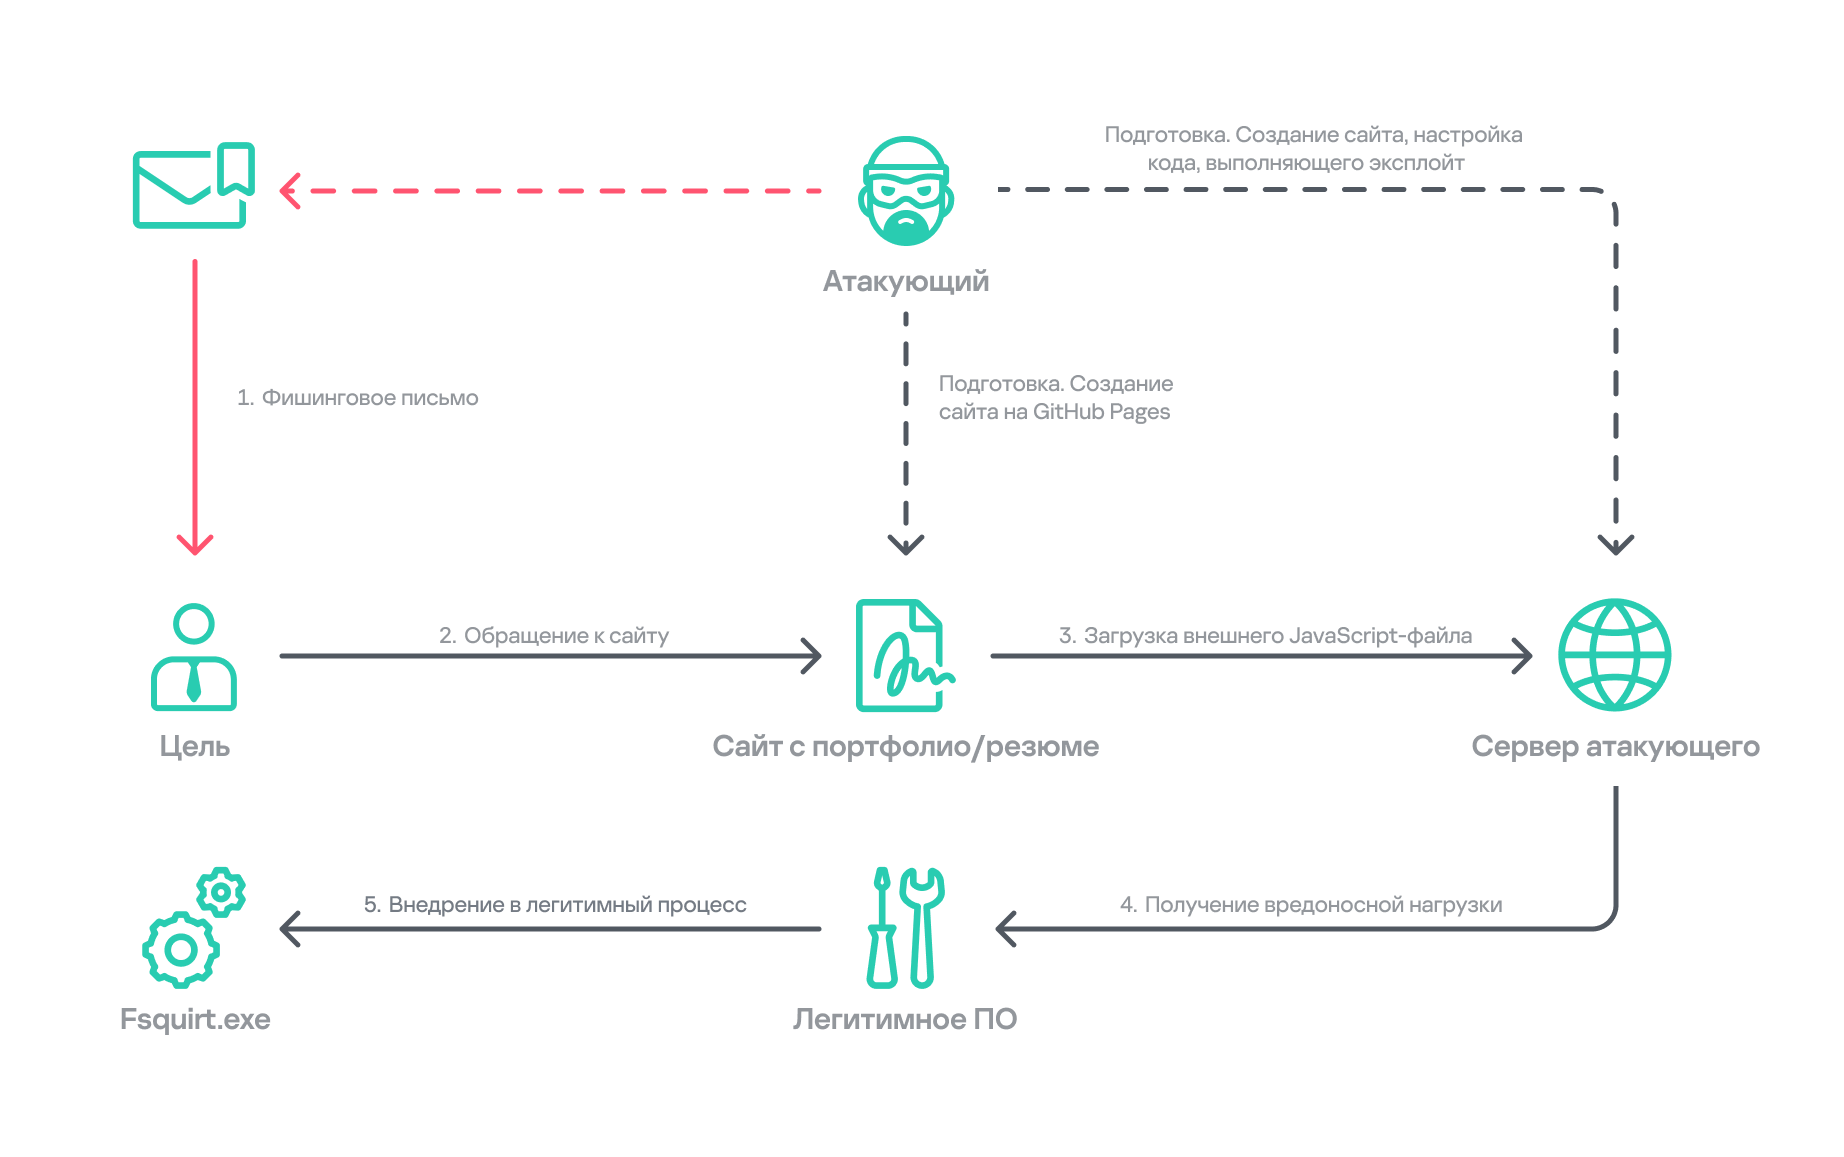
После этого запускается многоступенчатая цепочка, большая часть которой осуществляется исключительно в памяти. В ней задействованы обновленные вредоносы TechHub, Cubridge, TouchShift и LPEClient, а также два новых компонента — TouchHub и ClientHub. Они позволяют злоумышленникам закрепиться в системе, собирать данные, выполнять команды и загружать дополнительные пейлоады, используя в качестве каналов управления в том числе GitHub и Dropbox.
По словам экспертов, особый интерес представляет обновленный инструмент LPEClient. Эта малварь собирает подробную информацию о системе, включая установленные защитные продукты и состояние механизмов безопасности Windows, а затем передает данные через ClientHub. Для защищенного обмена ключами используется ML-KEM-1024 — стандартизированный NIST постквантовый механизм на базе CRYSTALS-Kyber.
После установления защищенного канала LPEClient получает дополнительную нагрузку и рефлексивно загружает ее прямо в память, параллельно пытаясь обойти мониторинг системных вызовов. По данным исследователей, Lazarus применяет подобную постквантовую криптографию как минимум с сентября 2024 года.
Старший исследователь Kaspersky GReAT Соджун Рю (Sojun Ryu) отмечает, что Lazarus продолжает дорабатывать старые инструменты и внедрять новые технологии в уже отработанные схемы атак. По его словам, особенно примечательно, что группировка начала защищать коммуникации малвари от потенциальных квантовых атак более чем за год до публикации исследования.

