Главная Хакер Лайт

Хакер Лайт

Статьи для новичков, доступные по отдельной экономичной подписке.

Подписка по тегу

Хакер Лайт

Хакер Лайт — доступная подписка для тех, кто начинает знакомство с информационной безопасностью и материалами «Хакера». Подписка открывает доступ к 800+ статьям, которые подойдут новичкам: понятным руководствам, практическим…

от 1000 Р 12 месяцев #Хакер Лайт
Купить подписку
Xakep #329

Сам себе канарейка. Добавляем Canarytokens в документы Office

В юности мы часто угорали по приколюхе Canarytokens: указываешь почту, скачиваешь файл DOCX, XLSX или PDF, чуть правишь, отправляешь другу — и вычисляешь его по IP-адресу. Сегодня посмотрим на этот древний трюк с профессиональной точки зрения.
Xakep #329

Skipjack. Вскрываем криптоалгоритм Агентства национальной безопасности США

Сегодня мы возьмем старое приложение на Visual Basic и попробуем разобраться, как оно шифрует файл лицензии. Найдем декриптор, восстановим алгоритм по дизассемблированному коду и с помощью ИИ опознаем реализацию криптоалгоритма Skipjack. Заодно выясним, как секретный американский шифр времен холодной войны оказался внутри обычной программы и почему от его криптостойкости в итоге почти ничего не осталось.

Xakep #329

Что ж ты, Жека? Разбираем критическую уязвимость в Jenkins

В этой статье я покажу, как работает опасная уязвимость в механизме десериализации Jenkins, которая ведет к компрометации данных, а иногда и к полному захвату сервера. Посмотрим, как взламывают серверы CI/CD и что происходит в коде во время атаки.

Xakep #329

Эхо пустоты. Как из Windows вытаскивают следы удаленных файлов

После удаления файла информация о нем может еще долго оставаться в системе. В статье мы разберем эту особенность на примере Windows 11. Возьмем стандартный сценарий: удалим файл, очистим корзину и перезагрузим систему. Представь себе, даже после таких процедур в системе останется достаточно инфы для форензики.

Xakep #329

Крипта с нуля. Разбираемся в криптокошельках

Мы продолжаем изучать устройство криптовалют с инженерной точки зрения и сегодня поговорим о кошельках, предназначенных для хранения крипты. На самом деле они ничего не хранят: монеты остаются в блокчейне, а кошелек управляет ключами, дающими право распоряжаться твоими активами. Разберемся, чем отличаются горячие и холодные, кастодиальные и некастодиальные кошельки, зачем нужен multisig и почему потеря seed-фразы может обернуться настоящей катастрофой.

Xakep #329

Карманный терминал. Тестируем M5Stack Cardputer ADV в полевых условиях

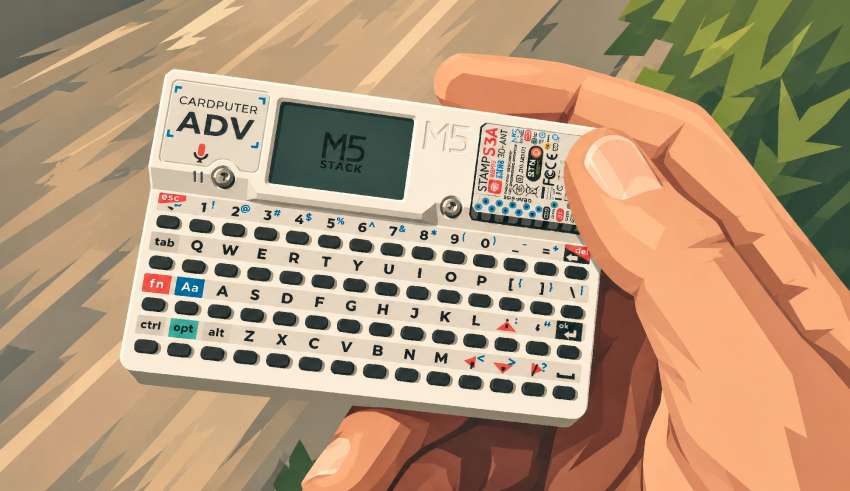
M5Stack Cardputer ADV — карманный компьютер на ESP32-S3, который способен оказаться гораздо полезнее, чем кажется. Мы протестируем его в полевых условиях: проверим беспроводной аудит, расширим возможности радиомодулями и GPS, а затем попробуем превратить Cardputer в специализированный терминал для сетевого инженера.

Xakep #329

Тайные послания. Как работает текстовая стеганография с LLM

Сегодня разберемся, как языковые модели прячут информацию в обычном тексте — без простых трюков вроде невидимых символов. Рассмотрим водяные знаки Claude и на практике проверим инструмент, превращающий секретное сообщение в безобидную переписку.

Xakep #329
ВзломДля начинающих

Bash с самого начала. Проходим путь от простых команд до сканирования сети

Сегодня я расскажу, как понять Bash, научиться читать чужие команды и писать свои. Пройдем путь от самых основ до запуска полноценного сканера хостов и портов. Если ты еще не знаешь, в чем разница между && и ||, эта статья для тебя.

Xakep #329
ПриватностьДля начинающих

Пишите письма. Разбираем приемы атак на Windows через фишинг

Фишинг лидирует среди способов получения первоначального доступа. Причина проста: если у компании зрелая ИБ и грамотно защищен внешний периметр, атакующим остается социальная инженерия. К тому же одну и ту же фишинговую кампанию можно использовать против разных целей, слегка меняя текст, поэтому такие кампании легко масштабировать.

Xakep #329

Слушаем FM с RDS. Как я сделал автономный приемник на RDA5807

Сегодня мы доведем до законченного устройства приемник на RDA5807 с поддержкой RDS: добавим аудиоусилитель, аккумуляторное питание и новый дисплей, изготовим печатную плату и корпус, а затем немного доработаем прошивку. Заодно разберемся с энергопотреблением, автоматической настройкой станции и выводом на экран.

Xakep #329

Вымогатель-болтун. Как Devman прошел путь от новичка до преступника в розыске Интерпола

31 июля 2025 года Джон Ди Маджо открыл сообщение в зашифрованном мессенджере. Преступники обычно не любят, когда их деятельность расследуют, но этот написал сам. К сообщению была приложена фотография: дорогие часы, спортивные автомобили. Отправителя Ди Маджо знал.

Xakep #329

Слабое звено. Обходим проверку лицензии, анализируя JavaScript вместо байт-кода

Не всякую защиту нужно ломать с помощью дизассемблера. Иногда достаточно открыть DevTools, изучить JavaScript фронтенда и понять, как приложение принимает решение о блокировке. Мы исследуем лицензионный механизм Java-приложения с веб-интерфейсом, разберемся в архитектуре Angular и NgRx, а заодно проверим, насколько полезен искусственный интеллект при анализе минифицированного кода.

Xakep #329

HTB Helix. Получаем рут через ПЛК ядерного реактора

В промышленных и IoT-системах привилегированные операции часто завязаны не на обычные права в ОС, а на состояние оборудования: режим работы, флаги тестирования и показания датчиков. В этой статье посмотрим на пример компрометации такой системы.

Xakep #329

Охота на призраков. Как работает закрепление в Windows через WMI-подписки

Windows Management Instrumentation (WMI) — это мощнейший инструмент администрирования, встроенный в каждую современную версию Windows. Он позволяет управлять системой, получать информацию о процессах, службах, оборудовании и многом другом. Но, как любой мощный инструмент, WMI может быть использован во вред.

Xakep #329

Преступное закрытие. Расследуем, как пошла на дно биржа BitMart

Кит (имя изменено в целях конфиденциальности) пользовался BitMart уже два года и никогда не сталкивался с проблемами в работе платформы. В какой-то момент он доверил этой бирже все свои сбережения. С точки зрения инвестиционных фондов это была небольшая сумма — всего около 34 тысяч долларов, но для Кита и его семьи это были большие деньги.
Xakep #329

Новая мапа. Разбираем, что изменилось в sqlmap за последний год

Если сравнить мануал sqlmap годичной давности с текущим, разница бросается в глаза: многие вещи вообще напрямую не связаны с эксплуатацией SQLi. Сегодня посмотрим, что это за фичи и как они пригождаются в работе пентестера.

Xakep #329
ВзломДля начинающих

HTB Kobold. Используем панель управления Docker для захвата хоста

Если у веб-панели управления контейнерами есть право создавать привилегированные контейнеры, захват хоста часто сводится к одному опасному действию. Я покажу такую эскалацию, а по пути получим доступ через удаленное выполнение команд в MCPJam Inspector, найдем скрытые поддомены, используем включение локального файла в PrivateBin через общий том.

Xakep #328

Серый кардинал без посредников. Настраиваем потоки и алерты, пишем декодер для Graylog 7.1

Собирать логи — только половина дела. Система мониторинга становится по-настоящему полезной, когда сама отслеживает критические события и заранее предупреждает о проблемах. Сегодня разберем, как организовать такой мониторинг с помощью опенсорсного инструмента Graylog.

Xakep #328
GeekДля начинающих

Крипта с нуля. Изучаем экосистему криптовалют

Сегодня биткоин — лишь один из тысяч цифровых активов. Почему появились Litecoin и Ethereum? Зачем понадобились Monero, XRP и Cardano? Чем токен отличается от «настоящей» криптовалюты, а стейблкоин — от мемкоина? И почему одни проекты становятся фундаментом целых экосистем, тогда как другие исчезают спустя несколько лет? В этой статье мы посмотрим, как эволюционировали идеи, заложенные Сатоси Накамото, и во что превратилась криптоиндустрия за прошедшие годы.

Xakep #328

Автоматизация в Burp Suite. Учимся работать с макросами и правилами

Сегодня я расскажу, как с помощью правил Burp Suite не только поддерживать сессию, но и выстраивать мощные атаки. Заодно посмотрим, как бустануть другие хакерские тулзы, заменив пассивное проксирование смарт-прокси.

Xakep #328

Прорыв или нет? Разбираем, кто есть кто в генеративных моделях

Эта статья — обзор моделей для генерации изображений, каждая из которых могла заменить SDXL, но так этого и не сделала. Я расскажу, на чем спотыкаются популярные в сообществе модели вроде Z-Image Turbo и почему ни одна модель после SDXL так и не смогла стать универсальной заменой дряхлому чемпиону. В общем, сейчас будет срыв покровов и, конечно, картиночки!

Xakep #328

Дискотека единорогов. Делаем RGB-подсветку для монитора, чтобы компьютер ✨засиял✨

Глядя на комнаты девушек, иногда невольно завидуешь: почему у парней не может быть так же красиво? Думаю, рабочее место не обязано выглядеть, как гараж, так что я решил перестать ныть и сделать свое рабочее место чуточку уютнее. А что нужно для уюта в первую очередь? Правильно, подсветка!

Xakep #328

Жизнь после смерти Windows Server 2016. Разбираем угрозы и укрепляем безопасность устаревшей ОС

12 января 2027 года в Microsoft официально прекратят расширенную поддержку Windows Server 2016. Редакции Datacenter, Standard и Essentials перейдут в статус End of Life (EOL): для них больше не будут выпускать регулярные обновления безопасности и бесплатные исправления, а техподдержка закончится.

Xakep #328

Go ломать хеши! Пишем свой хешкрекер на Golang и изучаем тонкости языка

Одна из самых сложных и запутанных задач при разработке многопоточных приложений — организовать совместную работу горутин. Тебе нужно выстроить правильный пайплайн обработки данных, аккуратно закрыть каналы и дождаться завершения горутин — даже если что-то пошло не так.

Xakep #328

Легальный ужас. Как хакеры превращают в оружие инструменты удаленного управления

RMM (remote monitoring and management) — класс инструментов для удаленного мониторинга и управления. Изначально они не задуманы как хакерский инструмент, но в руках злоумышленника могут в него превратиться. В этой статье разберем конкретные продукты и примеры ориентированной на них малвари.
Xakep #328

Агент ноль-ноль-дырка. Разбираем CVE в популярном ИИ-инструменте Langflow

Не успели отойти от CVE в n8n, как по сообществу ИИ-разработчиков был нанесен новый мощный удар. На этот раз уязвимость нашли в популярном конструкторе Langflow. Баг позволяет удаленно выполнить команды за один запрос.

Xakep #328
ВзломДля начинающих

HTB CCTV. Раскрываем админскую панель motionEye и повышаем привилегии

Веб-панели для администрирования часто закрыты от внешней сети, но после получения SSH-доступа их можно исследовать через туннель и превратить в путь к root. Сегодня я покажу, как это делать, но сначала через SQL-инъекцию вытащим хеши пользователей и подберем пароль для SSH.

Xakep #328

Криптовалютный детектив. Практикуемся в отслеживании транзакций без enterprise-софта

За последние годы мы слышали про блокчейн много: про революцию финансов, про свободные деньги и про бесконечный скам. Мнений на этот счет много, но факт простой: через блокчейн все чаще передают деньги, как обычные юзеры, так и блечеры. Поэтому для эффективных расследований в рамках AML или threat intelligence нам нужно уметь отслеживать криптовалютные транзакции.

Xakep #328

Обфускация LDAP. Как скрыть разведку Active Directory от простых детектов

LDAP-запросы лежат в основе разведки Active Directory: от Kerberoasting в Impacket до сбора графа в BloodHound. Фильтры, атрибуты и база поиска становятся удобными сигнатурами для детекта подозрительной активности. В этой статье разберем, как устроены такие запросы, где именно их можно мониторить и какие приемы обфускации помогают менять форму запроса, сохраняя тот же результат.

Xakep #328

Релокации. Разбираемся, как Linux-программа находит функцию во время выполнения

Когда программа в Linux вызывает `printf`, `sleep` или любую другую функцию из динамической библиотеки, ее реальный адрес заранее неизвестен из-за ASLR. Тем не менее вызов каким-то образом срабатывает. В этой статье мы шаг за шагом разберем, как работают механизмы PLT, GOT и релокации, проследим процесс разрешения адресов с помощью `objdump`, `readelf` и GDB, а также увидим вживую, что происходит при первом и последующих вызовах библиотечной функции.

Xakep #328

Вторжение с Burp. Используем Burp Intruder на 100%

Предположим, ты уже знаешь, что такое пейлоад и как выполнить базовую атаку в Burp Intruder. Настало время посмотреть на более глубокие техники. В этой статье я разберу, как обновлять CSRF-токен при атаке, расскажу, как связать Burp Collaborator и Burp Intruder, научу работать со встроенными препроцессорами и создавать кастомные.

Xakep #328

HTB DevArea. Обходим проверку символических ссылок в Linux

Если пользователю разрешили запускать служебный скрипт через sudo, опасность может скрываться в обычном чтении файлов: запрет прямых путей и одиночных символических ссылок можно обойти цепочкой ссылок и заставить скрипт вывести закрытый ключ root.

Xakep #327

Подглядываем через DWM. Как превью приложений в Windows выдают тайны

Мы обратили внимание на привычную всем функцию предпросмотра окон в Windows. Превью может хранить последнее видимое состояние окна, даже когда само приложение заблокировано или спрятало содержимое. Это может быть каналом утечки данных, и сегодня посмотрим, как его эксплуатировать.

Xakep #328

Red Stable. Строим систему управления распределенной атакующей инфраструктурой

Мы собрали систему, которая превращает набор одноплатников и микроконтроллеров в атакующую инфраструктуру: устройства сами подключаются к VPN, сами появляются в мониторинге, а образ с 40+ редтимерскими инструментами генерируется в несколько кликов. Сегодня покажем общую архитектуру и внутренности этой системы.

Xakep #327

Inbox на изи. Как спамеры пробивают любые фильтры

Попасть в папку «Входящие» — мечта каждого спамера и настоящее злодейское искусство. Но иногда в корпорациях сами подкидывают возможность обойти все фильтры и средства защиты. Сегодня посмотрим на схемы, которые используют спамеры, чтобы пробиться к пользователю.

Xakep #327
ВзломДля начинающих

HTB WingData. Повышаем привилегии в Linux при распаковке архива

Когда привилегированный скрипт распаковывает пользовательский архив, можно попытаться заставить скрипт записать файл за пределами целевого каталога. Сегодня разберем такой обход в Python-модуле tarfile. По пути получим первичный доступ через уязвимый веб-интерфейс Wing FTP, вытащим из его конфигурации хеш пароля, подберем пароль с учетом соли и найдем разрешенную sudo-команду.

Xakep #327

Go перебирать каталоги! Пишем собственный фаззер и разбираемся с многопоточностью в Go

В этой статье мы рассмотрим основные приемы работы с каналами в Go и познакомимся с приемами и практиками написания многопоточного кода. В качестве практичного примера напишем свой быстрый фаззер, который будет проверять, есть ли на хосте файлы из словаря.

Страница 1 из 2212345 1020...
CyberYozh

Рассылка

Важные события и скидка на подписку:

Форма защищена SmartCaptcha

«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков