Главная Xakep Start (страница 16)

Xakep Start

Статьи для начинающих, входящие в специальный вариант подписки

Xakep #274

HTB Static. Захватываем сервер через VPN и дыру в Xdebug

Для начала я покажу, как фиксить «битый» архив GZIP; из него мы получим важную информацию, затем подберем одноразовый пароль и получим доступ к хосту через VPN. Для повышения привилегий проэксплуатируем уязвимость в Xdebug и найдем ошибки в сложной пользовательской программе. Все это — чтобы пройти сложную машину Static с площадки Hack The Box.
Xakep #273

HTB Writer. Ломаем приложение на Django, чтобы захватить веб-сервер

В этой статье я покажу, как с помощью SQL-инъекции получить исходные коды приложения, затем проэксплуатируем уязвимость загрузки и обработки файлов, а под конец поищем путь к повышению привилегий через мониторинг запускаемых пользователем процессов. Все это потребуется, чтобы пройти среднюю по сложности машину Writer с площадки Hack The Box.
Xakep #273

Звездная сила. Как уязвимость в StarForce позволяет обнулять триал

Защита StarForce отечественных разработчиков уже давно стала легендарной. У многих это название ассоциируется со счастливым детством, но StarForce успешно развивается и осваивает новые горизонты. Сегодня мы поговорим о том, как эта защита устроена.

Xakep #273

Хакерская телега. Обзор Telegram-каналов об информационной безопасности

Все-таки Telegram — уникальное приложение. Оно сочетает в себе удобный мессенджер, социальную сеть и блоги, в которых многоопытные гуру обещают превратить любого говорящего попугая в DevOps-инженера. Давай посмотрим, что есть в «Телеграме» по теме информационной безопасности.

Xakep #273

Сверхрегенератор. Собираем радиоприемник из восьми деталей

15–20 лет назад, когда Arduino еще не было, люди обучались азам схемотехники самостоятельно и собирали радиоприемники и прочие полезные устройства. Среди них особое место занимает схема со сверхрегенератором, отличающаяся предельной простотой. Сегодня мы поговорим о том, как самостоятельно собрать такой девайс.

Xakep #273

HTB Pikaboo. Пентестим nginx и повышаем привилегии через LFI

В этой статье мы займемся эксплуатацией неправильно настроенных алиасов nginx, познакомимся с одной из техник получения RCE через локальное включение файлов, поработаем с LDAP в Linux и найдем уязвимость в пользовательском скрипте. Все это поможет нам захватить флаг рута на машине Pikaboo с площадки Hack The Box.
Xakep #272

Android: уязвимости PendingIntent и трекинговые библиотеки

В этом выпуске: анализ использования трекинговых библиотек в приложениях, рассказ об уязвимостях, связанных с использованием PendingIntent, статьи о правильном завершении и синхронизации корутин, а также статья о неочевидных тонкостях работы с объектами. Ну и как всегда — подборка библиотек для разработчиков.

Xakep #272

HTB BountyHunter. Ломаем сайт на PHP через XXE и пентестим приложение на Python

В этой статье на примере простой по сложности машины BountyHunter с Hack The Box я продемонстрирую эксплуатацию уязвимости XXE, работу с обертками в PHP и эксплуатацию бага в программе на Python. Это не самые хитрые уязвимости, зато они встречаются в реальных условиях.

Xakep #272

HTB Seal. Пентестим Apache Tomcat и эксплуатируем Ansible Playbook

На этот раз мы с тобой пройдем среднюю по сложности машину с площадки Hack The Box. Ты научишься извлекать ценную информацию из репозиториев Git, обходить контроль доступа HTTP 403, эксплуатировать Apache Tomcat до уровня выполнения произвольного кода и повышать привилегии через Ansible Playbook.
Xakep #272
КодингДля начинающих

Змеиная почта. Пишем на Python и Qt почтовик с возможностью прикреплять файлы

Возможно, ты уже умеешь писать простые сценарии на Python, но пробовал ли ты делать графические программы с настоящими работающими кнопочками? Поверь, это тоже крайне увлекательно и не очень сложно! Сегодня мы попрактикуемся в этом, написав на Python и Qt простой почтовик, который будет отправлять письма с аттачами.

Xakep #272

Вскрытие покажет. Анализируем малварь в собственной лаборатории

С самого детства нам прививают важные и полезные привычки: мыть руки перед едой, надевать на морозе шапку, запускать исследуемую малварь исключительно в виртуальном окружении. Тестовая лаборатория для безопасного изучения вредоносных программ у нас уже есть. Теперь давай исследуем вредоносный файл семейства PlugX и разработаем сигнатуры для его детекта.

Xakep #272
ТрюкиДля начинающих

Linux за 30 минут. Руководство по выбору и использованию Linux для новичков

Совершенно не важно, какую операционку ты предпочитаешь иметь на рабочем компьютере, — Linux сегодня буквально повсюду. Даже в Windows теперь можно запускать Linux, чтобы легче было, к примеру, тестировать серверный софт. Хакеру же ориентироваться в Linux просто необходимо.

Xakep #272

Мастерская хакера. Подборка полезных инструментов для Windows и Linux

Век живи – век собирай всякие полезные штуковины! Руководствуясь этим правилом, я скопил обширную коллекцию утилит, лучшими из которых хочу с тобой поделиться. Может, и ты подберешь себе что-то, что тебе поможет в ежедневной работе или выручит в сложную минуту.

Xakep #272

Грязный Джо. Взламываем Java-приложения с помощью dirtyJOE

Способы обхода триала в различных программах — одна из самых интересных тем прикладного реверс-инжиниринга, и я не уже не раз посвящал ей свои статьи. Настало время вернуться к этой тематике снова. Наш сегодняшний пациент — приложение, выполненное в виде JAR-модуля, которое мы исследуем без полного реверса и пересборки проекта.

Xakep #272
ВзломДля начинающих

HTB Explore. Повышаем привилегии на Android через ADB

В этой статье я покажу, как захватить машину Explore, основанную на Android. Поможет нам в этом уязвимость в файловом менеджере ES File Explorer, а также отладочный интерфейс ADB. Машина легкая, но Android встречается на Hack The Box нечасто, и это делает задачку интересной.

Xakep #272

Код под надзором. Создаем виртуальную лабораторию для анализа малвари

При расследовании киберинцидентов часто приходится вскрывать вредоносные программы, изучать их взаимодействие с сетью и файловой системой. Результатом исследования обычно становятся сигнатуры вредоноса и индикаторы компрометации (IOCs), а сам анализ проводится в изолированной среде при помощи специального инструментария. О том, как устроена такая лаборатория, мы сегодня и поговорим.

Xakep #271

Android: идентификация по обоям и security-новшества Android 12

Сегодня в выпуске: security-новшества Android 12, идентификация Android-устройств по обоям, советы, как избежать чрезмерного создания объектов, FAQ по Jetpack Compose и самые популярные вопросы на собеседовании. А также: смерть ViewModel и подборка библиотек для разработчиков.

Xakep #271

HTB Dynstr. Эксплуатируем уязвимость в DDNS

В этой статье мы поговорим об эксплуатации динамического DNS, обнаружим и заюзаем баг OS Command Injection, а также используем ошибку в пользовательском скрипте и повысим привилегии до рута копированием файлов. Все это поможет нам пройти среднюю по сложности машину Dynstr с площадки Hack The Box.
Xakep #271

LUKS, eCryptFS или шифрование ZFS? Выбираем способ защиты данных в Linux

Многие дистрибутивы Linux в качестве штатных средств защиты предлагают полнодисковое шифрование (LUKS), шифрование папок и файлов (eCryptFS) или даже шифрование средствами ZFS, неродной для Linux файловой системой. Какой из доступных способов имеет смысл выбрать сегодня? Попробуем разобраться.

Xakep #270

Прыжок в Sigma-лярность. Используем правила Sigma в Timesketch

Отслеживать и детектировать системные события специалистам по информационной безопасности помогают разные инструменты. В 2016 году в этом арсенале появилась новинка, получившая название Sigma. Она сэкономит твое время и значительно облегчит жизнь, поскольку имеет множество полезных функций, которые мы сегодня рассмотрим.

Xakep #271

HTB Pit. Находим и эксплуатируем службу SNMP

Сегодня мы разберемся с протоколом SNMP, который предназначен для мониторинга устройств в сети, но иногда представляет угрозу безопасности. Также взломаем SeedDMS и узнаем о ACL в Linux. Все это — в рамках прохождения средней по сложности машины Pit с площадки Hack The Box.

Xakep #270

Магия консоли 2. Запасаемся инструментами на все случаи жизни

Всегда приятно найти новый инструмент, который, может, хоть чуточку, но облегчит жизнь. Неважно, кто ты — админ, хакер или кодер, — в сегодняшней подборке ты обязательно найдешь что-нибудь полезное. Нас ждут: еще один красивый дашборд, пароли с сюрпризом на случай вынужденной разблокировки, клиент SSH с устойчивым коннектом и много других полезных штук.

Xakep #270

Android: цензура Xiaomi и сброс разрешений для всех

Сегодня в выпуске: странная история с цензурой в смартфонах Xiaomi, сброс разрешений во всех версиях Android, быстрые советы как писать хороший чистый ход, простые правила освобождения объектов и подробное объяснение одной из фундаментальных концепций корутин Kotlin: CoroutineContext.

Xakep #270

Цифровой детектив. Используем Timesketch для работы с таймлайнами Plaso

При расследовании инцидентов важно установить точное время и способ компрометации системы, чтобы затем раскрутить весь ряд действий злоумышленника. Сегодня мы проделаем именно это, используя инструмент Timesketch.

Xakep #270

Основы аудита. Настраиваем журналирование важных событий в Linux

Подсистема аудита Linux позволяет на основе предварительно настроенных правил отслеживать значимую информацию о безопасности операционной системы, создает записи журнала для дальнейшего расследования нарушений политики. Сегодня мы посмотрим поближе на этот важный и для хакера, и для админа элемент системы безопасности.

Xakep #270

Господин Микротиков. Автоматизируем сбор и обработку данных с оборудования MikroTik

Представь, что у нас есть оборудование MikroTik, для которого написаны правила файрвола против сканирования портов. Нам нужно вести ежедневный учет IP-адресов и отправлять письмо с отчетом в отдел безопасности. Давай напишем скрипт, который будет выполнять всю эту работу.

Xakep #270

Искусство маскировки. Как мошенники прячут свои сайты в интернете

Анализируя мошеннические сайты, порой диву даешься изобретательности жуликов. Встречаются и ресурсы, о которых с ходу и не скажешь, что они мошеннические. Однако чтобы изучить созданный интернет-жуликами сайт, сначала надо его найти. О методах поиска и о том, как мошенники прячут свои ресурсы в сети, мы сейчас и поговорим.

Xakep #270

Like a pro. Используем OSINT и цепочки атак в OWASP Juice Shop

Сегодня мы будем искать ключ к паролям на фото, вытаскивать скрытые метаданные, внедрять SQL-инъекции и изучать многоходовые атаки. Продолжим разбираться с задачками OWASP и полностью взломаем интернет-магазин Juice Shop, специально созданный для тестирования уязвимостей и оттачивания хакерского мастерства.

Xakep #270

HTB Unobtainium. Учимся работать с Kubernetes в рамках пентеста

В этой статье я покажу, как проходится сложная машина Unobtainium с площадки Hack The Box. Мы проведем тестирование клиент-серверного приложения, серверная часть которого написана на Node.js. А затем поработаем с оркестратором Kubernetes и через него захватим флаг рута.

Xakep #270

Таймлайн всего. Используем Plaso для сбора системных событий

Давненько у нас не было новостей с фронтов форензики! А ведь инструменты анализа устаревают, тогда как хакеры придумывают все новые и новые методы заметать следы, оставляя доблестных бойцов с шевронами DFIR на рукавах задумчиво чесать репу. Давай пока отложим устаревший, но от того не менее острый Scalpel и оглянемся по сторонам.

Xakep #269

Android: ошибки работы с разрешениями и библиотека Security-App-Authenticator

Сегодня в выпуске: разбор типичных ошибок работы с разрешениями Android, библиотека Security-App-Authenticator для проверки подлинности приложений, статья об оптимизации загрузки приложения, а также функции-расширения, value-классы и функции группировки данных в Kotlin. И конечно же, очередная подборка библиотек.

Xakep #269
ВзломДля начинающих

HTB Knife. Эксплуатируем нашумевший бэкдор в языке PHP

Сегодня мы с тобой пройдем легкую машину под названием Knife с площадки Hack The Box. Ее изюминка — это поразивший всех, но быстро обнаруженный и запатченный бэкдор в PHP 8.1.0-dev. Мы разберемся, что же все-таки делать, если вдруг попалась такая экзотика, а также пройдем весь путь от поиска уязвимостей до захвата хоста.
For subscribers

Осваиваем инструменты для пентеста облачных сред на примере AWS

Пандемия COVID-19 ускорила переход огромного количества компаний на удаленный режим работы. Кто-то был технически готов к этому, кто-то спешно пытался наращивать мощности своих VPN-концентраторов и разворачивал терминальные серверы. Однако всем было понятно, что повернуть процесс вспять будет практически невозможно и лучше приспосабливаться к условиям новой реальности.

Xakep #269

Атаки на STP. Взламываем протокол STP с помощью Yersinia

Протокол STP был придуман аж в 1985 году, но активно используется до сих пор: без него не обходится практически ни одна сеть, кроме разве что сетей крупных ЦОД. Но STP имеет свои недостатки и особенности, и в этой статье мы посмотрим, как ими можно воспользоваться.

Xakep #269

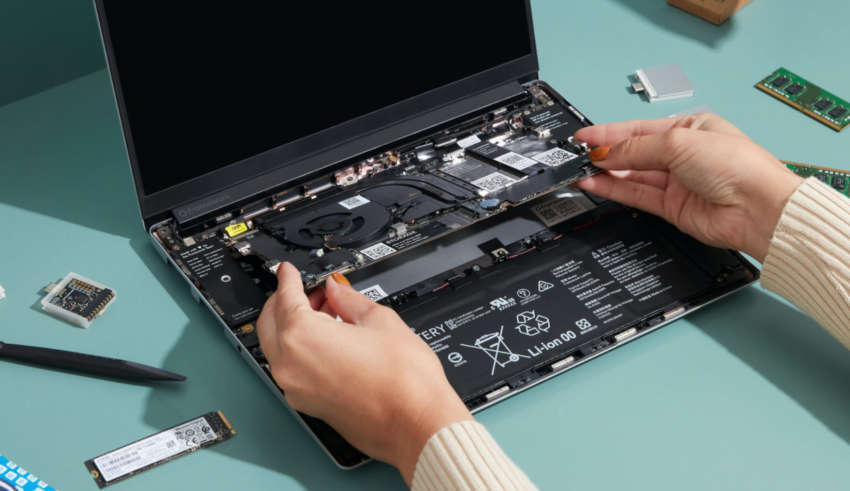
Framework. Модульный ноутбук с правом на ремонт, апгрейд и модификацию

Современный рынок ноутбуков мало похож на тот, каким он был еще десять лет назад. Бренды, когда-то славившиеся максимально надежными и ремонтопригодными моделями, теперь клепают бесконечные клоны макбуков. Но среди этого уныния в начале 2021 года появляется... Framework.

Xakep #269

Инструменты разведчика. Подбираем полезные утилиты для разведки при охоте за багами

Любой взлом начинается со сбора информации о цели. Чем быстрее и качественнее ты соберешь информацию — тем больше шанс найти крутую багу, зарепортить ее первым и получить вознаграждение. В этой статье я расскажу об инструментах, которые помогут тебе провести разведку и собрать максимально много информации о цели.

Xakep #269
ВзломДля начинающих

HTB Love. Захватываем веб-сервер на Windows и Apache через SSRF

В этой статье я покажу, как подделка серверных запросов (SSRF) может помочь при компрометации хоста. Также мы изучим метод повышения привилегий через опцию AlwaysInstallElevated. В этом нам поможет машина низкого уровня сложности под названием Love с площадки Hack The Box.
Xakep #269

Строим киберполигон. Используем EVE-NG, чтобы развернуть сеть для хакерских испытаний
При обучении персонала сценариям атак и защиты не обойтись без средств виртуализации. Часто для этого изобретают велосипед. Мы же пойдем иным путем: настроим платформу эмуляции на базе EVE-NG и создадим на ее основе универсальный масштабируемый киберполигон.

Xakep #268
ТрюкиДля начинающих

Картинки с секретами. Тестируем восемь утилит для сокрытия данных

Если ты думаешь, что в фотках с котиками не может скрываться ничего постороннего, — спешу тебя разочаровать (или, наоборот, порадовать!). Сейчас я покажу, как внедрить в картинку, архив или песню любую постороннюю информацию, да так, чтобы ее никто там не заметил. Интересно? Погнали!

Страница 16 из 22В начало...101415161718 20...

Рассылка

Важные события и скидка на подписку:
«ХАКЕР» ДОСТУПЕН ТОЛЬКО В ЭЛЕКТРОННОЙ ВЕРСИИ
Оформи подписку — получи:
  • доступ к платным материалам сайта
  • доступ ко всем номерам PDF
6000 р.
на год
950 р.
на месяц

«Хакер» в соцсетях

Материалы для подписчиков